jueves, 25 de marzo de 2021

Antiguo empleado de SpaceX es acusado de vender información confidencial en dark web

Un empleado de SpaceX, la compañía aeroespacial del reconocido millonario Elon Musk, reconoció que participó en la operación de un fraude de seguridad que derivó en la publicación de información privada en dark web.

Acorde a los documentos presentados por el Departamento de Justicia de E.U. (DOJ), el ingeniero James Rolando Jones, residente de California, se declaró culpable de traficar información confidencial de SpaceX en una plataforma de dark web, reconociendo su participación en una conspiración para cometer fraude y en la compra y venta de secretos empresariales.
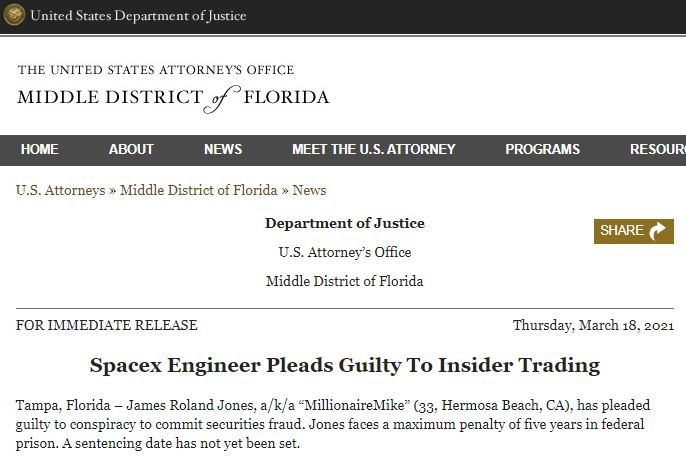
La investigación involucró la participación de un agente encubierto del Buró Federal de Investigaciones (FBI), con quien el acusado compartió múltiples detalles de sus actividades fraudulentas.

Entre 2016 y 2017, el acusado compró nombres, fechas de nacimiento y números de seguro social en dark web con el fin de crear cuentas falsas y realizar transacciones usando información confidencial. Además de los cargos presentados por el DOJ, Jones enfrenta acusaciones separadas de la Comisión de Bolsa y Valores (SEC) relacionadas con acceso a información confidencial y venta de datos en dark web.

La SEC afirma que Jones violó las disposiciones de múltiples legislaciones antifraude, extrayendo información privada para intercambiarla en plataformas de hacking ilegales.

Jones está a la espera de conocer su sentencia, que podría llegar hasta los 5 años de cárcel; cabe recordar que la mayor sentencia impuesta por la legislación de E.U. es de 12 años de cárcel, misma que el abogado Matthew Kluger cumple actualmente en una prisión federal.

El acusado llegó a un acuerdo con la SEC para entregarse y acordar una reducción en su condena a cambio de cooperar con las autoridades en la investigación de este caso y otros similares. Por otra parte, el director regional de la SEC David Peavler considera que esta es una gran muestra del trabajo realizado por la agencia: “Con este caso demostraos que la SEC puede perseguir y perseguirá a los infractores de la ley de valores dondequiera que operen, incluso en plataformas digitales. Contamos con el mejor personal y tecnología para perforar el manto del anonimato con el que estos criminales intentan cubrir sus rastros.”

¿Qué opina de estas prácticas cibercriminales? ¿Cree que las autoridades están haciendo lo suficiente para mitigar las actividades de los actores de amenazas? Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar a los sitios web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Antiguo empleado de SpaceX es acusado de vender información confidencial en dark web apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

miércoles, 24 de marzo de 2021

Esquivar WAF en Azure. Acceso a Cloudflare a través del ataque de contrabando H2C

Un grupo de especialistas ha detallado un método para abusar de una conocida técnica de “contrabando H2C” con el fin de autenticarse y omitir algunos mecanismos WAF en múltiples plataformas en la nube. Las primeras etapas del ataque incluyen enrutamiento y omisiones WAF en Microsoft Azure, además de una omisión de autenticación en Cloudflare Access.

Los desarrolladores de Bishop Fox mencionan que los balanceadores de carga como AWS ALB/CLB, NGINX y Apache Traffic Server bloqueen el contrabando H2C debido a que no se reenvían los encabezados requeridos para el cumplimiento de la actualización de conexiones H2C.

Los expertos también mencionan que no todos los backends cumplen, lo que pudieron probar con la variante Connection:Upgrade no compatible en la que el valor HTTP2-Settings se omite en el encabezado de Connection: “Al rediseñar la herramienta h2cSmuggler, fue posible encontrar múltiples instancias de servicios configurados listos para usar que permitían actualizaciones de H2C, permitiendo la evasión de controles de autorización”.

Esta variante de ataque, presentada a finales de 2020, abusa de los front-end que no son conscientes del H2C para crear un túnel hacia los sistemas backend, permitiendo a los actores de amenazas esquivar las reglas de reescritura del front-end y explotar los encabezados HTTP internos.

Cabe recordar que este es un protocolo obsoleto, que actualiza una conexión HTTP transitoria regular a una conexión persistente usando el protocolo binario HTTP2; cuando una solicitud HTTP emitida a un proxy inverso incluye un encabezado Connection:Upgrade, este proxy mantiene una conexión persistente y el alcance de la comunicación continua entre el cliente y el servidor: “Al usar el contrabando H2C, es posible omitir las reglas de enrutamiento, que emplea proxy inverso al procesar solicitudes basadas en rutas”, mencionan los expertos.

Al respecto, Microsoft Azure menciona que las puertas de enlace de aplicaciones de Azure ofrecen la capacidad de conectar el WAF de Azure a la puerta de enlace: “Con la puerta de enlace de acceso eliminando la configuración HTTP2 del encabezado de actualización pero dejando las demás intactas, los investigadores pueden evitar las reglas de enrutamiento”.  

Por otra parte, las reglas aplicadas por Cloudflare Access, un servicio de autenticación impuesto por el equilibrador de carga de Cloudflare, pueden omitirse porque el proxy de solicitud modifica el encabezado de actualización para excluir HTTP2-Settings, pero retiene los otros encabezados.

Cloudflare recibió un reporte a través de su programa de recompensas, por lo que la compañía ya ha establecido los mecanismos necesarios para prevenir la explotación de esta falla. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Esquivar WAF en Azure. Acceso a Cloudflare a través del ataque de contrabando H2C apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Esta nueva falla en redes 5G permite interceptar datos y realizar ataques DoS

Un grupo de especialistas reveló el hallazgo de una falla de seguridad en la arquitectura de las redes 5G y las funciones de red virtualizada. La explotación exitosa de esta vulnerabilidad permitiría a los actores de amenazas acceder a información potencialmente confidencial, además de la posibilidad de desplegar ataques de denegación de servicio (DoS) entre diferentes segmentos de la red 5G, exponiendo a los clientes empresariales a peligrosos ciberataques.

Esta falla podría causar serios riesgos de ciberseguridad que emplean la técnica conocida como división de redes, aunque los expertos señalan que por el momento el riesgo de explotación en escenarios reales es realmente bajo.

Sobre la división de redes, los expertos mencionan que esta técnica permite a los operadores móviles segmentar su red central en múltiples bloques virtuales, que proporcionan diferentes recursos y priorizan ciertos tipos de tráfico. Esta técnica permite a los operadores móviles ofrecer atención prioritaria a ciertas organizaciones, incluyendo servicios de atención médica, infraestructura crítica e incluso entretenimiento.

Los expertos de AdaptiveMobile Security examinaron las redes centrales 5G que contienen funciones de red tanto compartidas como dedicadas, descubriendo que cuando una red tiene estas funciones de red “híbridas” se origina una falta de mapeo entre las identidades de las capas de aplicación y transporte.

Como se menciona anteriormente, esta falla podría causar que tanto operadores como clientes vean comprometida su información confidencial, incluyendo datos de ubicación: “Si bien la tecnología 5G está impulsando a la industria móvil a un nuevo nivel, debe haber un cambio de mentalidad más amplio para proteger las redes a través de organismos de estándares, grupos de trabajo, operadores y proveedores”, menciona, la directora de investigación de AdaptiveMobile Security, la Dra. Silke Holtmanns.

Por ahora los investigadores están tratando de determinar si los mecanismos de los estándares 5G vigentes serán suficientes para detener a los actores de amenazas. Para esto, los expertos describen tres escenarios de ataque principales basados en una falla que es, aparentemente, imposible de parchear:

  • Extracción de datos de usuarios, incluyendo detalles de ubicación
  • Denegación de servicio contra otras funciones de red
  • Acceso a una función de red e información relacionada de otro cliente vertical

Para finalizar, los expertos mencionan que a medida que una mayor parte de la infraestructura de redes se traslada a implementaciones en la nube, las herramientas de hacking podrían volverse más funcionales: “El impacto real de estos ataques solo está limitado por el reducido uso de las redes 5G a nivel mundial”, concluye el informe. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Esta nueva falla en redes 5G permite interceptar datos y realizar ataques DoS apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Sistemas y redes de TI de Honeywell sufren ataque de malware

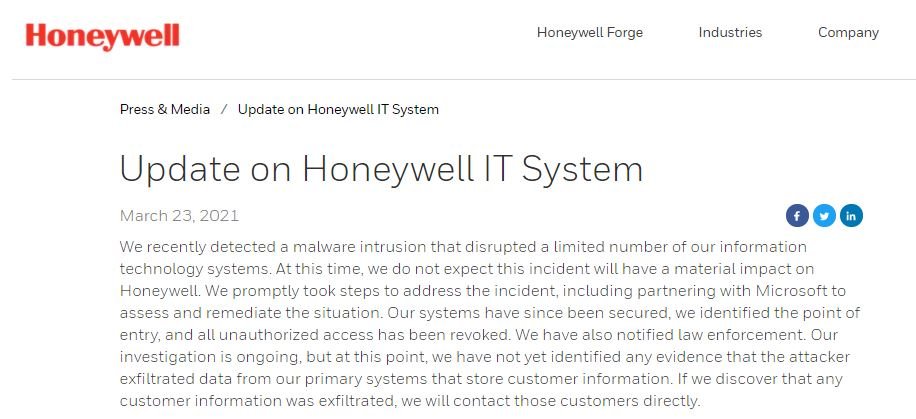
Los equipos de seguridad de la compañía industrial Honeywell dieron a conocer que algunas partes de su infraestructura informática se vieron afectadas por un ataque de malware detectado recientemente y limitado a un número reducido de sistemas.

Aunque la investigación sigue en curso, los representantes de la compañía descartan que los actores de amenazas hayan accedido a los datos almacenados en los sistemas afectados, aunque en su declaración dejan claro que esta siempre es una posibilidad al registrarse incidentes de esta naturaleza.

En su mensaje, la compañía menciona: “La evidencia detectada hasta el momento sugiere que el incidente podría no tener impacto material en nuestros sistemas; aún así, tomamos medidas para contener los riesgos inmediatamente después de detectar el incidente, para lo que hemos contado con la colaboración de especialistas de Microsoft. Nuestros sistemas ya han sido asegurados y el acceso no autorizado fue clausurado.”

El ataque ya fue notificado a las autoridades correspondientes, además de que la más reciente actualización de Honeywell menciona que los sistemas afectados ya han sido restablecidos. Aunque la comunidad de la ciberseguridad cree que este incidente podría involucrar el ataque de una operación de ransomware, la compañía no confirmó estos señalamientos.  

Este no es el único incidente similar detectado recientemente. Hace apenas unas horas los equipos de seguridad del proveedor de tecnología Internet de las Cosas (IoT) Sierra Wireless confirmó que tuvo que interrumpir algunos de sus sistemas debido a una infección de ransomware. Sierra Wireless provee de tecnología IoT a toda clase de organizaciones públicas y privadas, principalmente para entornos industriales.

Otras compañías recientemente afectadas por infecciones de malware que derivaron en la interrupción de sus operaciones incluyen el conglomerado de bebidas Molson Coors y el gigante de envases WestRock, aunque no todas las empresas afectadas han confirmado una infección de ransomware.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Sistemas y redes de TI de Honeywell sufren ataque de malware apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

martes, 23 de marzo de 2021

Sierra Wireless, proveedor de tecnología IoT, sufre infección de ransomware

Expertos en ciberseguridad mencionan que Sierra Wireless, la más importante firma de soluciones de Internet de las Cosas (IoT) se vio forzada a interrumpir sus operaciones debido a una infección de ransomware. Sierra Wireless es una firma multinacional con sede en Canadá que cuenta con casi 2 mil empleados en todo el mundo, principalmente en Norteamérica, Europa y Asia.

La compañía se dedica al desarrollo y fabricación de módems inalámbricos, routers y gateways utilizados por organizaciones de toda clase, incluyendo la industria automotriz, de transporte, energía, atención médica, tecnologías de la información y seguridad. Al parecer el ataque se produjo directamente en las redes internas de Sierra Wireless durante el fin de semana pasado, aunque la compañía especifica que este incidente no involucra productos o servicios para atención al cliente.

“El ataque impactó directamente en nuestros sistemas, aunque se limita a estos ya que mantenemos una clara separación entre la infraestructura de TI interna y los productos de cara al cliente”, agregó Sierra Wireless en una actualización del incidente.

Como se menciona al inicio, la compañía tuvo que interrumpir todas las operaciones en sus plantas de producción, aunque al parecer estas serán reanudadas en breve: “Nuestro sitio web empresarial y otras operaciones internas también se han visto interrumpidas por el ataque; el mantenimiento se está llevando a cabo y esperamos reanudar actividades esta misma semana.”

Sobre el grupo o grupos cibercriminales responsables del ataque, la compañía no proporcionó ningún detalle adicional. Tampoco se sabe el monto del rescate y si es que los actores de amenazas lograron robar información además de cifrar los sistemas afectados, aunque esto podría ser revelado eventualmente si comienzan a aparecer registros confidenciales de Sierra Wireless en alguna plataforma de dark web.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Sierra Wireless, proveedor de tecnología IoT, sufre infección de ransomware apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Brecha de datos afecta a todos los votantes de Israel

La vida política de Israel ha sufrido un serio incidente. Medios locales reportan que la información personal de todos los votantes fue publicada en un sitio web poco antes de las elecciones para la renovación del parlamento israelí.

Los primeros reportes indican que el incidente podría estar relacionado con Elector, la aplicación móvil utilizada para registrar los votos de los ciudadanos en este país. Esta app ya había sido señalada anteriormente por sus constantes fallas de seguridad, incluso desde que el partido político Likud impulsara su uso para incrementar la participación de las personas en estos periodos electorales.

Un día antes de las cuartas elecciones nacionales de los últimos dos años, algunos medios locales comenzaron a reportar que un enlace que dirigía directamente a la base de datos de esta plataforma estaba siendo compartido por diversos medios, principalmente la plataforma de publicaciones anónimas Ghostbin.

Sobre los responsables de la filtración, un grupo identificado como “Israeli Autumn” se atribuyó la autoría de este incidente, afirmando que se vieron obligados a divulgar esta información debido al poco interés de las autoridades en arreglar las fallas en Elector. No obstante, los supuestos filtradores no agregaron detalles para demostrar que la información realmente fue extraída de la aplicación electoral.

Sobre el mensaje publicado en Ghostbin, este incluía enlaces y códigos cifrados para acceder a dos bases de datos, una de las cuales contiene el registro de votantes completo, incluyendo nombres completos y número de votante de las 6528565 personas registradas para participar en la elección.

Una base de datos separada incluía nombres completos, domicilios, números de identificación personal y otros detalles confidenciales.

La legislación electoral israelí otorga a los partidos políticos acceso a estos registros confidenciales, aunque se les prohíbe compartir la información con terceros. Una falla en la interfaz web de la aplicación otorgó “acceso de administrador” a toda la base de datos, lo que le permitió a cualquiera acceder y copiar el registro de votantes israelíes, junto con información adicional recopilada por el partido político Likud sobre cientos de miles de votantes en Israel.

La primera filtración ​incluía el nombre completo, el sexo, la dirección de la casa y, en muchos casos, el número de teléfono celular y las respuestas a las encuestas políticas de 6,5 millones de adultos israelíes. También hubo una segunda filtración de información de la aplicación, debido a deficiente protección de estos recursos.

Otros actores políticos también han usado Elector, pero el partido Likud fue la única organización política que subcontrató sus datos de votantes. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Brecha de datos afecta a todos los votantes de Israel apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Hackers de ransomware infectan sistemas de contratistas militares; secretos de la milicia de E.U. expuestos

El ransomware sigue siendo uno de los principales problemas de seguridad informática en todo el mundo. Esta vez, expertos en ciberseguridad confirmaron que los operadores de la peligrosa variante de ransomware Babuk (también conocido como Babyk) lograron robar y filtrar más de 700 GB de información confidencial de uno de los principales contratistas militares de E.U.

Como recordará, el ransomware es un software malicioso que infecta el sistema objetivo y muestra mensajes que exigen el pago de un rescate para restablecer el funcionamiento del sistema. El pago exigido por los hackers deberá ser cubierto a través de una transferencia de criptomoneda como Bitcoin, Ethereum u otras opciones populares.

El reporte, publicado por DarkTracer a través de Twitter, menciona que la compañía afectada desarrolla tecnología de control de armamento y equipo auxiliar para la Fuerza Aérea, la Marina y el Comando de Operaciones Especiales del gobierno estadounidense.

Los primeros reportes indican que los actores de amenazas usaron una plataforma en dark web para publicar la información robada, que incluye detalles confidenciales como protocolos militares, acuerdos de confidencialidad y datos privados de clientes y empleados. Cabe mencionar que el ransomware Babuk ha estado activo al  menos desde inicios de 2021.

Al igual que otras operaciones similares, los hackers de Babyk crearon una página en dark web para publicar algunos de los datos comprometidos, principalmente como una forma de forzar el pago del rescate. No obstante, expertos reportan que los operadores del ransomware también publicaron una lista de empresas y organizaciones potencialmente vinculadas con esta compañía, además de otras empresas que podrían ser víctimas de ataques en el futuro, incluyendo algunas organizaciones no gubernamentales cercanas al colectivo LGBT y al movimiento Black Lives Matter.

Hasta el momento se desconoce la cantidad exigida por los atacantes y si la compañía ha decidido pagar el rescate.

Para conocer más sobre riesgos de seguridad informática, variantes de malware, vulnerabilidades y tecnología de la información, no dude en ingresar a los sitios web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Hackers de ransomware infectan sistemas de contratistas militares; secretos de la milicia de E.U. expuestos apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente