viernes, 29 de septiembre de 2023

Envíe correos de phishing con un tamaño de fuente: 0px para hackear cuentas de Outlook 365

Los actores de amenazas han comenzado a utilizar un enfoque innovador para la ofuscación de fuentes de punto cero, una técnica preexistente, en un intento de engañar a los usuarios de Microsoft Outlook. Lo hacen creando la ilusión de que ciertos correos electrónicos de phishing han sido analizados y eliminados minuciosamente por programas antivirus, aumentando así las posibilidades de que estos correos electrónicos engañosos eludan los protocolos de seguridad. Esto no sólo ayuda a evadir las medidas de seguridad, sino que también aumenta la probabilidad de que los destinatarios sean víctimas de estos esquemas fraudulentos.

Jan Kopriva, analista del SANS Internet Storm Center, encontró un correo electrónico de phishing que empleaba inteligentemente texto escrito en fuente de tamaño cero píxeles. Esta técnica, documentada originalmente por investigadores de Avanan (una subsidiaria de Check Point) en 2018 y conocida como ZeroFont Phishing, se estaba utilizando de una manera distinta e innovadora, según las observaciones de Kopriva. Históricamente, los ciberatacantes han integrado texto con tamaño de fuente cero en los correos electrónicos de phishing para interrumpir la continuidad del texto visible, lo que hace cada vez más difícil que los sistemas automatizados de escaneo de correo electrónico como los implementados por Outlook detecten correos electrónicos sospechosos.
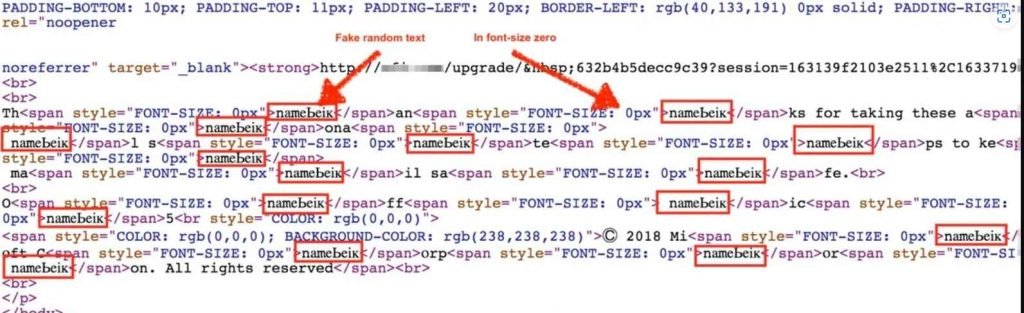
Sin embargo, Kopriva notó una variación en el uso de la técnica ZeroFont, que divergía de su propósito original. En lugar de utilizarlo para impedir que los sistemas de escaneo automatizados etiqueten el correo electrónico como potencialmente dañino o fraudulento, se aplicó para crear una ilusión de confiabilidad para el destinatario. Kopriva explicó que la técnica se estaba utilizando para modificar el texto que normalmente se muestra en el panel de lista de Outlook, una sección adyacente al cuerpo de los correos electrónicos que proporciona a los usuarios un adelanto del contenido del correo electrónico.

En lugar de presentar la típica línea de asunto de correo electrónico seguida de las primeras líneas del correo electrónico (lo que potencialmente podría generar señales de alerta sobre un intento de phishing), el panel de listado bajo esta técnica mostraba la línea de asunto y una línea de texto adicional. Este texto agregado indicaba falsamente que el correo electrónico había sido sometido a un análisis de seguridad y un servicio de protección contra amenazas lo consideraba seguro.

Los investigadores de Avanan también han descubierto otra manipulación de esta técnica, denominada técnica “One Font”. En estos casos, los actores de amenazas incorporan texto extremadamente pequeño dentro del rango de fuente de cero o un punto como parte de su estrategia para desarrollar estafas de phishing más esquivas y sofisticadas. Este tamaño de fuente minúsculo desmantela efectivamente las técnicas de escaneo de correo electrónico que se basan en el análisis semántico, generando confusión en los sistemas de escaneo y al mismo tiempo permanece indetectable para los destinatarios debido a su tamaño ilegible.

En el correo electrónico de phishing específico que analizó Kopriva, los atacantes incorporaron ingeniosamente texto que implicaba que el correo electrónico había sido verificado y protegido. Esto se logró insertando texto con tamaño de fuente cero antes del contenido real del correo electrónico. Como resultado, en el panel de listado de Outlook, el usuario vería un texto que confirma el estado de seguridad del correo electrónico inmediatamente debajo de la línea de asunto, en lugar de la verdadera línea de apertura del correo electrónico de phishing. Este enfoque engañoso aprovecha el método de Outlook para mostrar el texto del correo electrónico, explotándolo así en beneficio del atacante.

Kopriva reconoció la posibilidad de que esta táctica se haya utilizado sin ser detectada desde hace un tiempo. No obstante, representa una herramienta adicional en el arsenal de los actores de amenazas cibernéticas, mejorando su capacidad para lanzar campañas de phishing efectivas. Como defensores de las amenazas cibernéticas, la conciencia de esta táctica es crucial. Recomienda que las organizaciones que participan activamente en la realización de capacitaciones de concientización sobre seguridad enfocadas en el phishing incorporen información sobre esta técnica. Este conocimiento permitiría a los empleados reconocer y responder adecuadamente a correos electrónicos engañosos empleando esta técnica como estrategia antidetección, fortaleciendo así las defensas organizacionales contra tales amenazas cibernéticas.

El cargo Envíe correos de phishing con un tamaño de fuente: 0px para hackear cuentas de Outlook 365 apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Cómo saber si los casinos móviles son realmente seguros

En la era digital, los casinos móviles se han convertido en una forma popular de entretenimiento, ofreciendo la emoción de los juegos de azar directamente en tu dispositivo móvil. Sin embargo, con la creciente popularidad de estas plataformas, surge una pregunta crucial: ¿son realmente seguros? 

A continuación, desarrollaremos un detalle de cómo determinar si un casino móvil es seguro o no. Descubrirás los elementos clave de seguridad, cómo evaluar la reputación de un casino y los métodos para proteger tu información personal. 

¿Por qué la seguridad es importante en los casinos móviles?

La seguridad desempeña un papel crítico, ya que tu protección y tranquilidad están en juego. La falta de seguridad en estas plataformas puede exponerte a riesgos significativos, desde la pérdida de datos personales y financieros hasta la manipulación de resultados de juegos. 

La diversión en línea debe ir de la mano con la seguridad. Los aspectos de seguridad en estas casas de apuestas garantizan la integridad del juego y protegen a los jugadores de experiencias negativas. 

Elementos clave de seguridad en casinos móviles

Los elementos clave de seguridad en estas plataformas son fundamentales para garantizar una experiencia de juego en línea sin preocupaciones. 

  • En primer lugar, es crucial verificar si el casino está debidamente regulado y posee una licencia válida emitida por una autoridad de juego reconocida. 
  • Además, los protocolos de seguridad son esenciales; los casinos seguros utilizan cifrado de última generación para proteger los datos personales y financieros de los jugadores. 
  • No olvides comprobar si el casino demuestra su compromiso con la equidad a través de pruebas de juegos justos. La transparencia en los términos y condiciones también es un indicador importante de la integridad del casino. 
  • Revisa si cuenta con pruebas y certificaciones de seguridad emitidas por organismos de terceros, así como la seguridad de las transacciones y la protección de datos. 
  • Algunos ejemplos de estas certificaciones incluyen eCOGRA, iTech Labs y TST. Estos sellos de aprobación no solo indican que un casino móvil se adhiere a estándares rigurosos, sino que también garantizan a los jugadores una experiencia de juego justa y segura. 

Evaluación de la reputación del casino móvil

A la hora de determinar la seguridad, la reputación de la casa de juego tiene un papel fundamental. Antes de depositar tu dinero en un casino en línea, es esencial investigar a fondo su historial y reputación. 

Comienza por buscar reseñas auténticas de usuarios en fuentes confiables. Presta atención a las experiencias de otros jugadores y a las opiniones sobre la integridad del casino en cuestión. 

Métodos de pago seguros y cifrado de datos

La seguridad de tus transacciones financieras y datos personales es de suma importancia. Verifica que la entidad ofrezca una variedad de métodos de pago confiables, como tarjetas de crédito, billeteras electrónicas y transferencias bancarias. 

Además, que utilice tecnología de cifrado avanzada, como el cifrado SSL, para proteger tus datos durante las transacciones. Como es el caso de Bet365, cuya propuesta incluye estos puntos.

Esto garantiza que tu información financiera esté protegida de posibles amenazas cibernéticas. 

Juego responsable y límites de depósito

Establecer límites personales de depósito es una práctica esencial. Al hacerlo, los jugadores pueden controlar sus gastos y evitar caer en problemas de juego compulsivo. 

Los casinos móviles seguros promueven activamente el juego responsable, ofreciendo herramientas para establecer límites de depósito diarios, semanales o mensuales. Además, brindan recursos y enlaces a organizaciones de ayuda para aquellos que necesitan apoyo adicional. 

Consejos para protegerse al jugar en casinos móviles

  • Asegúrate de usar contraseñas fuertes y únicas para una cuenta en un casino móvil seguro, evitando el uso de información personal obvia. 
  • Evitar las conexiones wifi públicas no seguras, optando siempre por una red privada virtual (VPN) si es posible. 
  • Mantener tus aplicaciones y sistemas operativos móviles actualizados es otro paso crucial para proteger tu dispositivo y datos personales.

Disfrutar de una experiencia de casino móvil segura y entretenida depende básicamente de los cuidados que se tengan. Comparte este artículo con amigos y familiares para que todos puedan mantenerse informados sobre las últimas novedades en el mundo de los casinos en línea. ¡Juguemos de manera segura juntos!

El cargo Cómo saber si los casinos móviles son realmente seguros apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

jueves, 28 de septiembre de 2023

Como hackean el firmware de los enrutadores Cisco y reemplazan con un firmware malicioso

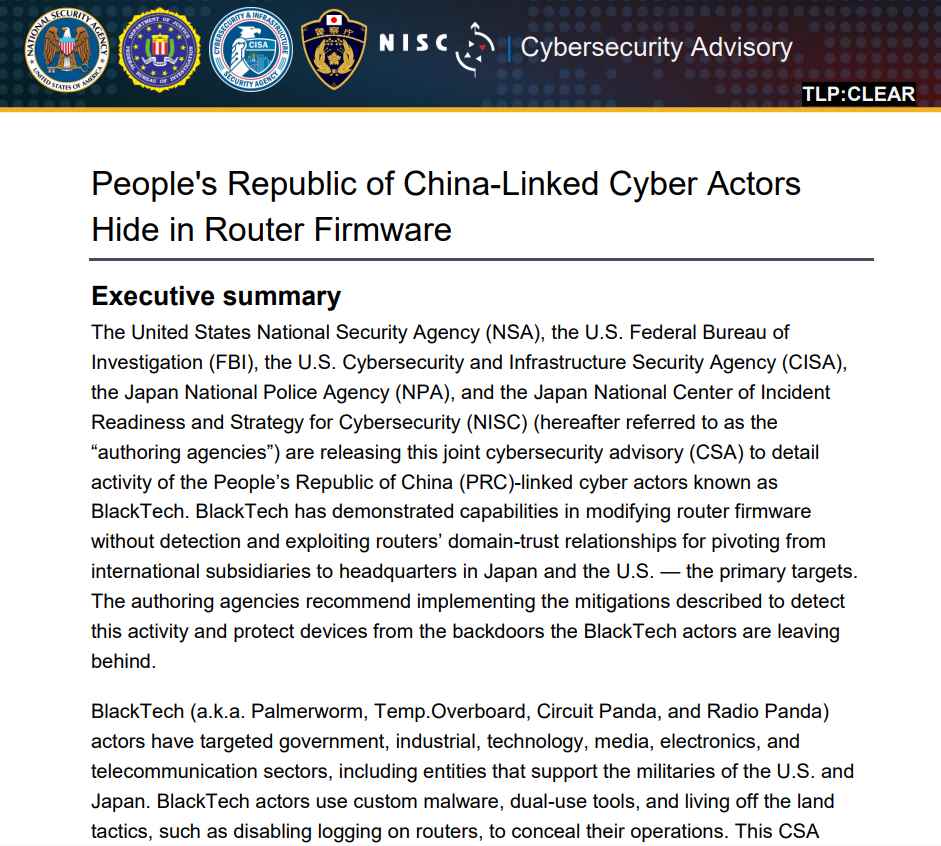
Según los expertos en ciberseguridad, un notorio actor de amenazas con presuntos vínculos con el gobierno chino, conocido como “BlackTech”, ha estado explotando los enrutadores de Cisco para infiltrarse en importantes corporaciones en Estados Unidos y Japón. Utilizando varios alias como Palmerworm, Temp.Overboard, Circuit Panda y Radio Panda, BlackTech ha reemplazado sigilosamente el firmware original del dispositivo con homólogos maliciosos.

Al infiltrarse en estos enrutadores Cisco , BlackTech obtiene acceso y apalancamiento consistentes dentro de las organizaciones, lo que les permite navegar desde subsidiarias internacionales más pequeñas hasta la sede principal. Los objetivos de estos ciberataques silenciosos han sido variados, incluidos organismos gubernamentales, complejos industriales y empresas de los campos de la tecnología, los medios, la electrónica y las telecomunicaciones, entre otros. En particular, se sabe que algunas de las entidades afectadas brindan apoyo a las fuerzas militares estadounidenses y japonesas.

Un aviso colectivo de ciberseguridad publicado por la Agencia de Seguridad Nacional (NSA), la Oficina Federal de Investigaciones (FBI), la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), junto con la policía nacional japonesa y las agencias de ciberseguridad, alertó al público sobre estas actividades. Sin embargo, el aviso no especifica vulnerabilidades particulares en los enrutadores de Cisco, pero señala que las tácticas, técnicas y procedimientos (TTP) observados no son exclusivos de los productos de Cisco, lo que sugiere que estrategias similares podrían comprometer otros equipos de red también.

Tom Pace, exjefe cibernético del Departamento de Energía que ahora dirige NetRise, indicó que estos incidentes ponen de relieve desafíos más amplios a la hora de proteger los dispositivos perimetrales. Sostuvo que, independientemente del fabricante (ya sea Cisco, Juniper, Huawei o Arista), los mismos problemas de seguridad parecen persistir en todos los ámbitos.

Desde sus inicios alrededor de 2010, BlackTech ha participado activamente en comprometer enrutadores Cisco y robar propiedad intelectual. El grupo es conocido por su implementación de doce familias distintas de malware personalizado, diseñadas para penetrar los sistemas operativos Windows, Linux y FreeBSD. Este malware parece legítimo debido a los certificados de firma de código y se actualiza periódicamente para evitar la detección por parte de programas antivirus.

Una vez integrado en las redes de un objetivo, el grupo emplea herramientas que le permiten evitar sigilosamente la detección de puntos finales, incluidos los shells NetCat, el protocolo Secure Shell (SSH) y el protocolo de escritorio remoto (RDP). El objetivo principal de BlackTech es adquirir privilegios de administrador sobre enrutadores de red vulnerables, lo que lo distingue de otros actores de amenazas en el campo.

El grupo normalmente apunta a enrutadores ubicados en sucursales más pequeñas y remotas de corporaciones más grandes donde los protocolos de seguridad pueden no ser tan estrictos. Al controlar estos enrutadores, BlackTech no solo lleva a cabo sus actividades maliciosas sin ser detectado, sino que también se integra en la red de TI principal de la organización, accediendo potencialmente a otros sistemas y víctimas dentro de la organización objetivo.

En un esfuerzo por obtener y mantener el control sobre los enrutadores y, al mismo tiempo, ocultar sus esfuerzos maliciosos, el grupo conocido como BlackTech ejecuta un sofisticado ataque de degradación.

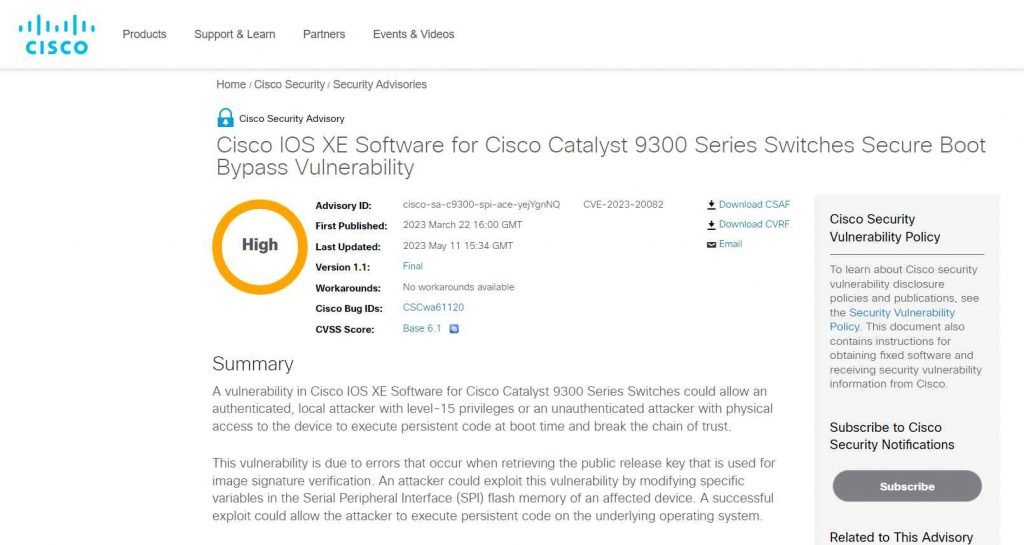
Esta operación comienza con la instalación de una versión desactualizada del firmware del enrutador. Cisco permite a las personas que poseen privilegios específicos en el dispositivo revertir la imagen del sistema operativo y el firmware a una versión anterior. La capacidad de degradar el firmware es crucial para que los atacantes se incrusten persistentemente en el sistema. Para que los atacantes garanticen su presencia sostenida y alteren la imagen del firmware para enviar código dañino al dispositivo, se requiere una vulnerabilidad de omisión de autenticación. Aunque el aviso conjunto no menciona vulnerabilidades particulares explotadas, Matrosov se refirió a CVE-2023-20082.. Esta vulnerabilidad, identificada en los conmutadores Cisco Catalyst, posee una puntuación de riesgo medio de 6,8 en el Common Vulnerability Scoring System (CVSS) y sirve como ejemplo ilustrativo de las posibles debilidades explotadas.

Tras el paso inicial del ataque de degradación, BlackTech procede a implementar “parches activos” en el firmware anticuado que reside en la memoria del dispositivo. Esta delicada operación implica modificaciones en el firmware antiguo sin necesidad de apagar o reiniciar el sistema. A través de esta técnica, el grupo facilita hábilmente la instalación de un gestor de arranque y posteriormente implanta su firmware malicioso, que está intrincadamente diseñado con una puerta trasera Secure Shell (SSH) incorporada. Esta puerta trasera sigilosa otorga al grupo acceso ilimitado a los dispositivos comprometidos.

Considere encontrarse trabajando en una computadora donde un actor malintencionado ha sustituido sigilosamente todo su sistema operativo Windows, y lo ha hecho de manera imperceptible. Un escenario bastante sorprendente de contemplar, ¿no es así?

Para mitigar los riesgos que plantean las tácticas de BlackTech, se recomienda a las empresas que supervisen las conexiones con los dispositivos de red, revisen los cambios de firmware y mantengan políticas de contraseña sólidas. Sin embargo, creemos que estas medidas son simplemente soluciones superficiales a problemas sistémicos más profundos en la seguridad perimetral. Aboga por una mejora significativa de las medidas de seguridad implementadas por los fabricantes de dispositivos, o una inversión sustancial por parte de los clientes en este área tradicionalmente descuidada, para evitar que este tipo de incidentes se repitan en el futuro. Sin tales medidas, es probable que la industria sea testigo de historias similares que se desarrollarán durante la próxima década o incluso más.

El cargo Como hackean el firmware de los enrutadores Cisco y reemplazan con un firmware malicioso apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
miércoles, 27 de septiembre de 2023

Esta vulnerabilidad de día cero podría usarse para hackear iPhone, Android, Chrome y muchos otros programas

Google ha designado un nuevo número CVE para una importante vulnerabilidad de seguridad descubierta en la biblioteca de imágenes libwebp, que se utiliza para mostrar imágenes en formato WebP. Se ha descubierto que esta falla es explotada por usuarios malintencionados. Una vulnerabilidad importante que existía en Google Chrome para Windows, macOS y Linux se solucionó mediante una actualización de seguridad proporcionada por Google. Se asignó un CVE ID de CVE-2023-4863 a la falla de seguridad y se calificó la vulnerabilidad con una gravedad de 8,8 (alta).

Como resultado del análisis de la vulnerabilidad, se encontró que la biblioteca libwebp incluía una vulnerabilidad de desbordamiento del búfer de montón. Esta vulnerabilidad permite a un actor de amenazas realizar una escritura en memoria fuera de los límites utilizando una página HTML diseñada para desencadenar el problema.

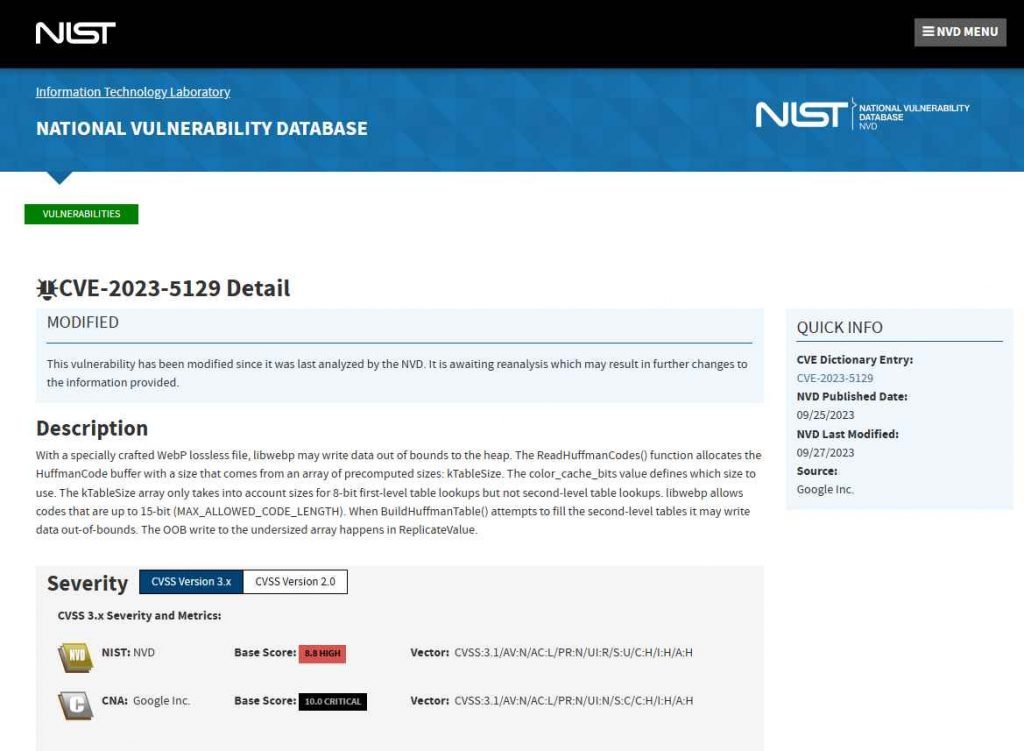
Sin embargo, Google ha vuelto a informar de esta vulnerabilidad, que ahora se conoce como CVE-2023-5129 y está siendo monitoreada. Después de una mayor investigación, se descubrió que la vulnerabilidad conocida como CVE-2023-41064 y ésta también afectaba a la misma biblioteca libwebp. El desarrollo se produce después de que Apple, Google y Mozilla proporcionaran soluciones para abordar una falla que puede permitir la ejecución de código arbitrario al procesar una imagen cuidadosamente diseñada. El error se rastrea por separado como CVE-2023-41064 y CVE-2023-4863. La ejecución de código arbitrario podría provocar una violación de la seguridad. Es probable que ambos problemas sean soluciones al mismo problema fundamental que existe en la biblioteca. Se afirma que CVE-2023-41064 se vinculó con CVE-2023-41061 como parte de una cadena de ataque de iMessage sin clic denominada BLASTPASS para entregar un malware mercenario conocido como Pegasus. según afirma el Citizen Lab. En este momento, no tenemos acceso a ningún otro detalle técnico.

Pero la decisión de “alcanzar erróneamente” CVE-2023-4863 como una vulnerabilidad en Google Chrome contradecía la realidad de que también afecta prácticamente a todos los demás programas que dependen de la biblioteca libwebp para manejar imágenes WebP, lo que demuestra que tuvo un efecto más amplio de lo que era. originalmente se suponía. CVE-2023-4863 fue descubierto por investigadores de seguridad de Google y su seguimiento se realiza mediante el identificador CVE.

Una investigación realizada por Rezillion durante la última semana ha descubierto una lista completa de programas de software, bibliotecas de códigos, marcos y sistemas operativos de uso frecuente que son susceptibles a la vulnerabilidad CVE-2023-4863.

Además, el investigador de seguridad que encontró las vulnerabilidades CVE-2023-41064 y CVE-2023-4863 informó sobre ambas. Esto indica que el investigador llamó la atención de ambas empresas sobre este tema, lo que llevó a la creación de dos CVE distintos en el pasado.

El cargo Esta vulnerabilidad de día cero podría usarse para hackear iPhone, Android, Chrome y muchos otros programas apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
martes, 26 de septiembre de 2023

Empresa multinacional Sony hackeada con ransomware

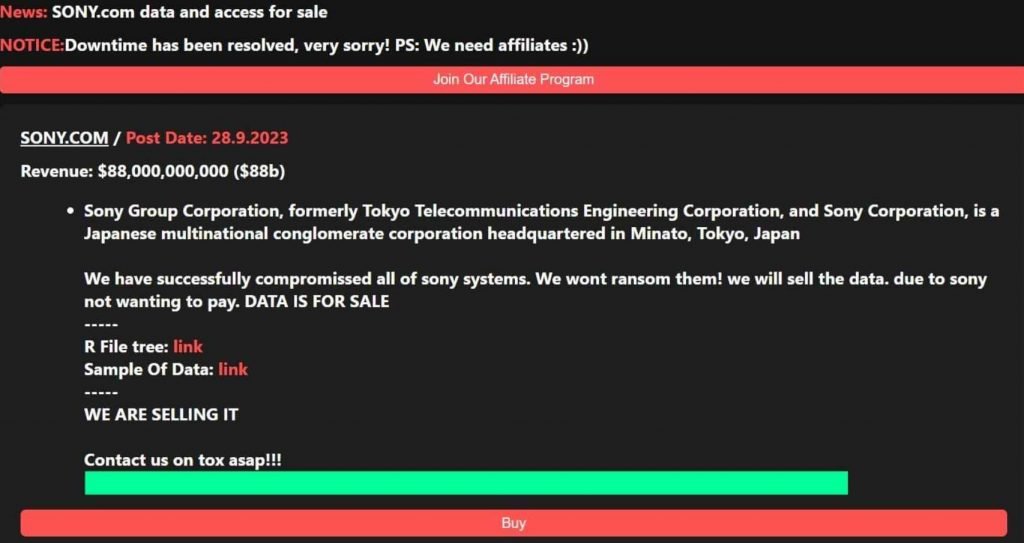
La notoria organización de ransomware conocida como RANSOMEDVC hizo la descarada afirmación de que habían logrado violar las defensas del gigante conglomerado multinacional japonés Sony Organization Corporation. Esta afirmación se hizo a través de listados en sus plataformas clearnet y dark web, donde el grupo declaró su completa infiltración en todos los sistemas Sony. Para hacer el reclamo se utilizaron las plataformas clearnet y dark web.

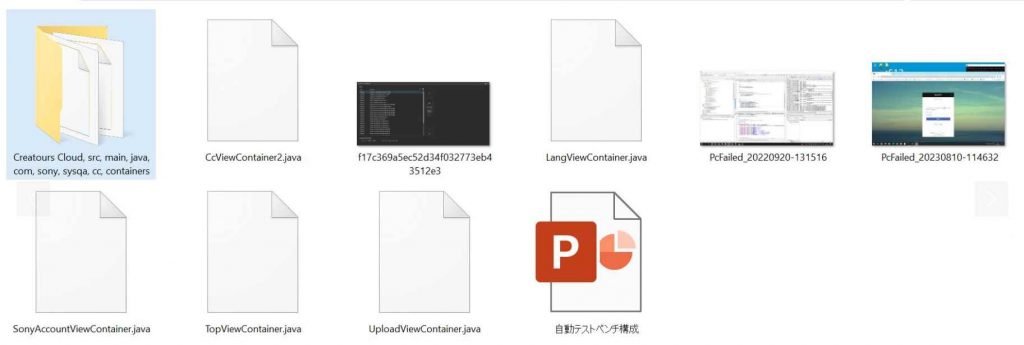
La banda responsable del ransomware hizo una declaración afirmando que había “comprometido con éxito todos los sistemas de Sony”. La banda de ransomware RANSOMEDVC ha adoptado una estrategia distinta del enfoque tradicional seguido por el ransomware, que implica bloquear el sistema de la víctima, provocar interrupciones en las actividades de TI y exigir un pago a cambio de la clave de descifrado. La organización ha anunciado su deseo de monetizar el material robado, citando la aparente falta de voluntad de Sony para cooperar con sus demandas. En lugar de exigir un rescate, el grupo ha manifestado su intención de hacerlo. Un examen de los datos de muestra que estuvieron disponibles en los sitios web mantenidos por RANSOMEDVC proporciona información muy limitada. Entre los materiales que han sido comprometidos se encuentra una presentación de PowerPoint que se dice proviene de la División de Garantía de Calidad de Sony, así como capturas de pantalla internas que parecen revelar una estación de trabajo Sony, archivos Java y otros datos. Para proporcionar algunos antecedentes, la banda de ransomware RANSOMEDVC ha estado activa al menos desde 2023. Se han hecho famosos por sus métodos agresivos, que incluyen amenazar a las víctimas con la divulgación de datos confidenciales si no se satisfacen las demandas de rescate. Estas tácticas les han ganado mucha notoriedad. Se han hecho famosos por sus métodos agresivos, que incluyen amenazar a las víctimas con la divulgación de datos confidenciales si no se satisfacen las demandas de rescate. Estas tácticas les han ganado mucha notoriedad. Se han hecho famosos por sus métodos agresivos, que incluyen amenazar a las víctimas con la divulgación de datos confidenciales si no se satisfacen las demandas de rescate. Estas tácticas les han ganado mucha notoriedad.

En particular, la banda RANSOMEDVC ha estado vinculada a una serie de ciberataques de alto perfil, uno de los cuales ocurrió en septiembre de 2023 y tuvo como objetivo el sitio web del gobierno hawaiano. Sus objetivos se extienden a una amplia gama de industrias, incluido el campo médico, el mundo empresarial y el ámbito tecnológico. Las afirmaciones hechas por el grupo de ransomware conocido como RANSOMEDVC se hicieron solo unos días después de que el FBI y CISA emitieran una alerta conjunta sobre los peligros que presenta otro grupo de ransomware conocido como Snatch Ransomware. Este desarrollo pone de relieve la gravedad y la amplitud de la amenaza de ransomware.

Por otro lado, se ha demostrado que Sony es un objetivo valioso para los piratas informáticos debido a que es popular en todo el mundo y tiene una base de usuarios que se extiende por todo el planeta. Anteriormente, Sony fue víctima de una gran y extensa filtración de datos. Durante este incidente, los piratas informáticos revelaron datos personales e información de ingresos de ejecutivos y personal que trabaja para Sony Group.

En febrero de 2021, las autoridades de los Estados Unidos de América presentaron cargos contra tres piratas informáticos norcoreanos en relación con una serie de ciberataques, uno de los cuales fue su participación en el pirateo de Sony Pictures.

A pesar de esto, la reciente aparición de la pandilla RANSOMEDVC resalta el peligro generalizado que representa el ransomware para empresas de todos los tamaños. Por ello, es muy necesario que las empresas cuenten con políticas integrales de ciberseguridad para poder protegerse ante ataques de este tipo.

El cargo Empresa multinacional Sony hackeada con ransomware apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
lunes, 25 de septiembre de 2023

Cómo esta puerta trasera israelí escrita en C#/.NET pueda hackear cualquier empresa

Como parte de un esfuerzo continuo de ciberespionaje, el grupo de piratería del estado-nación iraní conocido como OilRig ha seguido apuntando a entidades gubernamentales en el Medio Oriente. Esta campaña de ciberespionaje utiliza una puerta trasera recientemente descubierta para extraer datos. OilRig (APT34) es una banda de ciberespionaje iraní que ha estado activa desde 2014 y ha estado apuntando a diferentes sectores y gobiernos en el Medio Oriente, incluidos el químico, el energético, el financiero y el de telecomunicaciones.

Tras el inicio de la operación de espionaje DNS en 2018-2019 dirigida al Líbano y los Emiratos Árabes Unidos, OilRig comenzó la operación HardPass en 2019-2020 utilizando LinkedIn para dirigirse a personas de los sectores energético y gubernamental.

En las últimas semanas, los expertos responsables de ciberseguridad de trendmicro han descubierto y evaluado dos campañas del grupo OilRig APT:

Espacio exterior (2021)

Mezcla jugosa (2022)

Debido a la concentración de las operaciones en Oriente Medio, las organizaciones israelíes fueron las únicas objetivo de estos esfuerzos de ciberespionaje. Obtuvieron acceso a la red haciéndose pasar por empresas genuinas que utilizaban cuentagotas VBS para instalar puertas traseras C# y .NET y herramientas de extracción de datos posteriores al compromiso.

Una descripción general de la campaña

Espacio exterior: fue una campaña de OilRig del año 2021 que empleó un sitio web de recursos humanos israelí como servidor de comando y control para la puerta trasera Solar. . Aquí, con solo las funcionalidades más fundamentales, Solar se conectó al descargador SC5k, mientras que MKG se utilizó para la filtración de datos de los navegadores.

OilRig inició una nueva campaña en 2022 llamada “Juicy Mix”. Apuntó a organizaciones israelíes con herramientas mejoradas, comprometió un sitio de trabajo para comando y control y luego atacó a una organización de atención médica israelí con una puerta trasera de Mango, dos volcadores de datos ocultos del navegador y un ladrón de Credential Manager. Juicy Mix fue un éxito.

Para obtener acceso al sistema objetivo, ambos ataques utilizaron droppers VBS, que probablemente se distribuyeron mediante correos electrónicos de phishing.

Estos goteros distribuyeron Mango, se aseguraron de que la infección persistiera y lo vincularon al servidor de comando y control. Ocultar la codificación base64 y la desofuscación básica de cadenas que la puerta trasera integrada empleó al mismo tiempo se logró utilizando estos métodos.

Después de insertar la puerta trasera, el dropper transmite el nombre de la computadora comprometida al servidor de comando y control en forma de una solicitud POST codificada en base64. Esto se hace después de haber programado Mango (o Solar) para que se ejecute cada 14 minutos.

Durante la campaña del espacio exterior, OilRig lanza Solar, una puerta trasera que es a la vez simple y flexible. Es capaz de descargar y ejecutar archivos, así como filtrar datos preparados de forma independiente.

Mango, que anteriormente se conocía como Solar, ha sido reemplazado en Juicy Mix por Mango de OilRig, que, aunque tiene características y un flujo de trabajo similares, tiene diferencias sustanciales.

De la misma manera que lo hizo Solar, Mango inicia un trabajo en memoria que se ejecuta cada 32 segundos, habla con el servidor C&C y ejecuta órdenes. Mango, por otro lado, se distingue porque reemplaza la asignación de Venus de Solar con un comando de exfiltración completamente nuevo.

Herramientas posteriores al compromiso

A continuación se incluyen las siguientes herramientas posteriores al compromiso para su comodidad:

Descargador para SampleCheck5000, también conocido como SC5k

Raspadores de datos para navegadores

Ladrón del Administrador de credenciales de Windows

OilRig llega de Solar a Mango a través de implantes que funcionan de manera similar a las puertas traseras. Si bien utilizan tecnología especializada para la recopilación de datos, dependen de métodos más tradicionales para obtener información del usuario.

Los paralelismos entre el dropper de la primera etapa y Saitama, los patrones de victimología y el uso de servidores de intercambio conectados a Internet como técnica de comunicación se identificaron en el caso de Karkoff, que es como la campaña está conectada a APT34.

En todo caso, el creciente número de herramientas maliciosas conectadas con OilRig ilustra la “flexibilidad” del actor de amenazas para crear nuevo malware dependiendo de los entornos objetivo y los privilegios que se tienen en una etapa particular del ataque. Esta “flexibilidad” puede inferirse del hecho de que el actor de la amenaza ha creado un número creciente de herramientas dañinas vinculadas con OilRig.

El cargo Cómo esta puerta trasera israelí escrita en C#/.NET pueda hackear cualquier empresa apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
jueves, 21 de septiembre de 2023

Cómo envian malware o mensajes de phishing a través de teams, esquivando las funciones de seguridad de teams

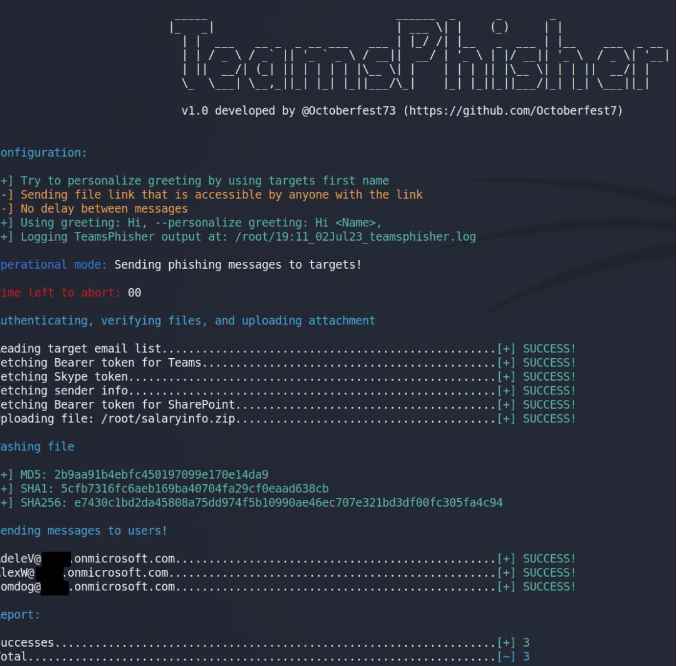
TeamsPhisher es un software Python3 que fue diseñado para facilitar el envío de mensajes y archivos adjuntos de phishing a usuarios de Microsoft Team cuyas empresas u organizaciones permiten la conexión con terceros. En la mayoría de las circunstancias, no es factible transferir archivos a usuarios de Teams que no forman parte de la empresa. Recientemente, Max Corbridge (@CorbridgeMax) y Tom Ellson (@tde_sec) de JUMPSEC publicaron un medio para eludir esta limitación modificando las solicitudes HTTP realizadas por Teams para cambiar a quién se le envía un mensaje con un archivo adjunto.

TeamsPhisher utiliza una serie de otras técnicas, incluidas algunas de las más antiguas de Andrea Santese (@Medu554), además de ésta. Para el componente de autenticación del flujo de ataque, así como otras funciones de utilidad básicas, se basa significativamente en TeamsEnum, una brillante trabajo desarrollado por Bastian Kanbach (@bka) de SSE.

El objetivo de TeamsPhisher es incluir los aspectos más útiles de los proyectos antes mencionados para proporcionar un método sólido, totalmente adaptable y altamente efectivo para que las operaciones autorizadas de Red Team utilicen Microsoft Teams para phishing en circunstancias relacionadas con el acceso.

Deberá proporcionar a TeamsPhisher un archivo adjunto, un mensaje y una lista de personas a las que dirigirse. Después de eso, revisará la lista de objetivos y simultáneamente cargará el archivo adjunto al Sharepoint del remitente.

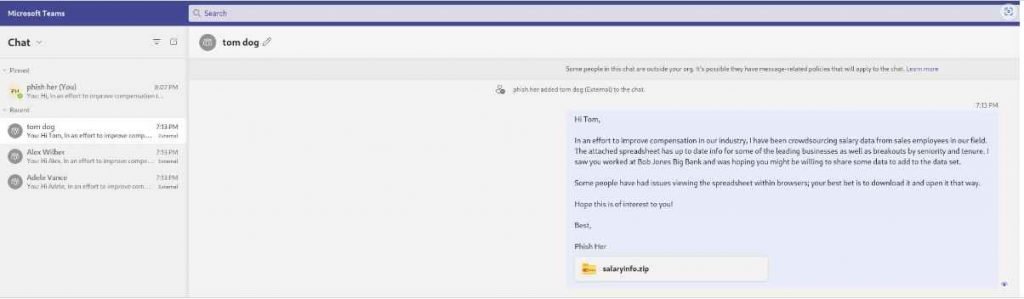
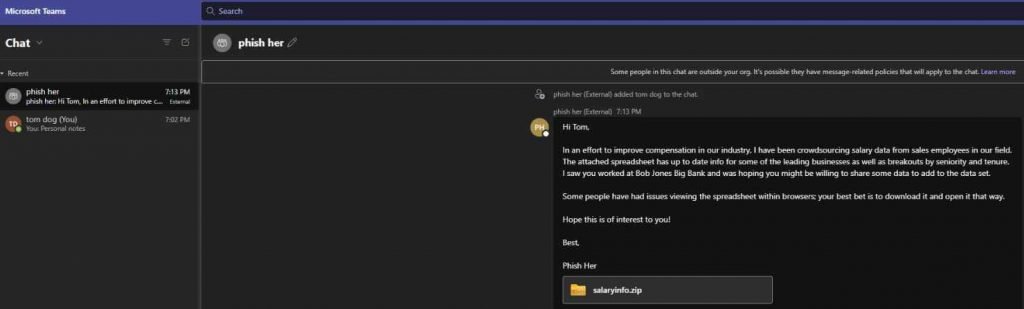
Primero, TeamsPhisher enumerará el usuario objetivo y comprobará si esa persona realmente existe y puede recibir mensajes del mundo exterior. Después de eso, iniciará una nueva conversación con la persona que elijas. Tenga en cuenta que técnicamente se trata de una conversación “grupal” ya que TeamsPhisher contiene la dirección de correo electrónico del objetivo dos veces; Este es un truco inteligente de @Medu554 que evitará la pantalla de presentación “Alguien ajeno a su organización le envió un mensaje, ¿está seguro de que desea verlo?”, que podría ofrecer a nuestros objetivos una razón para detenerse y pensar dos veces antes de ver el mensaje.

El usuario identificado recibirá el mensaje que se le envió junto con un enlace al archivo adjunto almacenado en Sharepoint después de que se haya establecido un nuevo hilo entre nuestro remitente y el objetivo.

Después de enviar este primer mensaje, el hilo recién establecido será visible en la GUI de Teams del remitente y podrá interactuar con él manualmente, si es necesario, caso por caso. Los usuarios de TeamsPhisher deben tener una cuenta Microsoft Business (a diferencia de una personal como @hotmail, @outlook, etc.) que tenga licencia tanto para Teams como para Sharepoint para poder utilizar el software.

Esto indica que necesitará un inquilino de AAD, así como al menos un usuario que tenga una licencia que le corresponda. En el momento de la publicación, el centro de licencias de AAD tiene algunas licencias de prueba gratuitas disponibles para descargar que pueden cumplir con todos los requisitos previos para usar este producto.

Antes de poder utilizar la cuenta con TeamsPhisher, deberá asegurarse de haber iniciado sesión al menos una vez con éxito en el sitio personal de Sharepoint del usuario con el que intercambiará mensajes. Esto debería ser algo parecido a inquilinoname-my.sharepoint.com/personal/myusername_mytenantname_onmicrosoft.com o rentname-my.sharepoint.com/personal/myusername_mytenantname_mycustomdomain_tld. Alternativamente, también puede usar nombre-inquilino-my.sharepoint.com/personal/myusername_mytenantname_onmicrosoft.com.

En términos de las necesidades de la comunidad local, recomendamos encarecidamente actualizar a la versión más reciente de Python3. También necesitarás la biblioteca de autenticación desarrollada por Microsoft:

Para cargar el archivo en un sitio de Sharepoint, deberá ingresar manualmente el nombre del sitio. Lo más probable es que esto sea necesario en el caso de que el inquilino del remitente utilice un nombre de dominio único (por ejemplo, uno que no cumpla con la norma xxx.onmicrosoft.com). Sólo se debe utilizar el nombre singular; por ejemplo, si su sitio de SharePoint está ubicado en mytest.sharepoint.com, debe usar la opción –sharepoint mytest.

Reemplace el saludo estándar de TeamPhisher (“Hola”) con un saludo personalizado que se agregará al mensaje proporcionado por la opción –message. Por ejemplo, “Buenas tardes” o “Equipo de ventas” son ejemplos.

De forma predeterminada, cualquier persona que tenga el enlace puede acceder al enlace de Sharepoint que se proporciona a los objetivos; para restringir el acceso al archivo de Sharepoint para que solo pueda ser visto por el objetivo que lo obtuvo, use la opción –securelink. Es posible que esto ayude a proteger su virus del equipo azul.

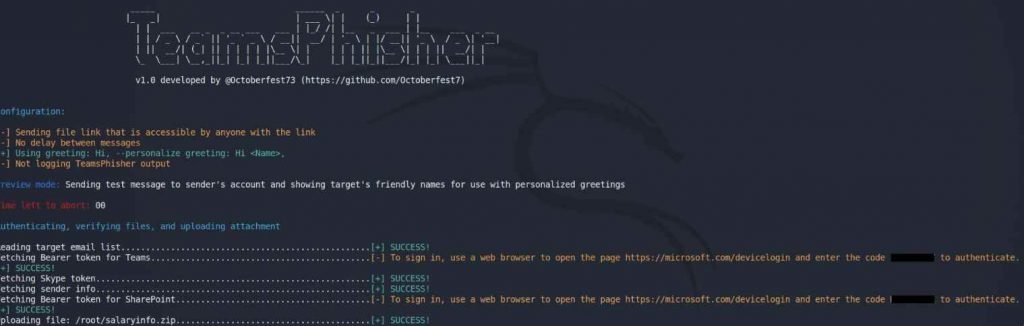
TeamsPhisher hará un esfuerzo por determinar el nombre de cada persona a la que se dirige y utilizará ese nombre en la bienvenida que les envíe. Por ejemplo, tom.jones@targettenant.onmicrosoft.com recibiría un correo electrónico con el saludo “Hola Tom” como primera línea del mensaje. Esto no es ideal y depende del formato de los correos electrónicos a los que se dirige; utilice la opción –preview para ver si se trata de una coincidencia adecuada para la lista de correos electrónicos a los que se dirige.

Se ejecutará la versión preliminar de TeamsPhisher. Esto NO enviará ningún mensaje a los usuarios objetivo; en su lugar, se mostrará el nombre “descriptivo” que usaría la opción –personalizar. Además, se entregará a los equipos del remitente un mensaje de muestra que indica lo que los objetivos recibirían con la configuración actual. Puede iniciar sesión para comprobar cómo aparece su mensaje y realizar los ajustes necesarios.

Puede optar por tener un retraso de x segundos entre cada mensaje enviado a los objetivos. Puede ser de ayuda con las inquietudes que puedan surgir sobre la limitación de tasas.

TeamsPhisher determinará qué cuentas no pueden recibir mensajes de organizaciones de terceros, qué cuentas no existen y qué cuentas tienen planes de suscripción que son incompatibles con los vectores de ataque.

TeamsPhisher ahora permite iniciar sesión con cuentas de remitente mediante autenticación multifactor (MFA), gracias al código aportado por el proyecto TeamsEnum.

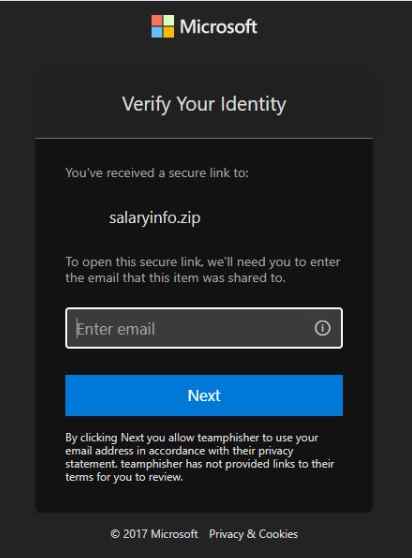
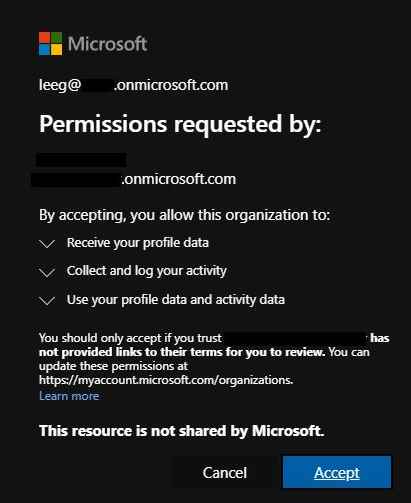
Si utiliza el indicador –securelink, los destinatarios del mensaje verán una ventana emergente pidiéndoles que se verifiquen antes de poder ver el archivo adjunto en Sharepoint. Tiene la capacidad de determinar si esto agrega una cantidad excesiva de pasos adicionales o si agrega “legitimidad” enviándolos a través de la función de inicio de sesión real de Microsoft.

Mitigación
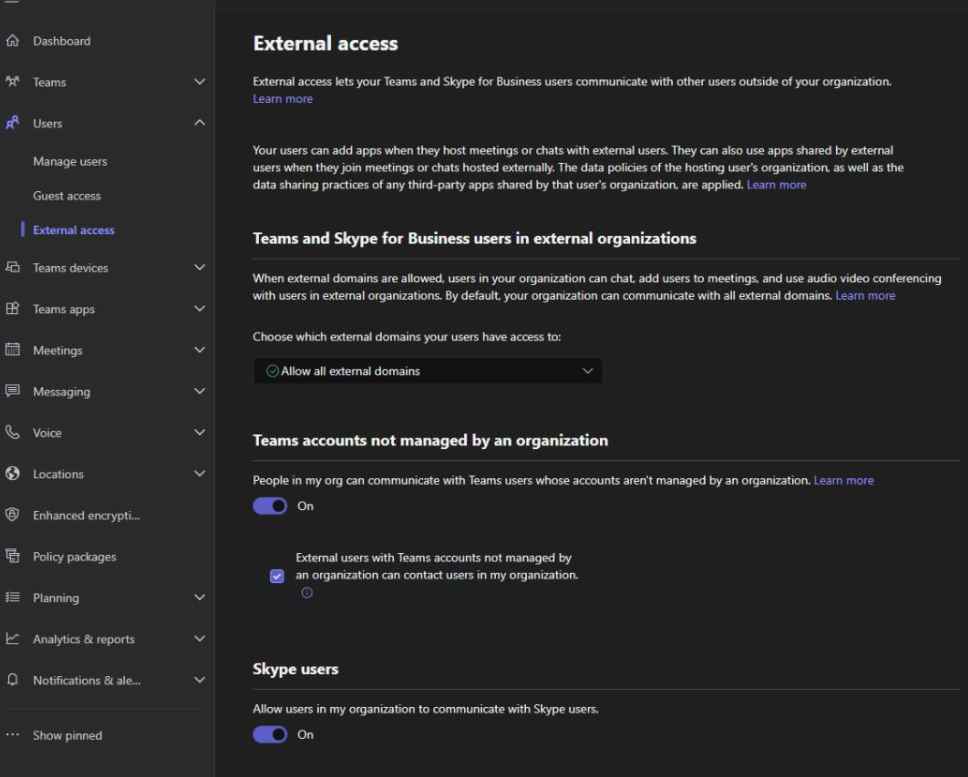
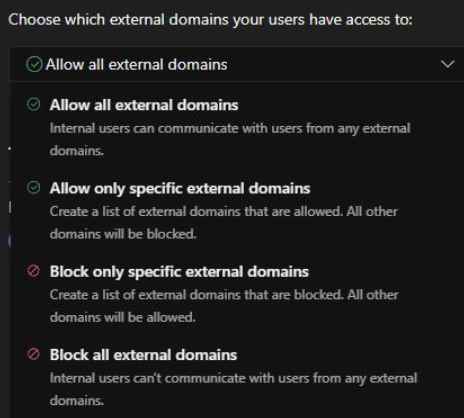
Al cambiar las opciones asociadas con el acceso externo, que se pueden encontrar en el centro de administración de Microsoft Teams en Usuarios > Acceso externo, las empresas pueden reducir el riesgo que representa la vulnerabilidad descubierta.

Microsoft brinda a las organizaciones la libertad de elegir los derechos óptimos que se ajusten a sus requisitos, incluida la capacidad de incluir en la lista blanca solo inquilinos externos particulares para las comunicaciones y un bloqueo global que evita que se produzca cualquier comunicación.

El cargo Cómo envian malware o mensajes de phishing a través de teams, esquivando las funciones de seguridad de teams apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente