viernes, 22 de enero de 2021

Bases de datos del Ejército de Uruguay a la venta en dark web después de ciberataque

Hace una semana el Ministerio de Defensa de Uruguay reveló la detección de un incidente de ciberseguridad en algunos de sus equipos de cómputo, lo que implicaba un potencial ciberataque contra sus sistemas.

Aunque al inicio se desconocían las intenciones de los atacantes, se ha reportado que la información comprometida está a la venta en foros de dark web a un precio de 500 dólares por un total de 13.6 GB.A través de Twitter, un investigador llamado Hiram Alejandro reveló el hallazgo, agregando algunas capturas de pantalla en las que pudo confirmar que esta base de datos comprometida contiene información sensible de los integrantes del ejército.

Al respecto, el ejército uruguayo señaló que una unidad especializada en crímenes informáticos ya está analizando este incidente: “El ataque fue detectado la semana pasada e involucra el compromiso de algunas credenciales de usuario para acceder a cuentas de email institucionales”, menciona Pablo González, portavoz del ejército.

González también mencionó que estas cuentas de correo electrónico recibieron un mensaje en el que se señala el compromiso de algunos archivos confidenciales del ejército: “Con el pasar de los días pudimos determinar cuáles eran los archivos comprometidos, aunque aún seguimos analizando el alcance del incidente”.

Un reporte no oficial menciona que al inicio todo se trataba de un ataque de ransomware en el que los cibercriminales exigían un pago de 5 mil dólares para restablecer el acceso a los sistemas cifrados, aunque las autoridades no han confirmado esta información. Una posible explicación es que las autoridades uruguayas se hayan negado a pagar el rescate y, en consecuencia, los actores de amenazas decidieron poner a la venta la información comprometida en un foro de hacking ilegal.

Por ahora las redes del ejército están operando aisladas del resto de Internet público: “Estamos usando Armada, nuestra red interna que sigue activa, aunque desconectamos nuestros sistemas de Internet como medida de seguridad”, concluyó González.

Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información se recomienda ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS), al igual que a las plataformas oficiales de las compañías tecnológicas.

El cargo Bases de datos del Ejército de Uruguay a la venta en dark web después de ciberataque apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Cómo ocultar un archivo en una imagen de forma muy simple con solo 3 comandos

Sin importar nuestras motivaciones, todos hemos buscado la forma de ocultar un archivo. A pesar de que existen múltiples herramientas que pueden ayudarnos a cumplir este objetivo, puede que no sea buena idea confiar ciegamente en las soluciones de terceros, por lo que lo ideal es arreglárnoslas por nosotros mismos.

En esta ocasión, los expertos en hacking ético del Instituto Internacional de Seguridad Cibernética (IICS) le mostrarán cómo usar el símbolo del sistema (cmd) para ocultar datos en imágenes empleando una técnica llamada estenografía.  

Acorde a los expertos en hacking ético, todo lo que se requiere es llevar a cabo los siguientes pasos:

  • Cree una carpeta y mueva allí los archivos que desea ocultar
  • Selecciónelos y cree un archivo ZIP o RAR
  • Tome cualquier imagen en formato PNG o JPG y muévala a nuestra carpeta
  • Abra el símbolo del sistema
  • Escriba la ruta del cd a la ubicación de la carpeta. Es decir, vaya a la carpeta, copie la ruta y luego del cd péguela
  • Ingrese el siguiente comando
COPY/B dark.png + dark1.rar dark2.png

El archivo dark.png es el nombre de la imagen donde se ocultan los archivos.

El nombre del archivo es dark1

Por otra parte, dark2-image contendrá los archivos ocultos.

Después de ingresar el comando, verá una imagen en la carpeta. Habrá un archivo llamado dark2. Si lo abre, verá una imagen normal, pero si lo abre con un archivo, tendrá acceso a sus archivos.

Esta es una técnica muy simple, aunque los expertos en hacking ético señalan que debe emplearse con responsabilidad. Para mayores informes y consulta de material similar, no dude en visitar las plataformas oficiales del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Cómo ocultar un archivo en una imagen de forma muy simple con solo 3 comandos apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

jueves, 21 de enero de 2021

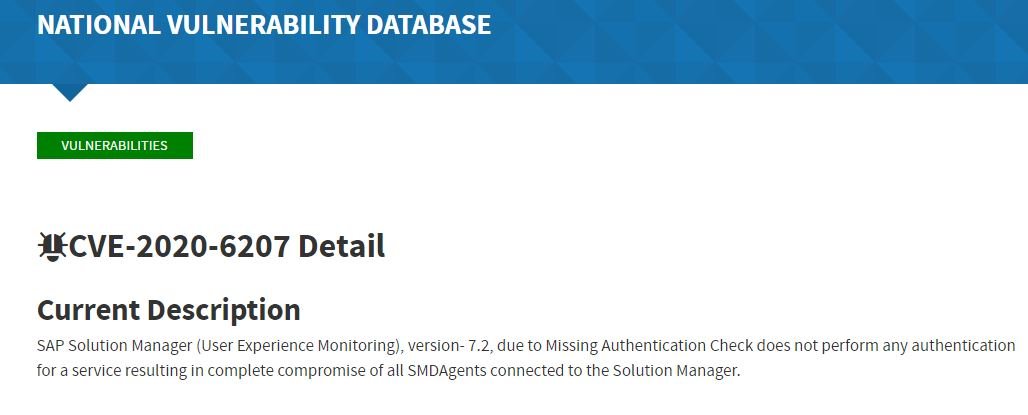
Un hacker está vendiendo acceso a los cajeros automáticos de BBVA Bancomer. Usuarios en México deben contactar a su banco y asegurar su dinero

Especialistas en ciberseguridad afirman haber detectado a un cibercriminal vendiendo acceso a las máquinas virtuales de los cajeros automáticos de BBVA Bancomer en México. Estos cajeros virtualizados almacenan todos los datos de los clientes en servidores centrales en lugar de en el cajero automático, lo que dificulta que los criminales puedan robar estos datos, aunque esto parece indicar que esta práctica no es tan segura como creen los bancos.

En su publicación, el hacker malicioso afirma contar con la clave BIOS de los cajeros automáticos de BBVA Bancomer, por lo que sería relativamente sencillo desplegar una campaña de jackpotting contra las máquinas comprometidas.

Acorde a Bank Security, pseudónimo por el que es conocido el investigador que detectó este incidente, el actor de amenazas puso en venta el acceso a estos cajeros automáticos en un foro de dark web. La publicación indica que los cajeros usan sistemas Windows XP y Windows 7.

Los expertos en ciberseguridad del Instituto Internacional de Seguridad Cibernética (IICS) mencionan que algunos bancos se asociaron con vMware para producir un cajero automático sin cliente. Un componente de cliente cero hace que la pantalla del cajero automático muestre los resultados de las interacciones con una máquina virtual que se ejecuta en un servidor central en un centro de datos bancarios. No se capturan ni almacenan datos de clientes en el propio cajero automático y se han eliminado todos los dispositivos de almacenamiento de datos.

En otras palabras, el cliente cero puede transmitir las entradas de los clientes a los servidores centrales y tiene la inteligencia suficiente para mostrar el texto, los gráficos y el video que una institución financiera desea enviar a los clientes.

El hecho de que los ciberdelincuentes tengan acceso a los servidores de cajeros automáticos en México y Latinoamérica subraya la facilidad con que los adversarios extranjeros pueden utilizar esta información para encontrar vulnerabilidades o estafar a los clientes bancarios, como ha mencionado el FBI en repetidas ocasiones. Hace un mes una firma de ciberseguridad afirmó haber encontrado a un hacker que vende documentación interna de Pagofx, el servicio de transferencia internacional de dinero de Santander.

Al monitorear los foros de dark web en busca de información relacionada, los expertos encontraron al hacker responsable del incidente ofreciendo una muestra de este acceso para sus posibles compradores. Este hacker tiene buena reputación en foros de dark web, lo que podría indicarnos que la información es real.

Hace unas semanas también se descubrió que un cibercriminal estaba vendiendo los datos de más de 350 mil pacientes de COVID-19 en países como México, Perú, Colombia y Argentina. Una alerta técnica de ciberseguridad emitida en conjunto por cuatro agencias federales, incluidos el Departamento del Tesoro y el FBI, menciona que este año se ha detectado un nuevo incremento en los esfuerzos de hacking contra instituciones financieras, todo financiado por el gobierno norcoreano. Gran parte de los datos identificados por expertos  en ciberseguridad están disponibles públicamente, y casi todos los ciberdelincuentes compran y venden regularmente en plataformas de dark web.

Aunque nadie tiene certeza alguna sobre la autenticidad de las publicaciones en foros de dark web, no es imposible que los grupos cibercriminales logren acceder a esta información, ya sea mediante sofisticadas campañas de hacking o incluso con la ayuda de actores internos, como empleados de sistemas bancarios.

Los expertos en ciberseguridad han tratado de ponerse en contacto con BBVA Bancomer, aunque no se ha recibido respuesta alguna.

El cargo Un hacker está vendiendo acceso a los cajeros automáticos de BBVA Bancomer. Usuarios en México deben contactar a su banco y asegurar su dinero apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Se revelan nuevos detalles sobre el ataque contra SolarWinds

Aunque resulta obvio mencionar que los actores de amenazas detrás del ataque a SolarWinds cuentan con conocimientos avanzados, la comunidad de la ciberseguridad no había sido capaz de definir concretamente sus métodos de ataque, al menos hasta ahora. En un reciente reporte, los equipos de seguridad de Microsoft detallaron algunas de las técnicas empleadas por estos hackers para persistir en los sistemas afectados sin llamar la atención de alguna herramienta de seguridad, un factor clave para el éxito de esta campaña.

Aunque las variantes de malware Sunburst y Solorigate fueron detectadas a finales de 2020, en las semanas recientes se reveló que los operadores de este ataque inyectaron el malware Sunspot en los sistemas comprometidos desde septiembre de 2019, momento en el que inició el ataque a las redes de SolarWinds.

Los expertos mencionan que Sunburst se inyectó en el software de monitoreo SolarWinds Orion para implantar un backdoor en las redes que usaban esta herramienta. Muchas de estas cargas incluían cargadores personalizados para el kit Cobalt Strike, los cuales incluían Teardrop: “Una etapa no definida del ataque era el paso del backdoor al cargador de Cobalt Strike. Descubrimos que los hackers mostraron un enfoque especial para asegurarse de que los componentes no tuvieran conexiones aparentes y así evitar la detección”, menciona el reporte de Microsoft.

Los investigadores de Microsoft mencionan que los actores de amenazas eliminaron el backdoor Sunburst en junio de 2020 después de distribuirlo durante marzo de 2020, comenzando sus pruebas en entornos reales entre mayo y junio de 2020. El reporte también menciona que los atacantes pasaron más de un mes delimitando a sus posibles víctimas, además de preparar su infraestructura C&C: “Aunque el malware habría sido inyectado hasta en 18 mil redes corporativas y gubernamentales, las actividades prácticas de los hackers fueron fundamentales para el compromiso de sus principales objetivos”, agrega el reporte.

Además, los atacantes también intentaron separar la ejecución del cargador Cobalt Strike del proceso SolarWinds para garantizar una infección exitosa: “Los hackers esperaban que, en caso de que Cobalt Strike fuese detectado y eliminado, el binario SolarWinds comprometido seguiría activo”.

Los hackers prepararon los implantes de Cobalt Strike de forma personalizada para cada máquina, evitando la superposición de nombres de carpeta, nombres de archivo, solicitudes HTTP, marcas de tiempo, entre otros indicadores de compromiso, concluye Microsoft. El ataque a SolarWinds sigue demostrando ser una campaña de explotación altamente sofisticada, por lo que los especialistas creen que es poco probable que este sea el último reporte elaborado al respecto que contenga nuevos detalles. Los expertos prevén que estos reportes ayudarán a entender de la mejor forma este incidente y evitar que sucedan nuevamente en el futuro.

El cargo Se revelan nuevos detalles sobre el ataque contra SolarWinds apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
La bicicleta con conexión a Internet de Joe Biden. ¿Un riesgo de ciberseguridad para EU?

Después de algunas semanas convulsionadas derivadas de un proceso electoral muy polémico, al fin Joe Biden ha comenzado a ejercer como presidente de Estados Unidos y, aunque nadie duda de las facultades del veterano político para asumir el cargo, muchos consideran que el gobierno norteamericano podría abordar de mejor forma algunos asuntos, incluyendo la ciberseguridad.

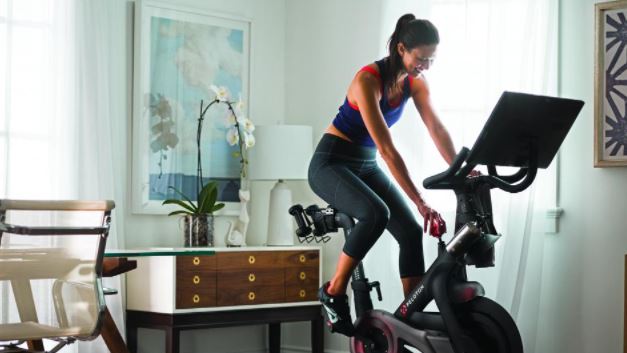
Se ha hecho público que Biden se ejercita en su domicilio usando una bicicleta estacionaria de la compañía Peloton; esta bicicleta incluye un teléfono y una cámara, lo que en un escenario indeseable expondría al presidente a toda clase de intentos de ciberataque, según menciona un reporte especializado.

“Cualquier dispositivo equipado con conexión a Internet podría estar al alcance de los actores de amenazas, sin importar si cuenta con firewall o cualquier otro mecanismo de seguridad”, menciona Max Kilger, investigador de la Universidad de Texas a cargo del reporte. Además de señalar los riesgos de seguridad, Kilger menciona que los desarrolladores de las bicicletas Peloton tendrían que usar un software mucho menos sofisticado que el actual para prevenir muchos de los ataques a los que esta máquina está expuesta: “Remover la cámara y el micrófono es un buen comienzo; desactivar las funciones de streaming en la bicicleta también es recomendable”, agrega el experto.

No solo el recién llegado presidente Biden está expuesto al hackeo de estos equipos de gimnasio. En sus más recientes informes se señala la detección de un gran incremento en la demanda de bicicletas Peloton desde el inicio del confinamiento por la pandemia del coronavirus, ya que la gente ahora se ejercita en casa. Cabe destacar que estas bicicletas no son precisamente accesibles, ya que cada una cuesta un poco más de 2 mil dólares.

La preocupación por esta clase de potenciales riesgos no es algo nuevo para las agencias de seguridad de E.U. En sus recientemente publicadas memorias, el ex presidente Barack Obama revela que el Servicio Secreto le proporcionó un dispositivo BlackBerry específicamente modificado para solo enviar correos electrónicos, ya que sus funciones de llamadas o mensajes SMS estaban inhabilitadas.

El trabajo de estos equipos de seguridad incrementó considerablemente durante el periodo de gobierno de Donald Trump, quien se obstinó en seguir usando su teléfono personal para hacer llamadas al interior de la Casa Blanca, sin importar las constantes advertencias sobre los altísimos riesgos de seguridad que conlleva esta práctica. Esperemos que el presidente Biden sea más accesible respecto a los riesgos de seguridad informática que las actividades más rutinarias en su vida pueden presentar.

El cargo La bicicleta con conexión a Internet de Joe Biden. ¿Un riesgo de ciberseguridad para EU? apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Vulnerabilidad crítica en SAP Solution Manager pone en riesgo a miles de organizaciones

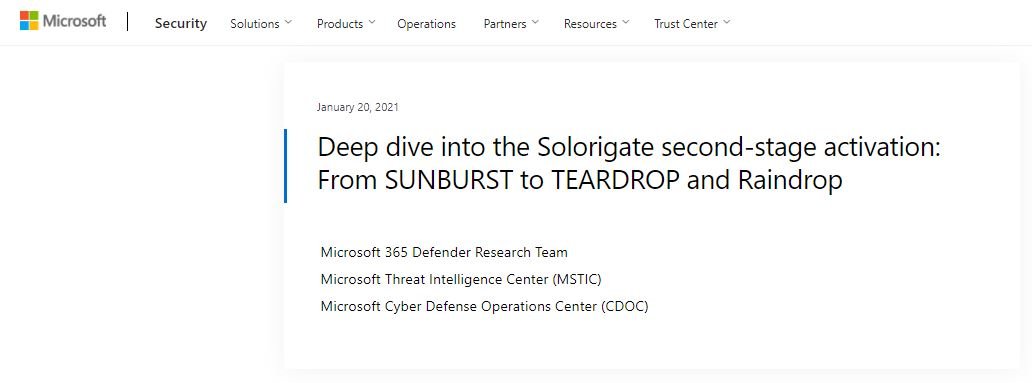
Importantes grupos cibercriminales han estado realizando escaneos masivos en línea con el propósito de detectar servidores afectados por una vulnerabilidad crítica de SAP para la que ya existe un exploit completamente funcional. La falla fue identificada como CVE-2020-6207, y es una falla en SAP Solution Manager (SolMan) v7.2.

Esta falla recibió un puntaje de 10/10 en la escala del Common Vulnerability Scoring System (CVSS) y existe debido a la falta de una comprobación de autenticación. Sobre la solución vulnerable, SolMan es una aplicación centralizada para la administración de sistemas informáticos en la nube.

El problema de autenticación radica en la función de Monitoreo de la Experiencia de Usuario Final (EEM), que puede ser abusada para implementar scripts en otros sistemas y conducir al secuestro de cualquier herramienta conectada a SolMan mediante la ejecución remota de código. Aunque SAP lanzó un parche para corregir esta falla, el riesgo incrementó con el lanzamiento de un exploit de prueba de concepto (PoC).

Hace unos días el investigador Dmitry Chastuhin lanzó la PoC como parte de un proyecto de investigación. Chastuhin menciona que el script verifica y explota las verificaciones de autenticación que faltan en SAP EEM y ya se han detectado diversos casos de explotación y solicitudes en escenarios reales.

Estas solicitudes vienen de Europa y Asia, originadas desde una gran cantidad de direcciones IP. El investigador agrega que las organizaciones que ya han instalado el parche de seguridad están protegidas contra la explotación, no obstante, la falta de actualizaciones en sistemas vulnerables expone a las organizaciones a la explotación de la falla.

“La disponibilidad de un exploit público aumenta considerablemente las posibilidades de un ciberataque, pues brinda a los hackers con menos conocimientos la capacidad de abusar de una falla de seguridad que en otras condiciones sólo podría ser explotada por hackers avanzados”, agrega el investigador. Se insta a los administradores de sistemas que usan implementaciones vulnerables a instalar las actualizaciones disponibles lo antes posible para mitigar el riesgo de explotación.

Integrantes de la comunidad de la ciberseguridad han tratado de ponerse en contacto con la compañía, aunque SAP no ha agregado mayores detalles sobre estos reportes.

Para mayores informes sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información se recomienda ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS), al igual que a las plataformas oficiales de las compañías tecnológicas.

El cargo Vulnerabilidad crítica en SAP Solution Manager pone en riesgo a miles de organizaciones apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
miércoles, 20 de enero de 2021

Brecha de datos en Nitro PDF; restablezca su contraseña de inmediato

Especialistas en ciberseguridad reportan la detección de una base de datos expuesta con más de 77 millones de registros pertenecientes a los usuarios del servicio Nitro PDF. Los registros incluyen datos confidenciales como nombres completos, direcciones email, contraseñas protegidas con bcrypt, nombres de compañías, entre otros datos.

Nitro es una herramienta para la edición, creación y firma de documentos PDF y en otros formatos. Los usuarios también pueden usar un servicio en la nube para el almacenamiento o trabajo conjunto sobre un mismo documento. La filtración ya ha sido notificada a Have I Been Pwned, plataforma que lleva un registro minucioso de cada incidente de seguridad que involucra el compromiso de información confidencial.

Al parecer los primeros reportes sobre el incidente se presentaron en octubre de 2020, poco después Nitro Software reconoció lo que llamaron un “incidente de seguridad de bajo impacto”, mencionando que esto no afectó las operaciones del servicio. No obstante, expertos en ciberseguridad demostraron que el reporte hacía referencia a la venta de más de 70 millones de registros recolectados por Nitro; esta base de datos fue subastada por más de 8 mil dólares en una plataforma de hacking.

Aunque se desconoce si algún grupo cibercriminal compró esta información, el hacker conocido como ShinyHunters acaba de confirmar que la base de datos está disponible para su consulta gratuita en un foro ilegal. Como recordará, ShinyHunters es un cibercriminal conocido por robar y vender información obtenida de compañías privadas y organizaciones gubernamentales.

Los hackers maliciosos que accedan a esta información pueden emplearla para desplegar campañas de phishing, ataques de relleno de credenciales o incluso intentos de robo de identidad, por lo que se recomienda a todos los usuarios de Nitro PDF que restablezcan las contraseñas de todas sus plataformas en línea lo antes posible.

El uso de autenticación multifactor y de herramientas de administración de contraseñas también es una buena medida para mejorar la seguridad de nuestros perfiles de redes sociales, cuentas de correo electrónico y plataformas empresariales.

El cargo Brecha de datos en Nitro PDF; restablezca su contraseña de inmediato apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente