jueves, 6 de enero de 2022

Ex director de ciberseguridad de Uber podría enfrentar hasta 20 años de prisión por engañar a los clientes

Las autoridades de E.U. anunciaron cargos adicionales contra el ex director de seguridad de Uber en relación con su participación en el encubrimiento de un ciberataque y posterior brecha de datos contra los sistemas del servicio de transporte. Además de los primeros cargos en su contra, que incluían obstrucción de la justicia y otro delito grave, Joseph Sullivan ahora enfrenta cargos por fraude electrónico.

Como algunos usuarios recordarán, en 2016 Uber ocultó un ataque que derivó en la filtración de más de 57 millones de registros de usuarios y más de 500,000 conductores. Esta información fue descargada de un bucket de almacenamiento en la nube mediante el robo de las credenciales de acceso asociadas a un ingeniero de software que trabajaba para Uber.

El Departamento de Justicia de E.U. (DOJ) sostiene que Sullivan siempre supo sobre el ataque, por lo que hizo un trato con los hackers responsables para que no divulgaran el incidente a cambio de un pago de $100,000 USD en criptomoneda. Los responsables de este ataque eventualmente fueron identificados y arrestados por una intrusión en LinkedIn.

Tratando de no levantar sospechas, Sullivan fingió que el pago a los hackers en realidad se trataba de un pago de recompensas por vulnerabilidades, supuestamente recibido por investigadores legítimos. Los fiscales a cargo del caso señalan que este fue un claro intento de ocultar actividad maliciosa, usando un programa para el estímulo de la investigación y el combate a la explotación maliciosa de vulnerabilidades.

Las acciones de Sullivan violaron una ley de California que establece que cualquier empresa operando en este territorio debe notificar a los residentes sobre cualquier incidente de seguridad de datos. Sobre los cargos de fraude electrónico, el DOJ presentó estas nuevas acusaciones debido a su intento por hacer pasar el pago a los hackers como parte del programa de recompensas de Uber, además de que existe evidencia de que Sullivan trató de influenciar en la toma de decisiones de la persona que lo suplió en el cargo.

Sullivan está acusado de tres cargos de fraude electrónico, obstrucción de la justicia y comisión de un delito grave; aunque aún no se conoce su sentencia definitiva, los cargos por fraude electrónico podrían ser castigados con un período de encarcelamiento más alto que los otros delitos. Sullivan sigue a la espera de su primera audiencia.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Ex director de ciberseguridad de Uber podría enfrentar hasta 20 años de prisión por engañar a los clientes apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

miércoles, 5 de enero de 2022

Nueva campaña del malware Zloader infectando a miles de usuarios de Microsoft

En una reciente campaña maliciosa, un grupo de actores de amenazas está explotando la verificación de firmas digitales en Microsoft con el fin de entregar cargas útiles malignas y extraer las credenciales de miles de usuarios en decenas de países. El grupo fue identificado como MalSmoke, que parece estar utilizando una variante del malware Zloader.

Como algunos recordarán, Zloader (también conocido como Terdot o DELoader) es un malware bancario detectado en 2015 y capaz de robar credenciales de cuentas en línea y otras muestras de información confidencial.

Los hackers de MalSmoke han usado diversos métodos para la distribución del malware, incluyendo el uso de emails de spam y campañas de phishing con contenido para adultos, además de experimentar con cargas útiles de ransomware.

La más reciente campaña también parece estar relacionada con la entrega de un archivo malicioso identificado como “Java.msi”, oculto como un instalador de la herramienta de administración remota Atera. Este archivo malicioso podría estar siendo entregado en campañas de phishing.

Al ejecutar este software aparentemente legítimo, Atera crea un agente y asigna el endpoint a una dirección email bajo control de los hackers. Posteriormente, los atacantes obtienen acceso remoto al sistema objetivo, permitiéndoles ejecutar scripts y cargar o descargar archivos maliciosos adicionales.

Los scripts incluidos en el instalador malintencionado realizan algunas comprobaciones a nivel de usuario para verificar privilegios de administrador, agregar exclusiones de carpetas a Windows Defender y deshabilitar herramientas como “cmd.exe” y el administrador de tareas. A continuación, se instalan los siguientes archivos en la carpeta %AppData%:

  • 9092.dll: La carga útil principal de Zloader
  • adminpriv.exe: Para la ejecución de programas con altos privilegios
  • appContast.dll: Para la ejecución de 9092.dll y new2.bat
  • reboot.dll: También permite la ejecución de 9092.dll
  • new2.bat: Desactiva el “Modo de aprobación de administrador” y apaga la computadora infectada
  • auto.bat: Para la persistencia del inicio

Finalmente, el script “new2.bat” edita el registro para establecer los privilegios de todas las aplicaciones al nivel de administrador. Para que este cambio surta efecto, el malware requiere forzar un reinicio en el sistema comprometido.

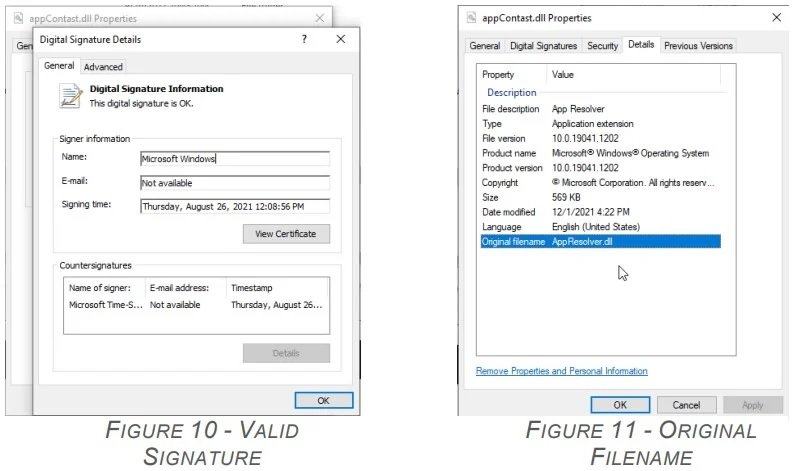
Por si fuera poco, se ha confirmado que appContast.dll, que ejecuta la carga útil de Zloader y el script de edición del registro, lleva una firma de código válida, por lo que el sistema operativo es completamente incapaz de detectar la actividad maliciosa.

Al comparar la DLL modificada con la original de Atera, se detectaron modificaciones casi imperceptibles en la suma de comprobación y el tamaño de la firma. Estos cambios no son suficientes para revocar la validez de la firma electrónica, pero al mismo tiempo, permiten a los actores de amenazas agregar datos maliciosos en la sección de firma de un archivo. Microsoft está al tanto de estos errores de seguridad al menos desde 2012 y desde entonces ha tratado de implementar una mitigación, aunque en ocasiones los hackers logran completar ataques exitosos.

Si bien el número de víctimas sigue siendo considerablemente bajo en comparación con otras campañas de hacking, los expertos creen que este es un ataque altamente sofisticado y que amerita que los administradores de sistemas implementen las mejores medidas de seguridad para prevenir un desastre total.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Nueva campaña del malware Zloader infectando a miles de usuarios de Microsoft apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Nuevo malware de iOS engaña a los usuarios para evitar que puedan reiniciar su dispositivo

Especialistas en ciberseguridad desarrollaron una nueva técnica que simula el apagado o reinicio de dispositivos iPhone con el fin de evitar que se elimine el malware del sistema con este proceso, lo que permitiría a los actores de amenazas obtener persistencia definitiva en un sistema afectado.

Regularmente, cuando un dispositivo iOS es infectado con malware, es posible eliminar la actividad maliciosa reiniciando el dispositivo, lo que la mayoría de las veces elimina el riesgo de seguridad. No obstante, esta técnica conecta las rutinas de apagado y reinicio para evitar que se apliquen correctamente; en otras palabras, el malware no se puede eliminar porque no es posible apagar el dispositivo.

Dadas sus características, los investigadores bautizaron el ataque como “NoReboot”, señalando que los actores de amenazas no requieren explotar vulnerabilidades en el sistema iOS, sino engañar al usuario objetivo, por lo que Apple no puede aplicar una corrección.

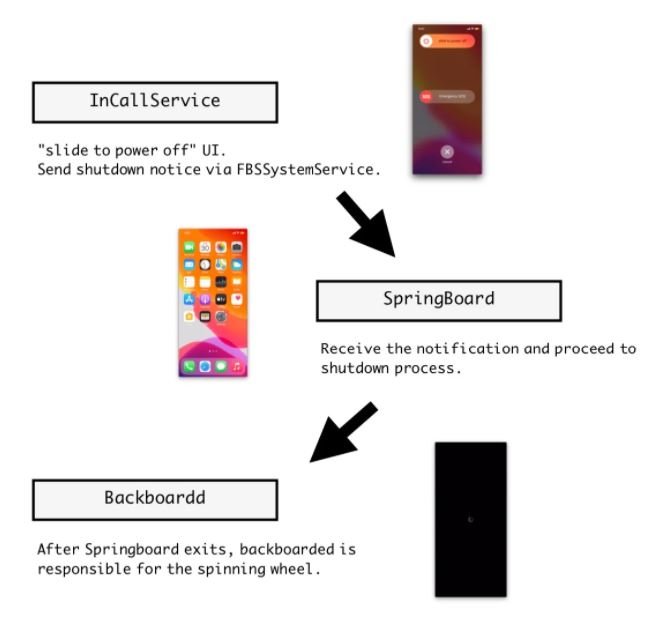
El proceso de reinicio de un iPhone es bastante simple: cuando se mantiene presionado el botón de encendido, todas las funciones se desactivan, incluyendo la retroalimentación táctil, las vibraciones, sonidos cámaras y micrófonos. Los expertos de la firma de seguridad ZecOps desarrollaron un troyano de prueba de concepto (PoC) capaz de inyectar código en tres daemons de iOS para simular que el dispositivo se apaga, cuando en realidad sigue activo.

El malware secuestra el evento de apagado conectando la señal enviada al daemon “SpringBoard”; en lugar de la señal esperada, el troyano enviará un código que obligará a “SpingBoard” a salir, haciendo que el dispositivo no responda a la solicitud del usuario.

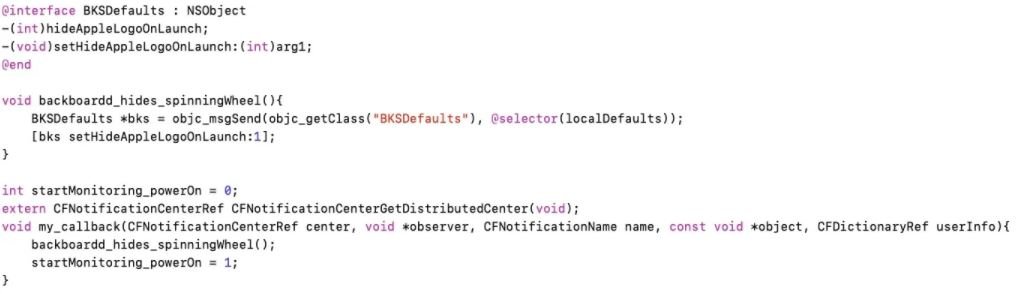
Posteriormente se ordena al daemon “BackBoardd” que muestre la rueda giratoria que indica que el proceso de apagado está en marcha. Este daemo se encarga de registrar eventos físicos de clic en botones y pantallas táctiles con marcas de tiempo, por lo que abusar de él le da al troyano el poder de saber cuando el usuario está tratando de encender el teléfono nuevamente, ignorando que el iPhone nunca dejó de funcionar.

Al monitorear estas acciones, es posible engañar al usuario para que suelte el botón antes de lo previsto, evitando un reinicio forzado real. Puede parecer una táctica bastante simple, pero su alcance en escenarios reales aún está por verse.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Nuevo malware de iOS engaña a los usuarios para evitar que puedan reiniciar su dispositivo apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
La policía arresta a un grupo que trabajaba con hackers rusos para hacer trampa en exámenes en línea

En un comunicado, la Unidad de Operaciones Estratégicas de la Policía de Delhi, India, dio a conocer el desmantelamiento de una operación de hacking dedicada a la resolución de exámenes en línea, lo que también llevó a la emisión de órdenes de arresto contra seis individuos, uno de los cuales sigue prófugo.

Los individuos arrestos fueron encontrados en redadas desplegadas en Mumbai, Delhi, Gurugram y Jaipur. Además de los arrestos, las autoridades confiscaron quince laptops y nueve teléfonos móviles.

Sobre la estafa, especialistas en ciberseguridad mencionan que India ha estado experimentando problemas relacionados con la presentación de exámenes en línea, con grupos de hacking dedicados a usar herramientas de acceso remoto para presentar algunas pruebas a nombre de individuos interesados en obtener puestos de trabajo en el gobierno y algunas empresas privadas.

En un incidente recientemente revelado, un grupo de estafadores supuestamente ayudó a un candidato a obtener una puntuación de 780 sobre 800 en la Prueba de Admisión de Gestión de Graduados (GMAT), una calificación inusualmente alta pero que hasta el momento no se ha podido demostrar como fraudulenta.

Las autoridades afirman que este individuo estuvo en contacto con hackers rusos y que incluso visitó Rusia en 2018. Este grupo habría accedido a los sistemas del examen a través de una herramienta de acceso remoto, que no pudo ser detectado por las medidas de seguridad en los sistemas afectados.

Finalmente, los hackers desarrollaron una herramienta para acceder de forma remota al sistema de exámenes en línea desarrollado por una empresa de TI de renombre.

“Los miembros de este grupo cibercriminal colaboraron con los propietarios del laboratorio, instalaron la herramienta a través de LAN y luego accedieron a los sistemas a través del acceso remoto. Además abrieron varios laboratorios de exámenes en línea para este propósito”, concluye el reporte de las autoridades.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo La policía arresta a un grupo que trabajaba con hackers rusos para hacer trampa en exámenes en línea apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Nueva técnica permite clasificar malware en dispositivos IoT a través de señales electromagnéticas

Un equipo de especialistas en ciberseguridad publicó sus hallazgos sobre un nuevo enfoque basado en el análisis de la irradiación de campos electromagnéticos en dispositivos de Internet de las Cosas (IoT), lo que permitiría identificar complejas variantes de malware en estos sistemas.

Desde hace años los dispositivos IoT se convirtieron en un objetivo predilecto de los actores de amenazas, pues características como la falta de mecanismos de seguridad avanzados y uso de firmware común los hace altamente vulnerables a diversas variantes de ciberataques.

La técnica descrita por este equipo permitiría a los analistas de malware determinar exactamente qué tipo de software malicioso está infectando un dispositivo IoT, sin importar si el código está ofuscado para evadir la detección y empleando solamente información de canal lateral.

Los expertos aseguran que la irradiación de campo electromagnético que se mide desde el dispositivo es prácticamente indetectable para el malware, por lo que sus técnicas de evasión no aplican en estas lecturas: “Dado que el malware no tiene control sobre eventos externos a nivel de hardware, un sistema de monitoreo y seguridad basado en componentes de hardware no puede ser desactivado, ni siquiera por las muestras de malware más avanzadas”.

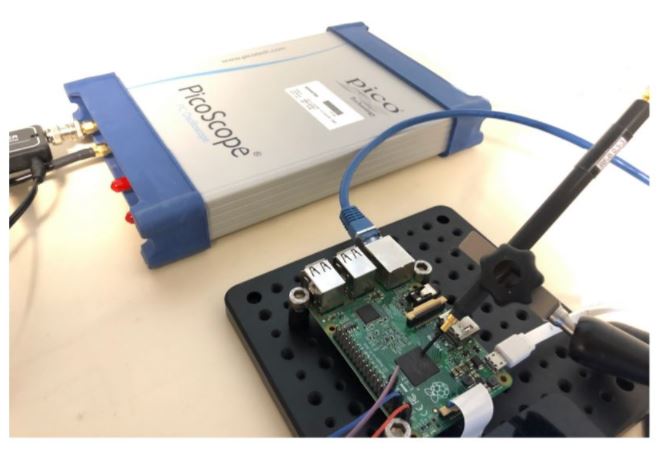
La mejor parte de este hallazgo es que la aplicación de tal enfoque de seguridad no requiere realizar modificaciones en los dispositivos IoT: “Probamos analizando una Raspberry Pi usando código inofensivo y cargas maliciosas. Usamos un osciloscopio con ancho de banda de 1GHz (Picoscope 6407) conectado a una H-Field Probe (Langer RF-R 0.3-3), donde la señal electromagnética se amplifica usando un Langer PA-303 + 30dB. Para capturar la ejecución prolongada de malware, las señales se muestrearon a una frecuencia de muestreo de 2MHz”, agregan los expertos.

Los datos recopilados pueden resultar ruidosos, por lo que los investigadores también implementaron una etapa de procesamiento para aislar las señales relevantes para el análisis. Esta información se utilizó para entrenar modelos de redes neuronales y algoritmos de aprendizaje automático, responsables de clasificar los tipos de malware, binarios y métodos de ofuscación.

En total, los investigadores recolectaron unos 3000 rastros correspondientes a 30 binarios de malware y 10,000 rastros de actividad no maliciosa. Este enfoque permite predecir la presencia de al menos tres tipos de malware genéricos en dispositivos IoT con una precisión del 99%, concluyeron los expertos.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Nueva técnica permite clasificar malware en dispositivos IoT a través de señales electromagnéticas apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
martes, 4 de enero de 2022

Si recibes un mensaje de esta chica en WhatsApp, bórralo inmediatamente; podrían hackear tu cuenta

Muchas de las más recientes campañas fraudulentas en línea son desplegadas a través de plataformas de mensajería instantánea, principalmente WhatsApp. Si bien estas operaciones maliciosas usualmente recurren al envío masivo de mensajes a usuarios aleatorios y el uso de links maliciosos, estos no son los únicos métodos de hacking vía apps de mensajería.

Acorde a un reciente reporte, un grupo de cibercriminales está empleando una nueva táctica basada en el establecimiento de una relación cercana con un usuario objetivo para hacer que baje la guardia y poder completar la estafa sin levantar sospechas.

Todos estos ataques comienzan con un mensaje aparentemente inofensivo. Usando fotos y nombres falsos, los actores de amenazas crean cuentas de WhatsApp para enviar a los usuarios afectados un mensaje intrigante: “Disculpa, ¿quién eres? Encontré tu número en mi lista de contactos pero no te recuerdo”, y otros mensajes similares han sido identificados.

Estos mensajes son enviados a miles de usuarios, por lo que los actores de amenazas simplemente tienen que sentarse a esperar que alguien muerda el anzuelo. Una vez que esto sucede, simplemente resta iniciar una conversación con el usuario afectado.

Según los investigadores, los hackers simplemente se disculparán por la supuesta confusión y comenzarán a intercambiar mensajes con las víctimas; debido a que usan las fotos de chicas atractivas, muchos usuarios de WhatsApp desprevenidos no dudan en escribir de vuelta a los hackers.

Al ganar la confianza de los usuarios afectados, los hackers podrían enviar solicitudes de amistad desde perfiles falsos de Facebook e incluso llevar la conversación a otras plataformas, donde los actores de amenazas buscarán extraer la mayor cantidad de información sobre la víctima e incluso solicitar el envío de tarjetas de regalo para continuar con la estafa. En los casos más graves, los hackers solicitarán fotos íntimas de los usuarios para luego amenazarlos con publicar este contenido en sus redes sociales si no se realiza un pago, en un claro intento de sextorsión.

El principal consejo de seguridad para prevenir estos ataques es nunca, bajo ninguna circunstancia, responder a cualquier mensaje similar al mostrado en este artículo; de ser posible, también se recomienda bloquear al remitente del mensaje y alertar a sus contactos sobre la actividad maliciosa. No agregar personas desconocidas a sus redes sociales también es recomendable.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Si recibes un mensaje de esta chica en WhatsApp, bórralo inmediatamente; podrían hackear tu cuenta apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Ciberataque contra sistema de hospitales exponen información de más de 1 millón de usuarios

Un incidente de seguridad impactando en las redes del sistema hospitalario de Broward Health podría haber resultado en la exposición de los datos confidenciales de más de 1 millón de pacientes, funcionarios y personal médico. Según el informe, los registros comprometidos incluyen nombres completos, fechas de nacimiento, números telefónicos, domicilios y direcciones email.

Además de estos detalles, los registros expuestos podrían incluir información adicional como números de seguridad social, información bancaria, números de cuenta, información sobre pólizas de seguro e incluso diagnósticos e historial médico.

Aunque el sistema hospitalario aún no ha revelado la cantidad de pacientes y personal afectados, la presentación a la oficina del Fiscal General de Maine mostró que la violación ha afectado a más de 1.3 millones de personas.

Si bien el ataque recién fue confirmado públicamente, al parecer la intrusión en las redes comprometidas habría iniciado a mediados de octubre de 2021. El Departamento de Justicia de E.U. (DOJ) solicitó al sistema hospitalario de Broward Health que posponga cualquier notificación para el personal y los pacientes afectados.

Además de eso, Broward Health afirmó que los funcionarios descartaron que no haya señales de que los hackers hayan hecho un mal uso de la información personal a la que han accedido. El hospital posteriormente reveló que el ciberataque comenzó en “la oficina de un proveedor externo de sistemas médicos”, que tenía acceso a las redes afectadas.

El sistema hospitalario de Florida dijo en un comunicado que “Broward Health descubrió la intrusión e inmediatamente contuvo el incidente, notificó al Buró Federal de Investigaciones (FBI) y al DOJ, además de contratar a una firma de ciberseguridad independiente para realizar una investigación detallada”.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Ciberataque contra sistema de hospitales exponen información de más de 1 millón de usuarios apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente