jueves, 23 de diciembre de 2021

No compre este teléfono de juguete de Fisher Price; cualquiera puede usar el Bluetooth integrado para espiar a su familia

Especialistas en ciberseguridad reportan la aparición de un nuevo juguete con capacidades de Bluetooth cuyo uso malintencionado permitiría a los actores de amenazas desplegar complejas tareas de espionaje contra los hogares donde se use, afectando tanto a los infantes como a sus padres y otros familiares.

El dispositivo en cuestión es el Chatter Special Edition, que a simple vista es solo un accesorio para agregar función de Bluetooth y un altavoz al clásico teléfono de juguete de Fisher Price, caracterizado por tener ojos, boca y rueditas, un viejo favorito en hogares de todo el mundo.

El lanzamiento de este dispositivo ha sido acompañado por una ambiciosa campaña publicitaria en la que los fabricantes anuncian entusiasmados que este teléfono ya no es implemente un juguete y los niños podrán recibir llamadas telefónicas a través del altavoz y la conexión Bluetooth.
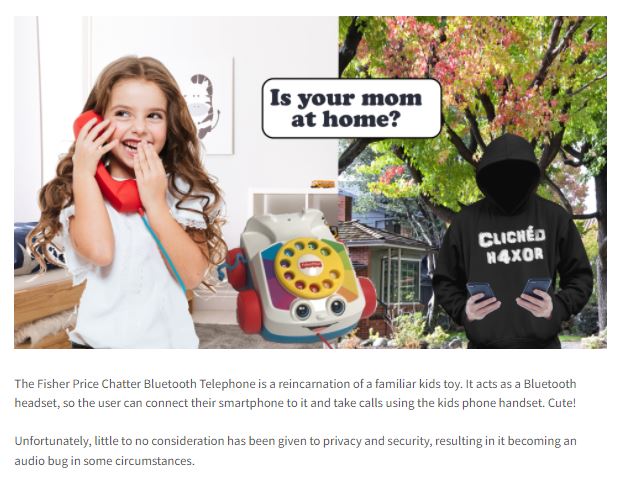
La versión 2021 del dispositivo se conecta a un smartphone y se puede usar como altavoz o para hacer llamadas. Para sorpresa de muchos, el marcado giratorio del dispositivo sí funciona, a diferencia de sus predecesores. Todo esto suena genial, aunque debemos tener cuidado con cualquier dispositivo tecnológico, incluyendo juguetes. Acorde a la firma de seguridad PenTest Partners, Chatter tiene severas fallas que podrían convertirlo en un smartphone de espionaje.

Los investigadores mencionan que Chatter usa un protocolo Bluetooth clásico sin suficientes medidas de seguridad, lo que significa que acepta cualquier solicitud de emparejamiento. En otras palabras, cualquier actor en el rango de Chatter podría conectar un dispositivo Bluetooth y sintonizar lo que se diga dentro del alcance del micrófono del Chatter.
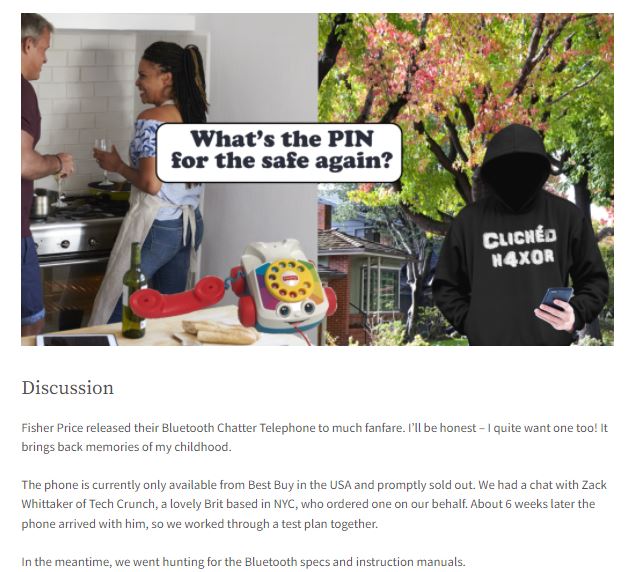
Otros hallazgos interesantes de PenTest Partner incluyen:

  • Un actor de amenazas en una ubicación cercana podría usar el teléfono para hablar y escuchar a un niño en su hogar
  • Si el auricular del teléfono se deja apagado, el dispositivo responde automáticamente cualquier llamada a un smartphone conectado
  • El mismo atacante también puede hacer que suene el teléfono de Chatter, por lo que es probable que responda un niño sin supervisión de adultos

El Chatter ya está agotado, aunque por fortuna solo se vendió en Estados Unidos. Otra buena noticia es que el teléfono de juguete, sin capacidades tecnológicas, está disponible a nivel casi global por menos de $20 USD.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo No compre este teléfono de juguete de Fisher Price; cualquiera puede usar el Bluetooth integrado para espiar a su familia apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

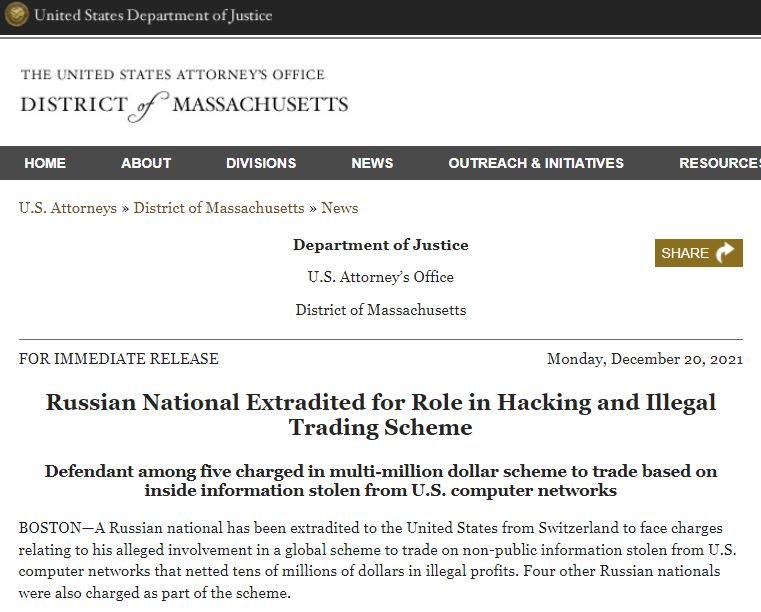
Código fuente confidencial de los clientes de la nube Microsoft Azure expuesto desde 2017

Hace unas semanas Microsoft se comunicó con un grupo reducido de clientes Azure para informarles que podrían verse afectados por una vulnerabilidad recientemente descubierta e identificada como NotLegit, que expuso el código fuente de las aplicaciones web Azure al menos desde septiembre de 2017.

La falla, identificada por los investigadores de Wiz, fue descrita como un comportamiento predeterminado inseguro en Azure App Service, lo que expone el código fuente de las aplicaciones de cliente escritas en PHP, Python, Ruby o Node, que se implementaron usando “Local Git”. Aunque hasta el momento no hay nada confirmado, es altamente probable que este error haya sido explotado activamente.

Azure cuenta con soporte para varios métodos para implementar código fuente en App Service, incluido “Local Git”. Este método permite a los desarrolladores iniciar un repositorio de Git local dentro del contenedor de Azure App Service que les permite enviar su código directamente al servidor. Solo los clientes que seleccionaron la opción “Local Git” para implementar sus sitios web desde un repositorio de Git alojado en el mismo servidor de Azure se veían expuestos a esta falla.

En su alerta, Microsoft menciona que el problema se presenta cuando se combina la función vulnerable con una aplicación configurada para ofrecer contenido estático, lo que hace posible que otros descarguen archivos que no estarían públicamente disponibles en condiciones convencionales.

Sobre la explotación en escenarios reales, los investigadores de Wiz creen que esto es altamente posible, ya que durante sus pruebas implementaron una aplicación de Azure App Service vulnerable y la vincularon a un dominio web no utilizado; apenas un par de días después ya habían detectado algunos intentos de acceso al contenido de la carpeta de código fuente en los recursos expuestos.

Microsoft corrigió la falla actualizando todas las imágenes PHP para impedir que el servicio de la carpeta .git trabaje como contenido estático, mitigando el acceso indebido al código fuente. La compañía tecnológica también otorgó a Wiz una recompensa de $7,500 USD por la presentación de este error.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Código fuente confidencial de los clientes de la nube Microsoft Azure expuesto desde 2017 apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
miércoles, 22 de diciembre de 2021

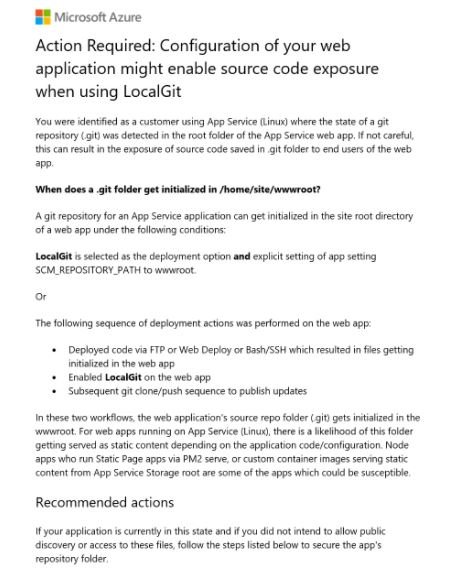
Dan 22 años de prisión a este hacker de cuentas de Uber, DiDi y Lyft. El mayor robo en la historia de estas empresas

Flavio Candido da Silva, residente en la ciudad de Malde, Massachusetts se ha declarado culpable de dos cargos de conspiración para cometer fraude electrónico y robo de identidad agravado con el fin de abrir múltiples cuentas en plataformas de transporte compartido y de entregas a domicilio, usando para ello datos robados disponibles en dark web.

El individuo es acusado de administrar un equipo de 18 miembros dedicado a robar identidades y falsificar documentos para crear cuentas de servicio de entrega y viajes compartidos falsas para luego alquilarlas o venderlas a otras personas. Esta operación fraudulenta habría afectado a empresas como Uber, DiDi, Lyft y otras más.

Según las autoridades, los acusados obtuvieron los nombres completos, fechas de nacimiento e incluso algunos números de seguridad social de múltiples víctimas, empleando esa información para crear las cuentas fraudulentas.

Las fotografías utilizadas para eludir los controles de reconocimiento facial utilizados como medidas de protección en los sistemas de transporte compartido y proveedores de servicios de entrega a menudo fueron tomadas directamente por los actores. Los estafadores provocaron intencionalmente diversos accidentes vehiculares menores para intercambiar información con la víctima o fotografiar sus licencias de conducir.

Esta práctica aumentó artificialmente los ingresos del acusado y elevó el monto de los daños ocasionados a las empresas afectadas a unos $200,000 USD, estima el Departamento de Justicia de E.U. (DOJ).

La sentencia de da Silva y sus cómplices se anunciará el 22 de abril de 2022. Los cargos de fraude electrónico se castigan con hasta 20 años de prisión, mientras que el robo de identidad se castiga con hasta dos años de prisión y el pago de multas de $250,000 USD, además de la incautación de cualquier activo obtenido fraudulentamente.

Desde el comienzo de la pandemia y el surgimiento del trabajo remoto y el empleo autónomo en aplicaciones de entregas, algunos grupos de hacking comenzaron a idear métodos para explotar estas plataformas y obtener grandes ganancias en tiempos muy cortos, por lo que es recomendable que las empresas mantengan algunas medidas de seguridad adicionales a fin de evitar la creación de cuentas fraudulentas.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Dan 22 años de prisión a este hacker de cuentas de Uber, DiDi y Lyft. El mayor robo en la historia de estas empresas apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
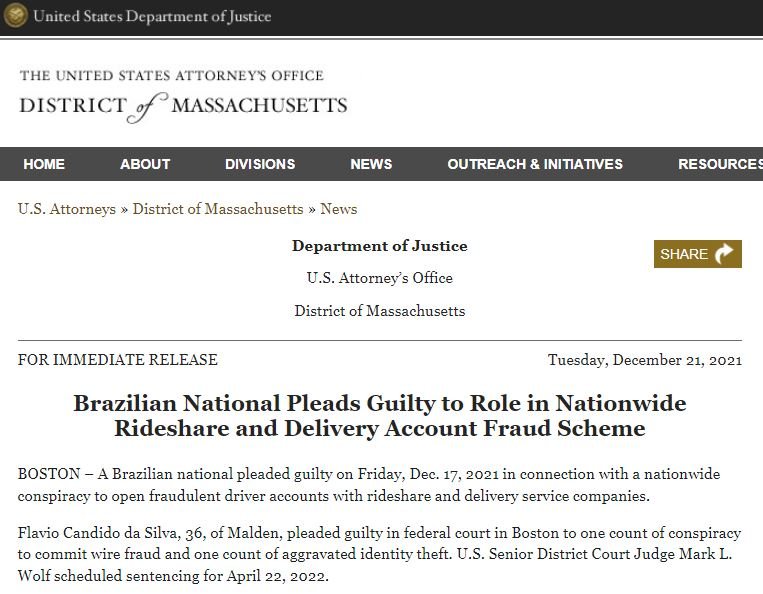
Gobierno de Estados Unidos lanza herramienta gratuita para buscar vulnerabilidades Log4j

La Agencia de Seguridad de Infraestructura y Ciberseguridad de E.U. (CISA) ha lanzado un escáner para identificar los servicios web afectados por CVE-2021-44228 y CVE-2021-45046, las peligrosas vulnerabilidades de ejecución remota de código (RCE) en Apache Log4j. En su anuncio, la Agencia señala que log4j-scanner es un proyecto derivado de otros miembros de la comunidad de código abierto y permitiría ayudar a las organizaciones a identificar servicios web potencialmente expuestos a estos ataques.

La herramienta fue desarrollada a partir de soluciones similares, incluyendo un marco de escaneo automatizado para CVE-2021-44228, desarrollado por la firma de seguridad FullHunt. El escáner permite a los equipos de seguridad analizar hosts de red en busca de exposición a ataques y detectar evasiones del firewall de aplicaciones web (WAF), elementos que permitirían a los hackers maliciosos la explotación exitosa de las fallas.

Acorde a CISA, las principales características del escáner incluyen:

  • Soporte para listas de URL
  • Fuzzing para más de 60 encabezados de solicitud HTTP
  • Fuzzing para parámetros de datos HTTP POST
  • Fuzzing para parámetros de datos JSON
  • Soporte para devolución de llamada de DNS para el descubrimiento y la validación de vulnerabilidades
  • Cargas útiles para evasión de WAF

De este modo la Agencia sigue mostrando su compromiso para ayudar a las organizaciones públicas privadas a responder a los peligrosos ataques relacionados con estas vulnerabilidades, explotadas activamente durante las últimas dos semanas.

En días anteriores, CISA también ordenó a las agencias del Poder Ejecutivo Federal Civil que abordaran las fallas en sus sistemas que permitían estos ataques, además de agregar la falla al Catálogo de Vulnerabilidades Explotadas Conocidas, reconociendo en justa medida la severidad del problema.

Los ataques relacionados con las vulnerabilidades en Log4j han sido orquestados por actores de amenazas en todas partes del mundo y con diversos fines, desde el fraude financiero, el minado de criptomoneda y las infecciones de ransomware, por lo que es mejor estar preparados antes de que un incidente de seguridad aparezca.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).  

El cargo Gobierno de Estados Unidos lanza herramienta gratuita para buscar vulnerabilidades Log4j apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
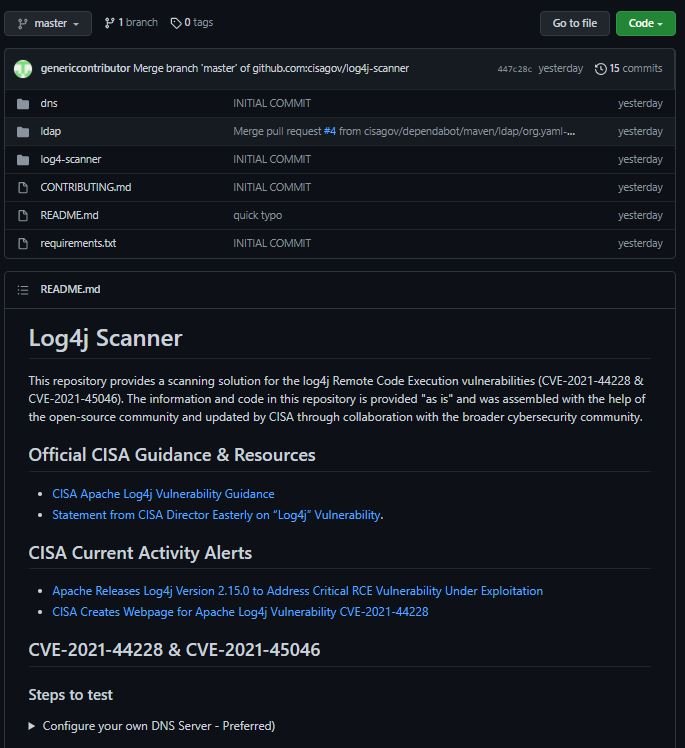
El FBI arresta al “Rey de la Bolsa de Valores”, un famoso hacker dedicado al fraude electrónico

Las autoridades de E.U. han anunciado la extradición de Vladislav Klyushin, un ejecutivo presuntamente vinculado al gobierno de Rusia y acusado del hackeo de múltiples redes informáticas estadounidenses con el fin de desplegar complejas operaciones de fraude electrónico y robo de información financiera privilegiada.

El acusado fue arrestado en marzo mientras descendía de su jet privado al llegar a Sion, Suiza, donde pensaba pasar sus vacaciones con su familia. Unas semanas después el Buró Federal de Investigaciones (FBI) solicitó a Suiza su extradición, casi al mismo tiempo que el Kremlin había solicitado que lo enviaran a su país de origen.

Las autoridades suizas rechazaron la solicitud de Rusia, pues entraba en conflicto con sus leyes, mientras que aceptaron la solicitud de extradición poco después.

Esta semana, el  Departamento de Justicia de E.U. (DOJ) reveló los cargos que le han sido imputados a Klyushin, destacando conspiración para cometer fraude electrónico, acceso indebido a sistemas informáticos protegidos y fraude de valores. Además de Klyushin, también deletreado “Kliushin”, se presentaron cargos contra cinco presuntos cómplices.

El DOJ asegura que el acusado es propietario de M-13, una firma de servicios TI especializada en pentesting. Los otros acusados son Ivan Ermakov, ex oficial de la Dirección Principal de Inteligencia de Rusia; Nikolai Rumiantcev; Mikhail Vladimirovich Irzak e Igor Sergeevich Sladkov. Cabe destacar que los presuntos co-conspiradores aún siguen prófugos.

Sobre Ermakov, el DOJ señala que también se presentaron cargos en su contra en 2018, cuando las autoridades de E.U. acusaron a 7 presuntos agentes rusos de cometer fraude electrónico, controlar campañas de robo de identidad y facilitar operaciones de lavado de dinero, además de desplegar campañas de desinformación sobre agencias deportivas y antidopaje.

Entre 2018 y 2020, Klyushin y sus cómplices habrían conspirado para acceder a las redes informáticas de dos compañías en E.U. autorizadas para presentar documentos electrónicos ante la Comisión de Bolsa y Valores (SEC) en representación de diversos clientes corporativos.

Este grupo es acusado de emplear credenciales de acceso robadas para acceder a información financiera privilegiada sobre cientos de empresas y su cotización en la bolsa antes de la divulgación pública de estos informes. Empleando estos informes, los acusados iniciaron una segunda etapa de ataque para obtener ganancias mediante la venta de esta información privilegiada, generando millones de dólares en ingresos ilícitos.

Los acusados también habrían comprado acciones de compañías que reportaron resultados positivos y se apresuraban a deshacerse de acciones a la baja. Esta práctica ilegal afectó a decenas de compañías, incluyendo Snap, Cytornx Therapeutics, Horizon Therapeutics, Puma Biotechnology, Synaptics, Capstead Mortgage, SS&C Technologies, Roku, Avnet y Tesla.

De ser encontrados culpables, Klyushin y sus cómplices podrían ser condenados a hasta cinco años por el cargo de conspiración para obtener acceso no autorizado a una computadora y cometer fraude electrónico y fraude de valores; cinco años por acceso no autorizado a una computadora; y 20 años por la venta fraudulenta de valores y fraude electrónico. Las sanciones por cargo también incluyen hasta tres años de libertad supervisada y multas de hasta $250,000 USD.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo El FBI arresta al “Rey de la Bolsa de Valores”, un famoso hacker dedicado al fraude electrónico apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
martes, 21 de diciembre de 2021

Vulnerabilidades en Active Directory permitirían a los hackers tomar control de dominios Windows expuestos

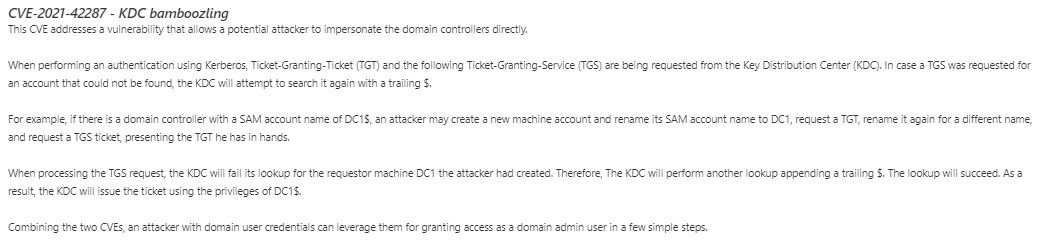
En su más reciente alerta de seguridad, Microsoft alertó sobre un par de vulnerabilidades en Active Directory, corregidas durante su más reciente actualización y cuya explotación exitosa permitiría a los actores de amenazas tomar control de dominios Windows. Identificadas como CVE-2021-42287 y CVE-2021-42278, las vulnerabilidades pueden ser explotadas de forma encadenada para que los hackers puedan hacerse pasar por controladores de dominio y obtener privilegios administrativos.

En su reporte, la compañía advierte a los clientes que estas vulnerabilidades deben ser abordadas de inmediato para prevenir la explotación activa, especialmente considerando que existen algunas variantes de código de explotación disponibles públicamente. Microsoft también publicó una guía para que los usuarios puedan verificar si sus sistemas son vulnerables.

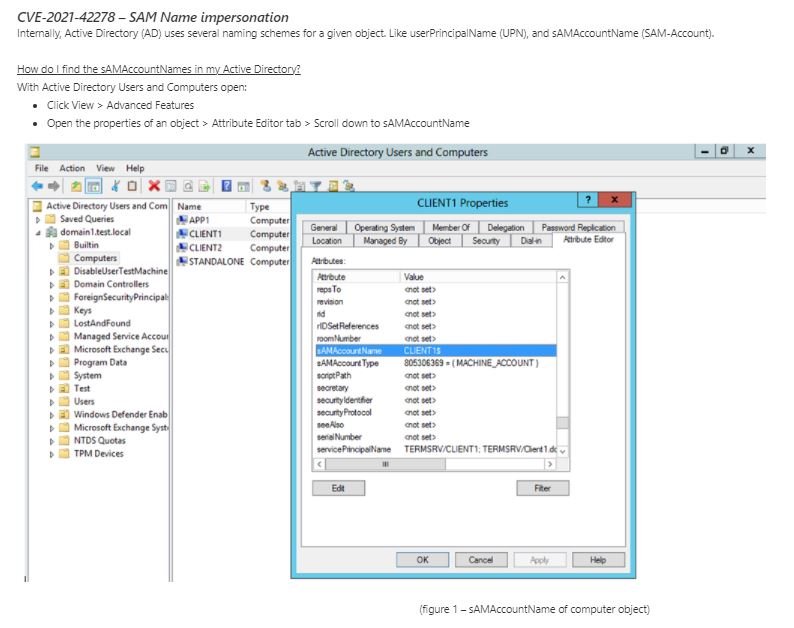
Sobre CVE-2021-42278, el reporte describe esta falla como un error de evasión de seguridad que permite a los hackers maliciosos hacerse pasar por un controlador de dominio mediante la suplantación de cuentas de computadora sAMAccountName.

Los atributos de sAMAccountName generalmente terminan con “$” en su nombre, pues permite distinguir entre objetos de usuario y objetos de computadora; con la configuración predeterminada, un usuario normal tiene permiso para modificar la cuenta de una máquina (hasta 10 máquinas) y, como propietario, también tiene los permisos para editar su atributo sAMAccountName.

Por otra parte, CVE-2021-42287 es una vulnerabilidad de omisión de seguridad que reside en Kerberos Privilege Attribute Certificate (PAC) y permite a los actores de amenazas hacerse pasar por controladores de dominio. La vulnerabilidad provoca que el Centro de Distribución de Claves (KDC) cree tickets de servicio con niveles de privilegios más altos que los de la cuenta de dominio.

Microsoft concluye explicando que un atacante con credenciales de usuario de dominio puede encadenar las fallas anteriores para obtener privilegios de administrador de dominio, así que es fundamental implementar las correcciones oficiales.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Vulnerabilidades en Active Directory permitirían a los hackers tomar control de dominios Windows expuestos apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Vulnerabilidad en detectores de metal permite a los hackers llevar pistolas y otras armas sin ser detectados

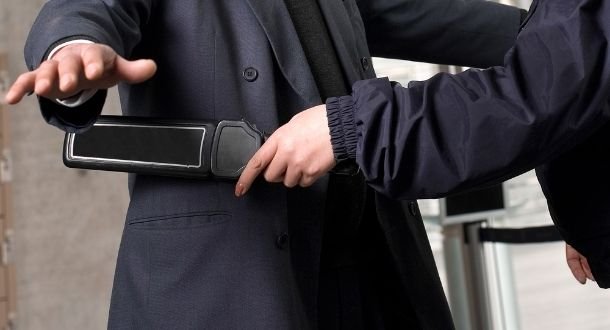
Un reporte de seguridad de Cisco Talos detalla el descubrimiento de múltiples fallas de seguridad en los dispositivos de detección de metales Garrett Metal Detectors. Al parecer, las fallas podrían ser explotadas por actores de amenazas remotos para evadir los mecanismos de autenticación y ejecutar código arbitrario en los dispositivos afectados.

Las fallas residen en el módulo Garrett iC, que proporciona funciones de conectividad de red a los detectores de metal Garrett PD 6500i y Garrett MZ 6100, desarrollados por la compañía. Los actores de amenazas podrían abusar de este módulo para monitorear de forma remota las estadísticas de los dispositivos afectados, dando seguimiento detallado a las actividades de los usuarios.

Además, los hackers podrían realizar cambios de configuración y afectar el nivel de sensibilidad de un dispositivo, lo que podría representar un riesgo de seguridad para los usuarios y organizaciones donde se implementan estos detectores de metal.

Las fallas fueron identificadas como CVE-2021-21901, CVE-2021-21903, CVE-2021-21905 y CVE-2021-21906, y son descritas como errores de desbordamiento de búfer basado en pila. La explotación exitosa de cualquiera de estas fallas permitiría ejecutar código remoto en los sistemas comprometidos.

Otro conjunto de fallas, identificadas como CVE-2021-21904, CVE-2021-21907 y CVE-2021-21908 son vulnerabilidades transversales de directorio que permitirían a los actores de amenazas autenticados leer, escribir y eliminar archivos en el dispositivo objetivo.

Finalmente, los expertos reportaron la detección de CVE-2021-21902, una condición de carrera en la fase de autenticación de una utilidad de línea de comandos expuesta a través de la red. La explotación exitosa de esta condición de carrera permitiría a los hackers maliciosos secuestrar la sesión de un usuario autenticado.

Las fallas detectadas fueron reportadas al fabricante según lo estipula la comunidad de la ciberseguridad y la legislación vigente, por lo que Garrett Metal Detectors ya ha emitido un parche que corrige las fallas y mitiga el riesgo de explotación.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Vulnerabilidad en detectores de metal permite a los hackers llevar pistolas y otras armas sin ser detectados apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente