miércoles, 7 de abril de 2021

App maliciosa ofrece suscripción gratuita a Netflix para tomar control de miles de cuentas de WhatsApp

Los especialistas de la firma de seguridad Check Point detallaron el hallazgo de un nuevo ataque de secuestro de sesión de WhatsApp en el que los actores de amenazas emplean una app maliciosa que se hace pasar por una aplicación legítima de Netflix. Acorde al reporte, los hackers maliciosos de algún modo lograron colocar su app, identificada como “FlixOnline”, en Google Play Store, el repositorio oficial para apps de Android.

Al igual que otras variantes de ataque recientemente detectadas, esta campaña trata de sacar ventaja del prolongado periodo de aislamiento por la pandemia, que se ha notado en múltiples formas, incluyendo el aumento en el uso de plataformas de streaming.
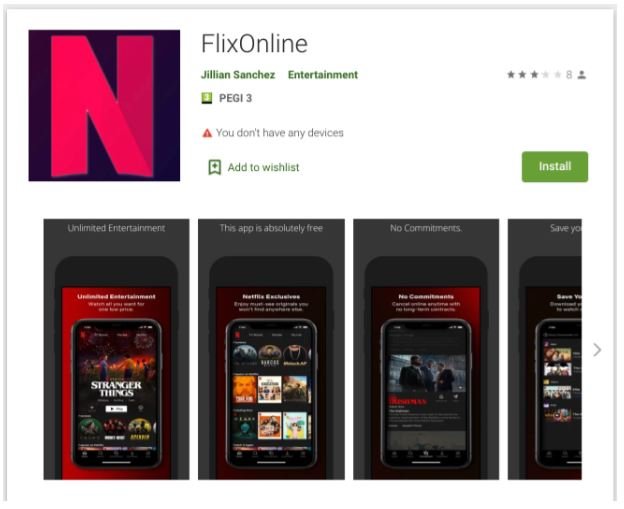
En su página de descarga, la app fraudulenta prometía a los usuarios interesados en suscribirse a Netflix una suscripción gratuita de dos meses como una promoción especial por la pandemia: “2 meses de Netflix Premium sin costo POR MOTIVO DE CUARENTENA (CORONAVIRUS). Obtenga 2 meses de Netflix Premium gratis en cualquier parte del mundo durante 60 días. Consígalo ahora AQUÍ https://bit(.)Ly/3bDmzUw“, mencionaba la descripción de la app en un anuncio claramente mal redactado.

No obstante, los usuarios ignoraban que al descargar esta app también estarían instalando el malware de FlixOnline en sus dispositivos, lo que permitiría a los actores de amenazas husmear en sus cuentas de WhatsApp e incluso habilitar un protocolo de respuesta automática a otros usuarios para propagar más contenido malicioso, incluyendo malware, spam y noticias falsas.

Otro indicio de actividad sospechosa relacionada con esta app son los permisos solicitados, ya que FlixOnline solicitaba permisos de superposición e inhabilitaba la capacidad de los dispositivos para cerrar automáticamente la app al detectar un alto consumo de energía, sin mencionar que esta app maliciosa era capaz de responder automáticamente a los mensajes de la víctima.
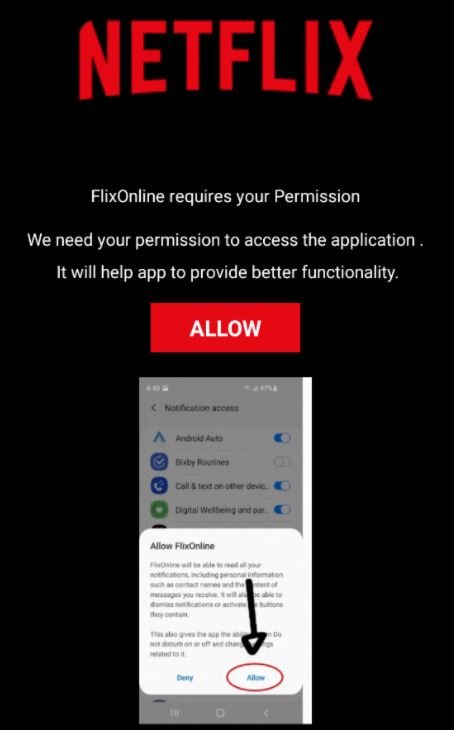
Este ataque también depende de un sitio web fraudulento similar al de Netflix en el que los actores de amenazas tratarán de engañar al usuario para que ingrese los datos de su tarjeta de crédito. Los expertos de Check Point también mencionan que el servidor C&C que opera estas plataformas también podría estar vinculado a otras campañas de hacking.

Los expertos creen que al menos unos 500 usuarios han caído en la trampa de FlixOnline, que ha operado por al menos dos meses. El reporte fue presentado a Google, por lo que la app ya ha sido removida de Play Store, aunque los expertos prevén que los operadores de esta app maliciosa volverán a atacar. El reporte también se presentó a WhatsApp, aunque esto no se considera una vulnerabilidad en la plataforma de mensajería instantánea.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo App maliciosa ofrece suscripción gratuita a Netflix para tomar control de miles de cuentas de WhatsApp apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Más de 500 millones de registros de LinkedIn expuestos en brecha de datos masiva

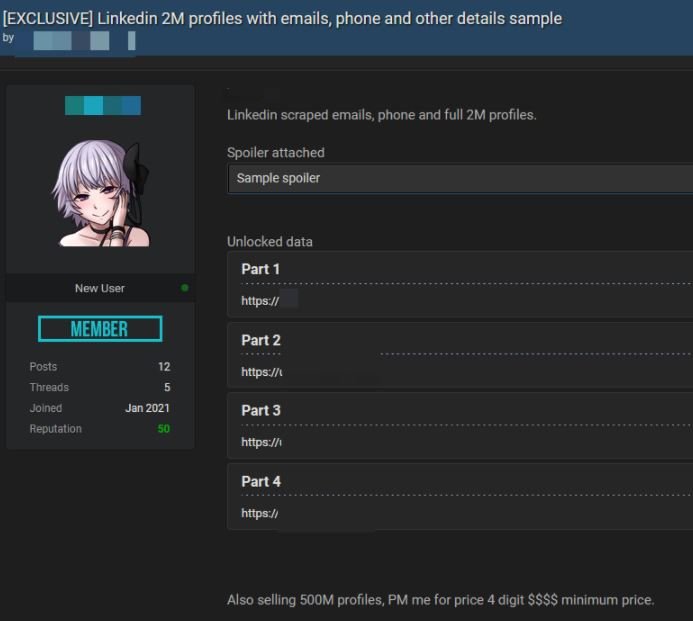
Especialistas en ciberseguridad reportan el hallazgo de una filtración de datos masiva procedente de la plataforma laboral LinkedIn y que afectaría a alrededor de 500 millones de usuarios. Este incidente involucra la exposición de nombres completos, direcciones email, números telefónicos, registros profesionales y enlaces a otras plataformas sociales.

Acorde a los especialistas de CyberNews, la información comprometida está disponible para su venta en un popular foro de hacking en dark web, aunque cabe mencionar que los vendedores exigen un pago de “al menos cuatro dígitos.” Como prueba de la veracidad de esta información, los actores de amenazas incluyeron dos ​millones de registros aleatorios, además de que ofrecen una muestra adicional por solo 2 dólares.

Poco después de publicar los primeros reportes, los expertos confirmaron que la información comprometida es auténtica, aunque señalan que por el momento no ha sido posible determinar si los atacantes lograron acceder a información actualizada o bien se trata de bases de datos con datos recolectados anteriormente.

Un hecho destacado acerca de este incidente es la filtración de información profesional de los usuarios, incluyendo IDs de LinkedIn, detalles de formación académica, experiencia profesional y contactos laborales. El reporte también señala que la filtración no parece incluir detalles financieros como números de tarjeta de crédito o estados de cuenta bancarios.

Aunque la filtración no incluye información financiera, los expertos señalan que los datos expuestos son más que suficiente para desplegar complejas campañas maliciosas, principalmente de phishing e ingeniería social. Estos ataques permitirían a los hackers robar información adicional de las víctimas o incluso acceder a redes corporativas.

Sobre el alcance del incidente, los expertos mencionan que la filtración habría impactado a alrededor del 50% de los más de 700 millones de usuarios en la plataforma, por lo que es necesario que todos los usuarios implementen medidas de seguridad adicionales para proteger su información. A continuación se enlistan algunas recomendaciones muy útiles en estos casos:

  • Restablecer las contraseñas de su cuenta y las de cualquier otra plataforma vinculada a su perfil de LinkedIn
  • Crear una contraseña segura, aleatoria y única para cada sitio web, además de emplear herramientas de administración de contraseñas
  • Habilitar la autenticación multi factor
  • Evitar establecer nuevas conexiones en LinkedIn hasta que su perfil y el resto de sus cuentas sean seguras
  • Ignorar cualquier correo electrónico o mensaje enviado por usuarios desconocidos
  • Emplear filtros de spam y herramientas antivirus o antimalware

Finalmente, los expertos recomiendan visitar la plataforma especializada Have I Been Pwned, donde los usuarios pueden verificar si su dirección email se ha visto expuesta en algún incidente de brecha de datos. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Más de 500 millones de registros de LinkedIn expuestos en brecha de datos masiva apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
martes, 6 de abril de 2021

Así estafaron a los bancos y robaron identidades de varios empresarios en Veracruz

Octavio Jiménez Silva, presidente del Consejo Coordinador Empresarial del estado de Veracruz, México, ha publicado un comunicado en el que afirma que empresarios pequeños y medianos en el estado han sido víctimas de fraudes por más de 500 mil pesos.

El representante empresarial menciona que el dinero de unos 20 empresarios fue retirado de los bancos por usuarios no identificados: “Varios miembros de este gremio me han informado que sus cuentas bancarias fueron comprometidas, por lo que hemos presentado una denuncia ante la Fiscalía General del Estado”, señala Jiménez.

Los empresarios afectados afirman que los bancos niegan cualquier responsabilidad, por lo que se ven completamente solos ante este problema: “No estamos hablando de unos miles de pesos, son cientos de millones de pesos que han desaparecido de la nada.”

La situación se agrava para el gremio empresarial, ya que Jiménez asegura que este dinero estaba destinado al pago a proveedores: “Pedimos a los bancos que muestren algo de solidaridad, al menos hasta que se cumpla la investigación correspondiente”.

Apenas se reveló esta noticia los expertos en ciberseguridad comenzaron a plantear la posibilidad de que esto se deba a un ciberataque, ante lo cual el Consejo Coordinador Empresarial señala que es necesario analizar la situación a fondo: “Recomendamos a los cuentahabientes mantenerse al pendiente de sus cuentas bancarias para evitar que haya algún tipo de hackeo, ya que los bancos parecen no responder favorablemente a esta clase de incidentes”, concluye Jiménez.

En caso de que se confirme la hipótesis del ciberataque, los expertos en ciberseguridad mencionan que los actores de amenazas responsables de estos ataques tendrían que haber realizado complejas campañas de phishing, robo de identidad y fraude bancario, que son claros indicios de capacidades de hacking avanzadas.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar a los sitios web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Así estafaron a los bancos y robaron identidades de varios empresarios en Veracruz apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Los hackers están explotando estas vulnerabilidades de SAP para atacar sus servidores. Actualice ahora

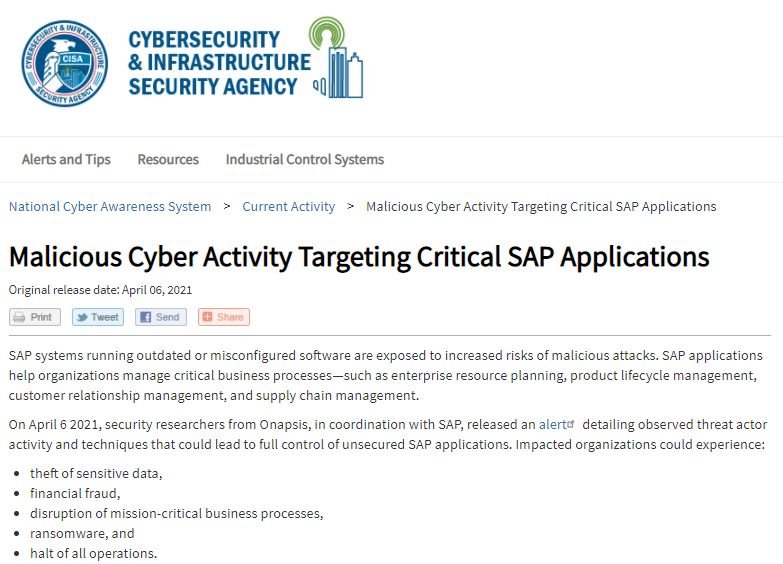
Expertos en ciberseguridad reportan que un grupo de hackers está desplegando una campaña de hacking basada en la explotación de aplicaciones críticas de SAP que no han sido actualizadas a versiones seguras, poniendo en severos riesgos la infraestructura informática de organizaciones públicas y privadas.

En un reporte conjunto, SAP y la firma de seguridad Onapsis señalaron que estos ataques ya han sido reportados a la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), que ha solicitado a los usuarios de versiones no seguras actualizar a la brevedad.

Si bien SAP reconoce que no está al tanto de cuántos casos de explotación activa se han presentado hasta el momento, la compañía señala que aún existen miles de implementaciones vulnerables que pueden ser detectadas a través de Internet, lo que representa un severo riesgo de seguridad: “Los atacantes incluso pueden encadenar la explotación de estas vulnerabilidades para maximizar el impacto potencial”, señala el reporte. 

Según el reporte, estas son las fallas explotadas en esta campaña:

  • CVE-2020-6287: También identificada como RECON, este es un error previo a la autenticación que permitiría a los actores de amenazas tomar control de los sistemas SAP vulnerables
  • CVE-2020-6207: Error previo a la autenticación que permitiría a los actores de amenazas tomar control de los sistemas SAP sin actualizar
  • CVE-2018-2380: Esta vulnerabilidad permite a los actores de amenazas realizar escaladas de privilegios y ejecutar comandos del sistema operativo después de la explotación
  • CVE-2018-2380: Los actores de amenazas podrían realizar ataques de escalada de privilegios para ejecutar comandos del sistema operativo
  • CVE-2016-3976: Un hacker malicioso podría explotar esta falla para escalar privilegios y leer archivos arbitrarios a través de secuencias transversales de directorio, lo que lleva a la divulgación no autorizada de información

Los especialistas reportan que la explotación encadenada de estas fallas permitiría el robo de información confidencial, fraude financiero, infecciones de ransomware e incluso la interrupción masiva de las operaciones regulares. El reporte concluye recomendando a los administradores de sistemas vulnerables actualizar sus implementaciones, ya que esta campaña permanece activa.

En caso de no poder actualizar a la brevedad, los expertos recomiendan implementar medidas de protección adicionales:

  • Realizar continuas evaluaciones de compromiso en las aplicaciones de SAP vulnerables. La lista completa de aplicaciones está disponible en las plataformas oficiales de SAP, aunque los expertos recomiendan dar prioridad a las aplicaciones SAP orientadas a Internet
  • Evaluar inmediatamente el riesgo de todas las aplicaciones en el entorno de SAP
  • Evaluar las aplicaciones SAP para detectar la existencia de usuarios con altos privilegios no autorizados o mal configurados
  • Si las aplicaciones evaluadas están expuestas actualmente y las mitigaciones no se pueden aplicar de manera oportuna, se deben implementar controles de compensación y monitorear el sistema en busca de actividad sospechosa

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar a los sitios web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Los hackers están explotando estas vulnerabilidades de SAP para atacar sus servidores. Actualice ahora apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Así ocurrió el hackeo masivo de periodistas y políticos de Colombia

El uso de plataformas de comunicación instantánea incrementó considerablemente debido al aislamiento por la pandemia, lo que representó una oportunidad ideal para que los cibercriminales desplieguen ambiciosas campañas de hacking. Uno de los incidentes más recientes se ha reportado en Bogotá, Colombia, donde los funcionarios del gobierno local aseguran que sus cuentas de WhatsApp fueron hackeadas.

Al parecer, estos ataques se basan en el envío de un código vía SMS con el que los actores de amenazas tratarán de robar su información. A través de su cuenta de Twitter, el secretario de gobierno de Bogotá, Luis Gómez, informó que su cuenta había sido comprometida, por lo que pidió a sus contactos ignorar cualquier mensaje enviado desde su número telefónico: “Si reciben un mensaje SMS pidiendo información, por favor no contesten”, señala el funcionario.

El incidente también habría afectado a algunos periodistas de medios locales, incluyendo a Diana Calderón y Gabriel Meluk, quienes también solicitaron a los usuarios hacer caso omiso de tales mensajes.

Estos incidentes ya han sido notificados a las autoridades correspondientes. Por el momento se ignora si los cibercriminales comprometieron cuentas de WhatsApp elegidas al azar, o si se trata de una campaña dirigida específicamente contra los usuarios afectados, aunque las autoridades no han descartado ninguna posibilidad.

Expertos en ciberseguridad describen esta práctica como un ataque de ingeniería social que consiste en enviar un mensaje de texto al usuario objetivo en el que le solicitan enviar un código de seguridad; si el usuario cae en la trampa, los actores de amenazas usarán este código para iniciar una sesión de WhatsApp en otro dispositivo, accediendo a toda la información que las víctimas almacenan en esta plataforma.

Es importante destacar que este ataque depende completamente de la confianza del usuario objetivo, por lo que los actores de amenazas recurren a técnicas como hacerse pasar por un operador de WhatsApp o bien fingen ser alguno de los contactos de la víctima, lo que sin duda contribuye a que los usuarios bajen la guardia.

Estos son ataques más comunes de lo que se cree, por lo que es necesario tomar en cuenta algunas recomendaciones para prevenir el compromiso de nuestras cuentas de mensajería instantánea:

  • Habilite la autenticación multifactor en WhatsApp para añadir una capa de seguridad adicional
  • No compartir códigos de seguridad con nadie
  • No abrir enlaces enviados por usuarios desconocidos
  • Mantener la app siempre actualizada a su versión más reciente

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Así ocurrió el hackeo masivo de periodistas y políticos de Colombia apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
lunes, 5 de abril de 2021

Cibercriminales estafan al gobierno para obtener estímulos económicos por COVID-19

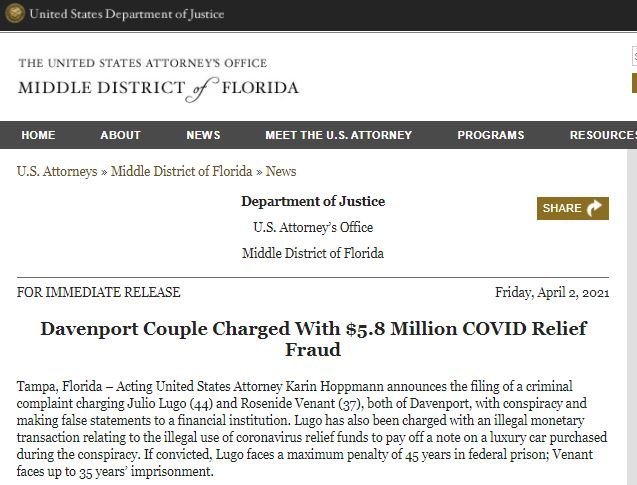
El Departamento de Justicia de Estados Unidos (DOJ) anunció que se presentarán cargos contra Julio Lugo y Rosenide Venant, acusados de operar un complejo esquema fraudulento a través de declaraciones falsas a una institución financiera; Lugo también enfrenta cargos por hacer uso ilegal de los programas de estímulos económicos por el coronavirus. En caso de ser hallados culpables, los acusados enfrentan condenas de hasta 30 y 45 años en prisión.

Las autoridades argumentan que a finales de marzo de 2020 los acusados comenzaron a conspirar para cometer fraude contra la Administración de Pequeñas Empresas de E.U. (SBA), tratando de obtener estímulos económicos de forma indebida.

Lugo y Venant habrían utilizado la dirección IP de su casa para presentar alrededor de 70 solicitudes de préstamos falsas y fraudulentas en busca de fondos del Programa de Protección de Cheques de Pago (PPP) y del Programa de Préstamos por Desastre por Lesiones Económicas (EIDL).

En total, los estafadores solicitaron  5.8 millones de dólares, incluso registrando algunas empresas fantasma para solicitar subsidios al gobierno.

Parte importante de este esquema fraudulento era una empresa fantasma que Lugo habría utilizado en 2015 para un fraude fiscal. Una vez que se obtuvieron algunos préstamos, los conspiradores hicieron un mal uso de los fondos de PPP y EIDL, ya fuera pagando vehículos de lujo, gastando decenas de miles de dólares en casinos y en ropa costosa.

Este esquema comenzó a ser planeado a partir de la aprobación de la Ley de Ayuda, Alivio y Seguridad Económica por Coronavirus (CARES), que entró en vigor en marzo de 2020 y fue pensada para brindar asistencia financiera de emergencia a millones de estadounidenses y mitigar el impacto económico de la pandemia. El gobierno federal autorizó hasta 350 mil millones de dólares en préstamos para pequeñas empresas para que puedan cumplir con sus obligaciones con los trabajadores.

Poco después, el congreso autorizó más de 300 mil millones de dólares adicionales para continuar con los estímulos económicos a los sectores más afectados en la sociedad. 

Cabe mencionar que este proceso está en la etapa de queja, lo que quiere decir que es simplemente un cargo formal de que un acusado ha cometido uno o más delitos federales, teniendo en cuenta que cada acusado se presume inocente a menos que se demuestre lo contrario.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Cibercriminales estafan al gobierno para obtener estímulos económicos por COVID-19 apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Hackers exponen información de estudiantes y personal de grandes universidades

A través de una alerta de seguridad, la administración de la Universidad de California ha alertado a su personal y alumnos que su información confidencial podría haber sido comprometida por un grupo de ransomware. El incidente también involucra a otras instituciones académicas, además de agencias gubernamentales y empresas privadas.

En su mensaje, la Universidad añadió algunos detalles sobre el ciberataque y los responsables: “Tenemos entendido que los atacantes publicaron algunas capturas de pantalla en foros de hacking ilegal; estamos tratando de notificar a los miembros de nuestra comunidad si su información se ha visto expuesta de esta forma”, señala la Universidad.   

También se reportó que los actores de amenazas habrían estado enviando correos electrónicos a las personas afectadas, incluyendo mensajes amenazantes y asegurando que su información será publicada en dark web si sus demandas económicas no son cumplidas.

Como se menciona anteriormente, este incidente afectó a decenas de organizaciones de todo tipo, incluyendo la Facultad de Medicina de la Universidad de Stanford, la Universidad Yeshiva en Nueva York, entre otras. Se reporta que la filtración está principalmente compuesta de números de seguridad social y algunos detalles financieros de los empleados y estudiantes afectados.

Los equipos de seguridad de la Universidad estiman que la infección habría ocurrido entre diciembre y enero de 2020, cuando los hackers explotaron una vulnerabilidad en Accellion FTA, una plataforma de transferencia de archivos.

En un reporte separado, la Universidad de Maryland en Baltimore reveló que sus sistemas fueron comprometidos por los operadores del ransomware Clop (también identificado como Cl0p). Este grupo ganó relevancia después de que expertos en ciberseguridad confirmaran que sus actividades estaban vinculadas a las explotaciones de la falla en Accellion FTA, por lo que los expertos no descartan que sean los hackers de Clop quienes estén detrás del ataque a la Universidad de California.

Al respecto, Accellion publicó un comunicado en el que se afirmaba que todas las fallas conocidas habían sido corregidas y hasta el momento no había aparecido un solo reporte sobre nuevas vulnerabilidades. No obstante, es un hecho que la falla fue explotada en escenarios reales en múltiples ocasiones.

Las firmas de ciberseguridad están por publicar sus cifras del primer trimestre de 2021, aunque los expertos anticipan que el ransomware aparecerá como la principal amenaza de seguridad en este periodo. Los expertos creen que este repentino aumento en el número de incidentes de ransomware se debe a que los grupos de hacking están recibiendo un mayor apoyo de los estados nacionales, además de que estos ataques también permiten el robo de datos, lo que los hace más atractivos para los cibercriminales.

El cargo Hackers exponen información de estudiantes y personal de grandes universidades apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente