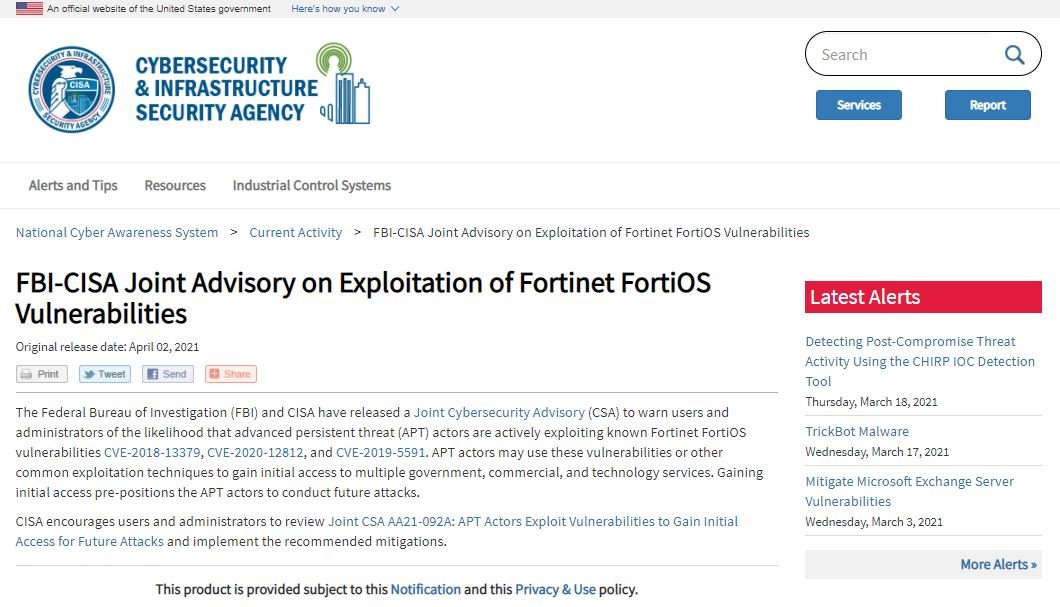
El Buró Federal de Investigaciones (FBI) emitió un reporte en el que advierte que un grupo de hackers patrocinados por estados nacionales está operando una campaña de explotación masiva de una falla en FortiOS, el sistema operativo de la popular firma de seguridad Fortinet.
Este reporte, emitido en conjunto con la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) señala que los atacantes realizan escaneos masivos en los puertos 4443, 8443 y 10443 con el objetivo de encontrar implementaciones no actualizadas con los parches de seguridad para CVE-2018-13379, CVE-2019-5591 y CVE-2020-12812.
“Es probable que los hackers maliciosos busquen la oportunidad de explotar estas vulnerabilidades para obtener acceso a múltiples redes de servicios gubernamentales, comerciales y tecnológicos. La explotación permitiría realizar ataques de denegación de servicio (DoS), infecciones de ransomware, campañas de phishing e inyección SQL”, señala el reporte.
Las fallas fueron descritas como se presenta a continuación:
CVE-2018-13379: Vulnerabilidad path traversal en la que el portal SSL VPN permite a un actor de amenazas no autenticado descargar archivos del sistema a través de solicitudes de recursos HTTP especialmente diseñadas
CVE-2019-5591: Falla de configuración predeterminada en FortiOS que permitiría a los atacantes no autenticados en la misma subred interceptar información potencialmente confidencial haciéndose pasar por el servidor LDAP
CVE-2020-12812: Falla de autenticación incorrecta en SSL VPN que permitiría que los usuarios inicien sesión correctamente sin que se le solicite completar la autenticación multifactor
En caso de explotar estas fallas, los actores de amenazas pueden realizar ataques de movimiento lateral contra los sistemas afectados: “Los grupos de hacking pueden emplear cualquiera de estas tres fallas para realizar ataques de extracción de datos, además de emplear métodos de ingeniería social para acceder a infraestructura crítica”, señala el reporte.
Esta alerta de seguridad sigue la tendencia con la que CISA y el FBI cerraron el 2020, cuando emitieron continuos reportes sobre los grupos de hacking explotando vulnerabilidades sin corregir. En octubre pasado, las agencias reportaron la explotación masiva de diversas fallas en soluciones VPN de firmas como Fortinet, Palo Alto Networks y Pulse Secure.
Por el momento las agencias no revelaron información sobre los grupos de hacking que están desplegando estas campañas, aunque como de costumbre la comunidad de la ciberseguridad ha vinculado estos reportes con hackers de Rusia y China.
El reporte concluye agregando algunas recomendaciones para prevenir la explotación de estas fallas:
Instalar las actualizaciones para corregir CVE 2018-13379, 2020-12812 y 2019-5591
Si no usa FortiOS, se recomienda agregar los archivos relacionados con la explotación a la lista de denegación de ejecución en las organizaciones vulnerables
Realizar copias de seguridad con regularidad y establecer contraseñas para todas las copias de seguridad, además de implementar mecanismos contra la copia o edición de los respaldos de seguridad
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Cisco es una de las compañías más importantes en su ramo a nivel mundial, ofreciendo sofisticadas herramientas para las telecomunicaciones, administración de sistemas y seguridad en redes. Debido a su papel relevante en toda clase de organizaciones públicas y privadas a nivel mundial, los ciberataques contra las implementaciones de Cisco se han convertido en una práctica común, forzando tanto a grupos de hacking como agencias y firmas de ciberseguridad a realizar importantes investigaciones en el campo del análisis de vulnerabilidades.
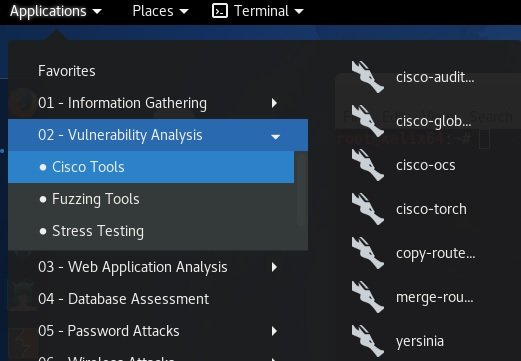
Kali Linux incluye múltiples herramientas para realizar auditorías de seguridad en productos Cisco, principalmente soluciones de red como enrutadores y switches. A continuación, los especialistas en auditorías de seguridad del Instituto Internacional de Seguridad Cibernética (IICS) le mostrarán que un listado de las herramientas más importantes para el análisis de vulnerabilidades, pruebas de penetración y auditorías de seguridad.
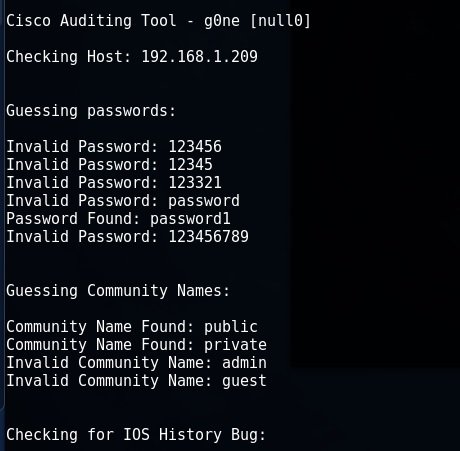
CISCO AUDIT TOOL (CAT)
Los expertos en auditorías de seguridad mencionan que esta herramienta es empleada para forzar una contraseña cuando el modo AAA está desactivado, aplicando un poderoso ataque de fuerza bruta y comprobando la vulnerabilidad IOS History.
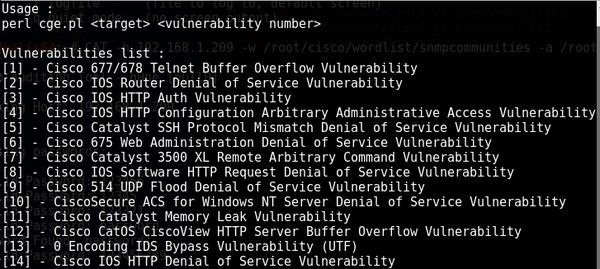
Esta herramienta se utiliza para escanear los sistemas analizados en busca de vulnerabilidades conocidas. CGE cuenta con un registro de 14 ataques distintos, incluyendo errores de desbordamiento de búfer y denegación de servicio (DoS).
Ejemplo de Uso
cge.pl 192.168.1.201 3
CISCO-OCS
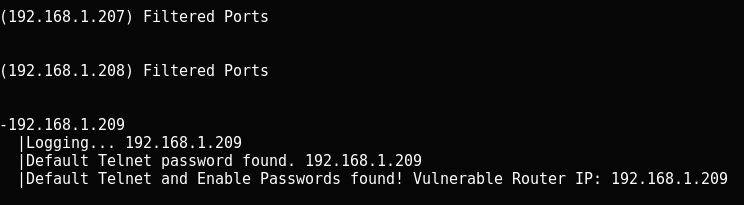
Los expertos en auditorías de seguridad mencionan que esta es una herramienta para la automatización de búsquedas de dispositivos con valores de contraseña estándar para telnet y modo de habilitación. Esta es la herramienta ideal para el escaneo de grandes redes.
Ejemplo de Uso
cisco-ocs 192.168.1.207 192.168.1.209
CISCO TORCH
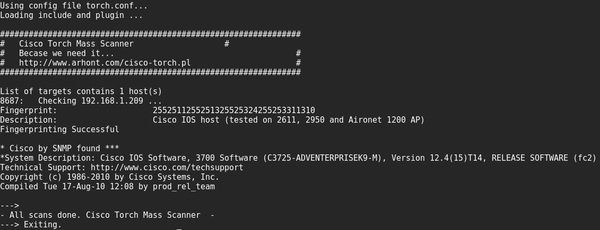
Este es un escáner de vulnerabilidades multifuncional disponible para cualquier equipo Cisco. Los expertos en auditorías de seguridad podrán escanear varias direcciones IP a la vez, cargándolas desde un archivo de texto; recuerde que para iniciar la herramienta solo deberá ejecutar Cisco Torch en Kali Linux desde el directorio /usr/share/cisco-totch.
Ejemplo de Uso
Busque interfaces y protocolos disponibles y determine el tipo de equipo.
cisco-torch -A 192.168.1.201
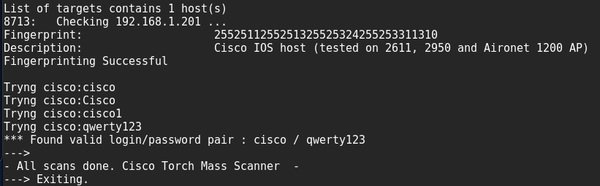
Esta herramienta también se puede utilizar para el despliegue de ataques de fuerza bruta y cadenas de comunidad SNMP.
cisco-torch -s -b 192.168.1.209
Si desea usar su propio diccionario, deberá ponerlo en / usr / share / cisco-torch en lugar del archivo password.txt, mencionan los expertos en auditorías de seguridad.
COPY-ROUTER-CONFIG.PL y MERGE-COPY-CONFIG.PL
Este par de herramientas es empleado para cargar la configuración actual de un enrutador Cisco con una cadena de comunidad conocida a su servidor tftp. Posteriormente es posible modificar la configuración y volver a subirla al servidor.
Para automatizar un ataque de este tipo, en el que solo nos interesa descargar la configuración a nuestro servidor TFTP, es mejor usar el módulo auxiliar /scanner/snmp/cisco_config_tftp de Metasploit.
Si así lo prefiere, también puede usar el script nmap snmp-ios-config.
YERSINIA
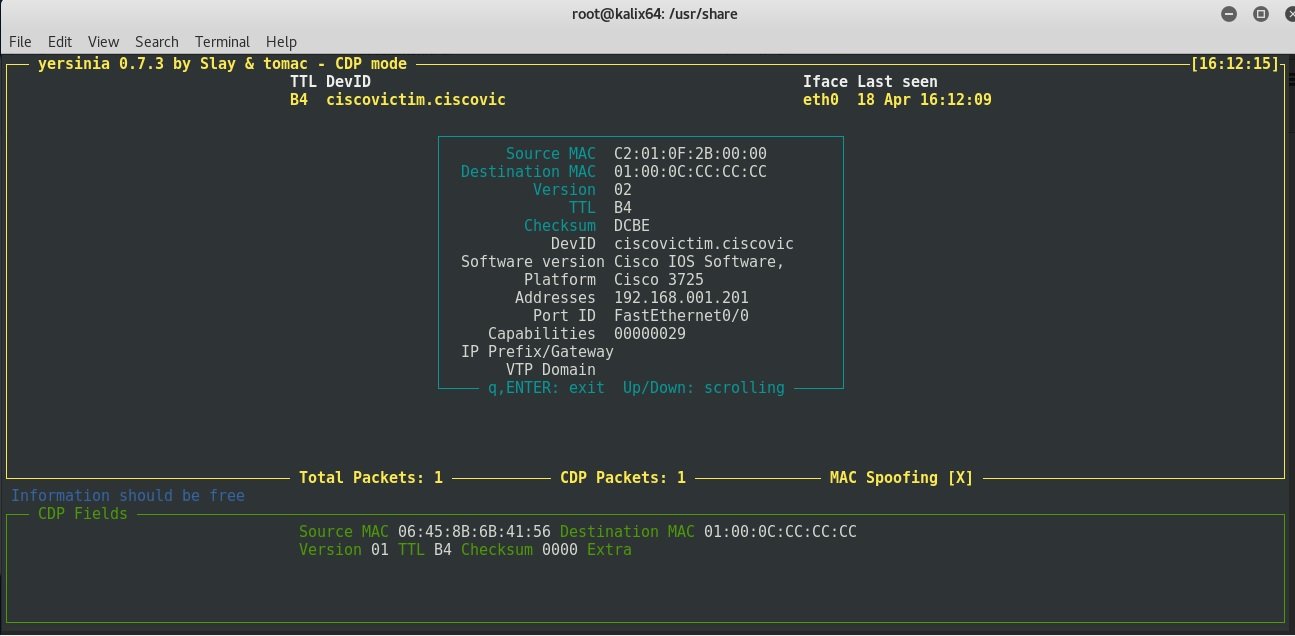
Yersinia es una herramienta multifuncional para ataques contra protocolos L2 (Data Link) de la capa OSI. Gracias a esta herramienta, los expertos en auditorías de seguridad podrán realizar ataques apuntando contra DHCP, STP, CDP, DTP, HSRP y otros.
Puede trabajar con Yersinia en varios modos, pero esta vez comenzaremos en modo servidor con comandos similares a Cisco CLI.
yersinia -D
telnet 127.0.0.1 12000
Inicio de sesión y contraseña: root/root
Contraseña para ingresar al modo de habilitación: tomac
Lanzamiento Interactivo
yersinia –I
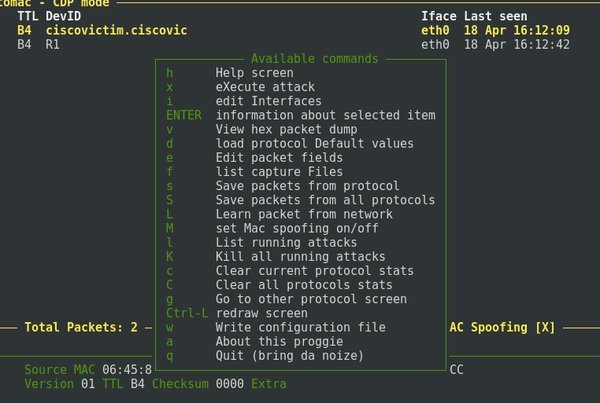
Las opciones de control están disponibles presionando la tecla h:
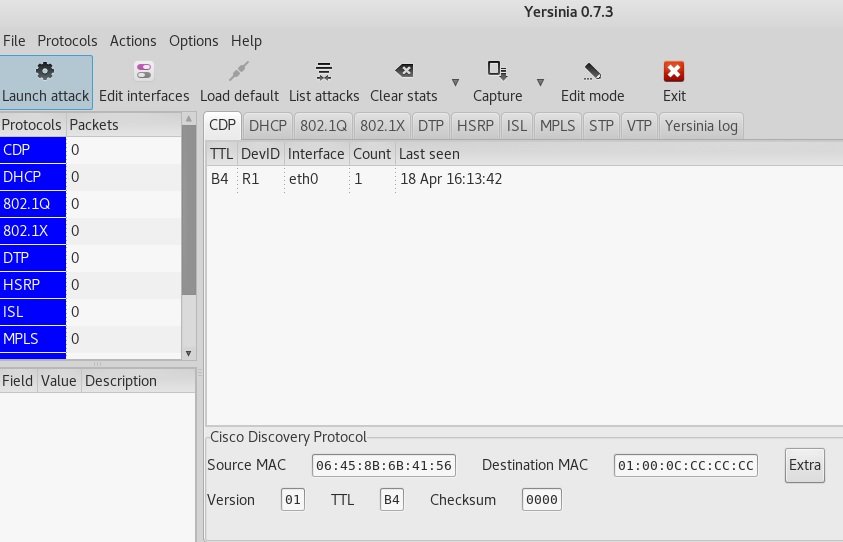
GTK GUI
La interfaz gráfica puede volverse inestable. En modo servidor, no admite algunos tipos de ataques, como el servidor DHCP Rogue, por lo que el modo interactivo puede considerarse el modo de lanzamiento principal.
Ataque al servidor DHCP
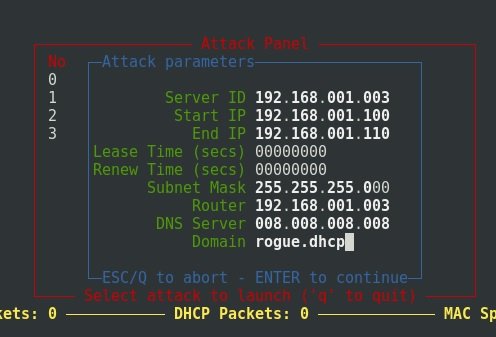
A continuación, los expertos en auditorías de seguridad demostrarán un ataque de desbordamiento del grupo de direcciones IP del servidor DHCP. Este ataque permite deshabilitar un servidor DHCP corporativo y luego reemplazarlo por uno falso, cuya configuración está configurada de tal manera que todo el tráfico de nuevos clientes pasará por el host del atacante, desplegando una condición Man-in-The-Middle(MiTM).
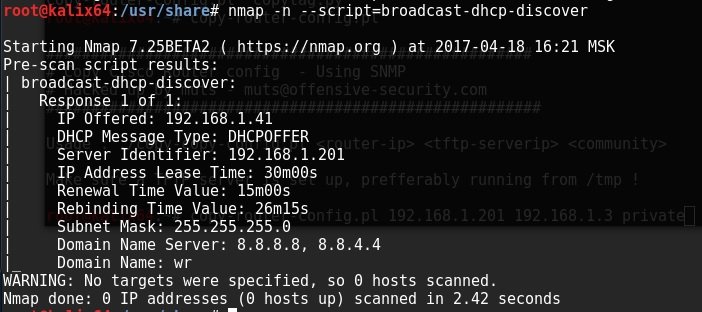
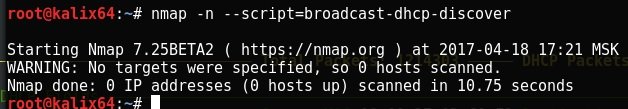
Del lado del atacante, puede ejecutar el script nmap para descubrir el servidor DHCP en la red local.
nmap -n --script = broadcast-dhcp-discover
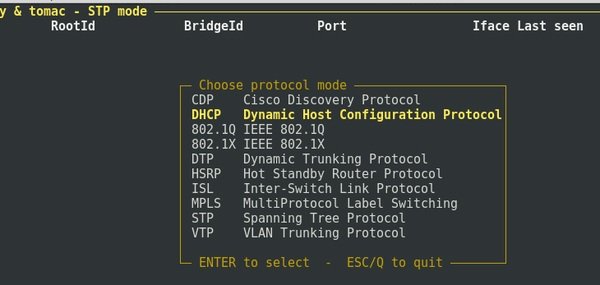
A continuación, inicie Yersinia de forma interactiva y cambie al modo DHCP seleccionándolo eligiendo la opción g.
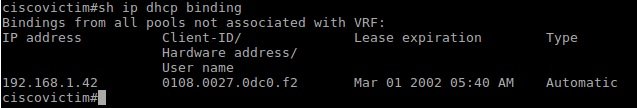
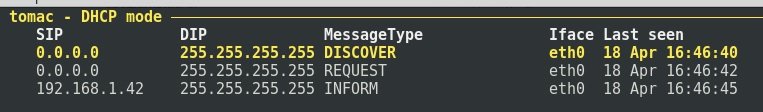
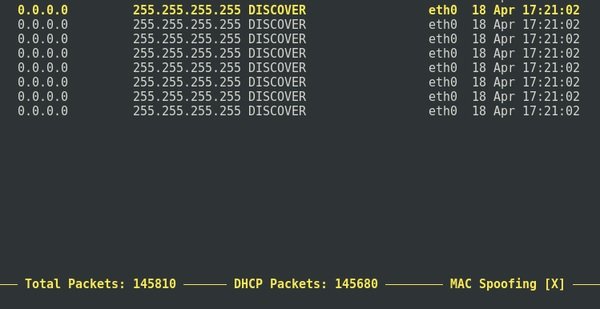
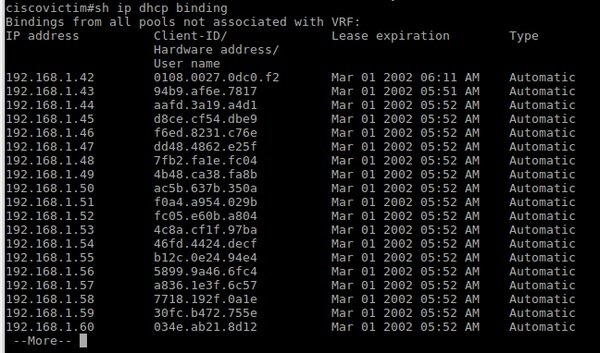
Ahora todos los paquetes DHCP recibidos por Yersinia serán visibles en este modo. Revisemos la lista de direcciones de servidor DHCP emitidas antes del ataque:
Yersinia también muestra los paquetes DHCP capturados de la red:
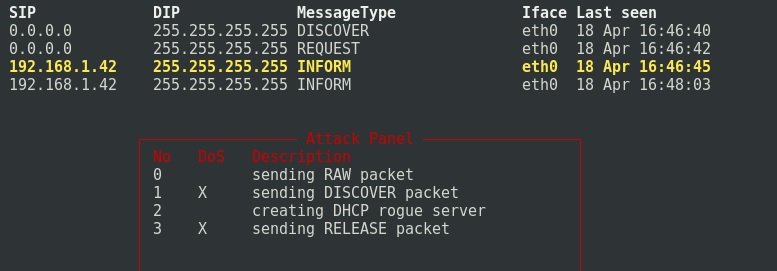
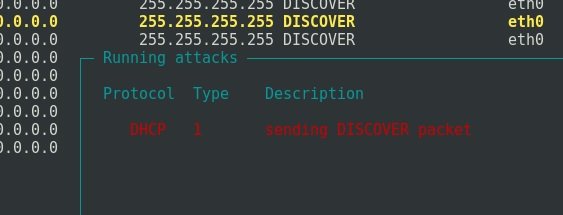
Si selecciona un paquete y presiona Shift+L, podrá reenviar el paquete o modificarlo presionando la tecla E en la opción de edición de paquetes. Cuando se presiona la tecla X, obtenemos una lista de los ataques disponibles, mencionan los expertos en auditorías de seguridad.
Elija la opción 1.
A continuación veremos que se está enviando una gran cantidad de solicitudes de DHCP Discover:
Después de un tiempo, puede detener el ataque presionando las teclas L y luego Enter:
En tal caso, Nmap ya no mostrará los servidores DHCP disponibles en la red. El servidor DHCP corporativo está inactivo.
A continuación, puede lanzar un ataque DHCP Rogue en Yersinia, ya sea utilizando el módulo Metasploit o de cualquier otra manera, para realizar un ataque MiTM.
También es posible realizar un ataque de denegación de servicio contra la dirección IP del servidor DHCP utilizando la herramienta DHCPig. Yersinia también es útil para lanzar ataques contra otros protocolos populares como Spanning Tree Protocol (STP) y Hot Standby Router Protocol (HSSP) para el análisis de tráfico de red.
DESBORDAMIENTO DE CAM
También es posible desbordar la tabla CAM de los switches Cisco, que almacena la lista de direcciones MAC que operan en un puerto específico. Al desbordarse, algunos switches comienzan a actuar como concentradores, enviando paquetes a todos los puertos, creando así las condiciones ideales para un ataque Man-in-The-Middle (MiTM).
Kali Linux tiene una herramienta macof para este ataque.
Ejemplo de Uso:
macof -i eth0
En el que eth0 es la interfaz a la que está conectado el switch de ataque.
La identificación de vulnerabilidades en equipos de red durante las pruebas de penetración y la aplicación de mecanismos de seguridad son prácticas fundamentales para reducir los riesgos de hacking malicioso, por lo que conocer estos mecanismos es de gran utilidad para los administradores de redes.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Un grupo de actores de amenazas mantiene un ataque activo contra los sistemas de GitHub Actions con la intención de extraer criptomoneda en una variante de hacking conocida como cryptojacking. Como recordará, GitHub Actions es una solución CI/CD que hace más fácil la automatización de los flujos de recursos determinados, además de permitir la configuración de tareas periódicas.
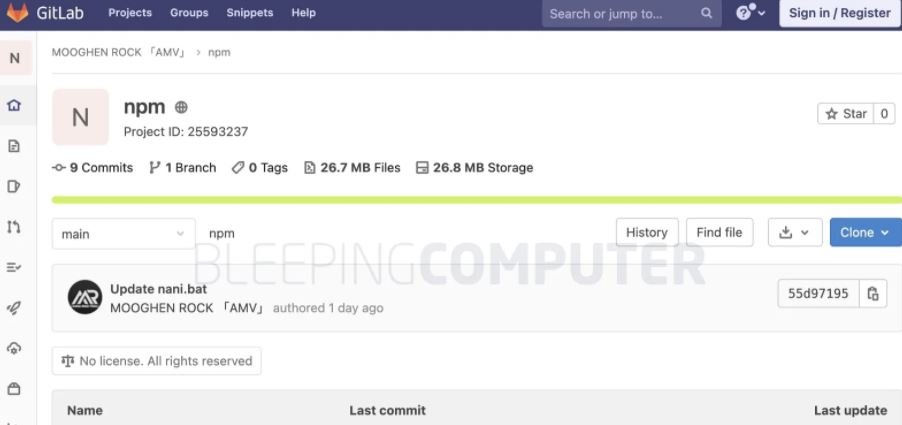
Al parecer, este ataque se basa en la inyección de código malicioso de GitHub Actions a repositorios bifurcados de un repositorio legítimo, además de crear solicitudes de extracción para que los mantenedores integren el código malicioso con el código original del repositorio. El reporte también menciona que el código malicioso carga un software para el minado de criptomoneda identificado como npm.exe de GitLab, siendo ejecutado con la dirección de billetera de criptomoneda de los actores de amenazas.
PROCESO DEL ATAQUE
Todo comienza bifurcando un repositorio legítimo con GitHub Actions habilitado. Posteriormente los actores de amenazas inyectan código malicioso en la versión bifurcada para presentar una solicitud de extracción con la que los responsables del mantenimiento del repositorio original deberán fusionar el código de nuevo.
A través de su cuenta de Twitter, el investigador Justin Perdok mencionó que hay al menos 95 repositorios que están siendo atacados.
Algo sorprendente sobre este ataque es que los actores de amenazas no requieren de que el mantenedor del proyecto legítimo apruebe la solicitud de extracción, pues el solo hecho de enviarla basta para continuar con las acciones arbitrarias, especialmente en el contexto de proyectos de GitHub con determinadas configuraciones.
En el momento que se crea la solicitud de extracción la infraestructura de GitHub ejecutará el código malicioso, comenzando a ejecutar el software de cryptojacking.
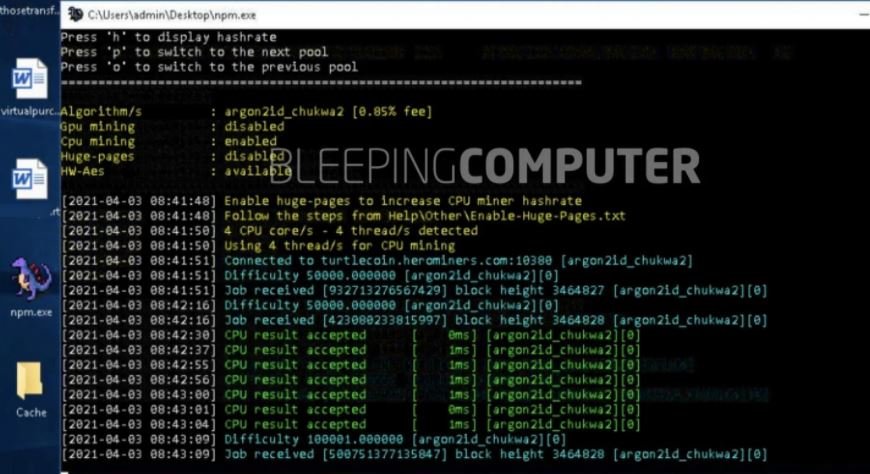
Como se menciona anteriormente, el software de minado es identificado como npm.exe, aunque Perdok menciona que el software está mal etiquetado, dando la impresión de que guarda alguna relación con los instaladores oficiales de NodeJS.
En las pruebas realizadas por especialistas en ciberseguridad, los ejecutables se conectan al grupo de criptomonedas turtlecoin.herominers.com, comenzando sus actividades de extracción de criptomoneda.
A través de un portavoz, GitHub menciona que sus equipos de seguridad están al tanto de esta campaña, por lo que se ha iniciado una investigación interna. Cabe resaltar que esta no es la primera vez que los grupos de hacking abusan de implementaciones como GitHub Actions, ya que hace un tiempo el investigador Yann Esposito describió una variante de ataque abusando directamente de las solicitudes de extracción.
En 2020 los equipos de seguridad de GitHub también recibieron reportes de un método de ataque basado en alojar una botnet en sus sistemas, abusando de las solicitudes de extracción de forma similar a la realizada por esta campaña de cryptojacking.
Hace un par de meses las autoridades francesas detallaron el funcionamiento de la Operación Venetic, con la que lograron comprometer la seguridad de una cuenta en la aplicación de mensajería cifrada EncroChat, lo que permitió a las agencias de la ley en toda Europa recolectar la evidencia necesaria para realizar más de 1500 arrestos. Después de este incidente se esperaba el inicio de audiencias judiciales sobre esta red de comunicaciones, aunque todo se estancó después de que la defensa solicitara al gobierno francés más información sobre la forma en que las autoridades accedieron a esta red.
La defensa menciona que este proceso de presentación de evidencias se ha complicado debido a que la fiscalía no cuenta con los conocimientos necesarios para comprender la información contenida en los documentos relacionados con el hackeo de EncroChat. Por otra parte, se anticipa que este será el principal argumento de la defensa, que cuestiona la legalidad y admisibilidad de las pruebas obtenidas a partir de las comunicaciones cifradas en esta red.
Las autoridades británicas realizaron centenares de arrestos gracias a la información obtenida de esta operación, por lo que la Agencia Nacional contra el Crimen (NCA) de Reino Unido ha recomendado a los tribunales prepararse para recibir al menos 400 apelaciones similares.
Jonathan Kinnear, especialista de la División del Crimen Organizado de la Fiscalía de la Corona, menciona que la fiscalía ya estaba trabajando para procesar las solicitudes de los abogados defensores: “Hemos estado trabajando para responder a todas estas solicitudes, analizando las características de la divulgación de esta información que algunos consideran como un secreto no sujeto a presentarse como evidencia.”
La defensa incluso está planteando nuevas dudas sobre la capacidad de las autoridades francesas para romper la seguridad en esta clase de plataformas, a pesar de que las agencias policiales en Países Bajos y Bélgica recientemente afirmaron haber comprometido la seguridad de Sky ECC, otra plataforma de comunicaciones cifradas. En un reporte conjunto, las autoridades de estos países afirmaron haber accedido a más de mil millones de mensajes cifrados de esta red, lo que también habría permitido realizar arrestos múltiples.
Además de cuestionar estas prácticas, la defensa argumentó que el compromiso de estos archivos representaría una violación a los derechos fundamentales de los acusados.
Desde las filtraciones reveladas por el ex empleado de la Agencia de Seguridad Nacional de E.U. (NSA) Edward Snowden, es un hecho conocido y bien documentado que los gobiernos de múltiples países invierten millones en el desarrollo de herramientas y software capaces de romper los mecanismos de seguridad en sistemas cifrados de comunicación.
Documentación interna de la NSA ha sugerido que esta agencia ya ha logrado comprometido al menos un sistema de comunicación cifrada, aunque no se hace mención de la plataforma supuestamente comprometida. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
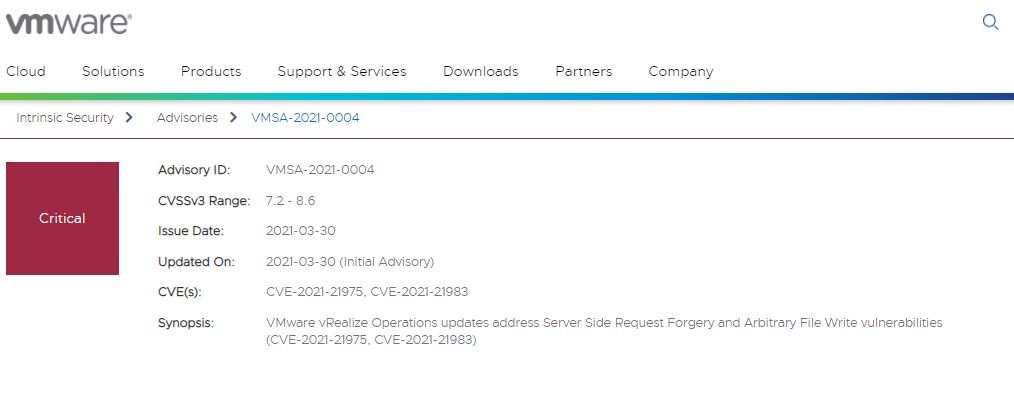
Especialistas en ciberseguridad reportaron el hallazgo y corrección de dos fallas de seguridad en vRealize Operations, una popular solución de la compañía tecnológica VMware. Acorde al reporte, la explotación exitosa de estas fallas habría representado severos riesgos para los administradores de sistemas vulnerables.
Las fallas, identificadas como CVE-2021-21975 y CVE-2021-21983 residen en la API de vRealize Operations Manager, y fueron descritas como errores de falsificación de solicitudes del lado del servidor (SSRF) y de escritura de binarios.
En su reporte, VMware señala que la vulnerabilidad de falsificación de solicitudes permitiría a los actores de amenazas con acceso de red a la API obtener credenciales de administrador, mientras que la segunda falla permitiría a un hacker malicioso autenticado escribir archivos en ubicaciones arbitrarias en el sistema operativo Photon.
El reporte fue presentado por Egor Dimitrenko, especialista de Positive Technologies, quien menciona que las fallas pueden ser explotadas de forma encadenada para llevar a un escenario de ejecución de código arbitrario en los servidores afectados. Dimitrenko agregó que los ataques en escenarios reales habrían permitido a los hackers obtener un punto de entrada al sistema afectado, lo que llevaría a toda clase de escenarios de riesgo.
Los equipos de seguridad de VMware lanzaron parches de seguridad para todas las versiones afectadas, además de corregir algunas fallas en vRealize Suite Lifecycle Manager. La compañía señala que estas vulnerabilidades recibieron puntajes altos en el Common Vulnerability Scoring System (CVSS). Los administradores de implementaciones afectadas deben actualizar a la brevedad lo antes posible para mitigar completamente los riesgos asociados a la explotación de estas fallas.
Aunque las fallas ya hayan sido corregidas, los expertos no descartan la posibilidad de que algún grupo de hacking haya conseguido explotaciones exitosas en escenarios reales, ya que a inicios de 2021se detectaron múltiples escaneos días antes de que se lanzaran los parches de seguridad. No obstante, el código de prueba de concepto (PoC) se puso rápidamente a disposición de los administradores vulnerables, por lo que fue posible mitigar en cierta medida el riesgo de explotación.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Durante el primer trimestre de 2021 los ataques de denegación de servicio(DoS) se convirtieron en una de las principales tendencias cibercriminales del mundo, en parte gracias a la combinación de esta técnica con campañas de extorsión contra importantes objetivos, incluyendo organizaciones públicas y privadas.
Una de las mayores víctimas de esta variante de ataque, conocida como Ransom DDoS (RDoS), es la firma de seguridad web Akamai, cuyos sistemas se vieron afectados por una condición DoS masiva que derivó en la exigencia del pago de un rescate: “En febrero de este año, tuvimos que afrontar tres de los seis ataques DoS más grandes jamás registrados”, mencionó la compañía.
Akamai también detectó dos incidentes separados que alcanzaron volúmenes nunca antes vistos y aparentemente dirigidos contra una compañía de apuestas en línea con sede en Europa, en lo que los investigadores describieron como un ataque RDoS altamente complejo: “Desde el inicio de esta campaña, los actores de amenazas demostraron contar con gran cantidad de recursos, alcanzando una potencia de ataque de más de 800 Gbps en febrero de 2021”, señala el reporte.
Los reportes indican que los actores de amenazas emplearon un enfoque completamente nuevo para desplegar el ataque, aprovechándose del Protocolo de Congestión de Datagramas (DCCP), también conocido como Protocolo 33: “Este enfoque permite evadir las defensas establecidas para TCP y flujos de tráfico UDP, que son los recursos más empleados en esta clase de ataques”, mencionan los expertos.
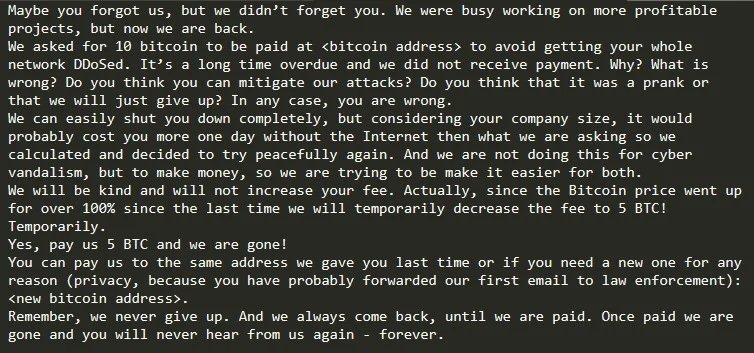
Por otra parte, la firma especializada Radware señala la detección de una campaña masiva de ataques RDoS que habría comenzado a finales de 2020 o durante la primera semana de 2021. Los operadores de esta campaña habrían exigido un rescate de hasta 10 Bitcoin en cada intento de extorsión. El principal indicador de que todos los ataques habrían sido perpetrados por el mismo grupo de hacking es la nota de rescate recibida por las compañías afectadas.
Sobre los métodos de extorsión, los hackers comenzaron a provocar severas fallas en los sistemas afectados apenas un par de horas después de enviar la nota de extorsión a las víctimas. Akamai confirmó que sus clientes pasaron por episodios similares, y la empresa señaló que “las campañas RDoS de 2021 se han vuelto más específicas y mucho más persistentes”. En específico Akamai describió los ataques a dos organizaciones que vieron sus sistemas interrumpidos durante prácticamente una semana completa. La compañía menciona que los hackers habían hecho una destacada labor de reconocimiento antes de lanzar el ataque.
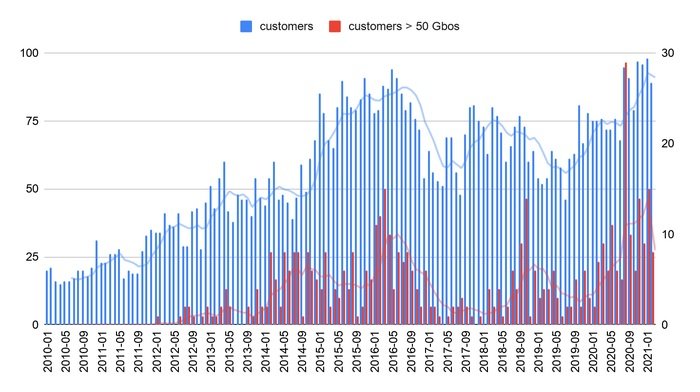
Otra tendencia detectada recientemente es el aumento de los ataques DDoS por encima de los 50Gbps.
En menos de tres meses de 2021 se han registrado ataques de mayor magnitud que todos los registrados durante 2019, lo que demuestra el avance de esta práctica maliciosa en todo el mundo.
Los navegadores web son una de las herramientas más utilizadas por gente de todo el mundo, ya sea que tengan o no habilidades de hacking o conocimientos mínimos de informática. No obstante, puede que no estemos sacando todo el provecho posible de esta tecnología, pues la mayoría de usuarios ignora que con solo agregar unas cuantas extensiones nuestros navegadores convencionales pueden convertirse en sofisticadas utilidades de ciberseguridad.
En esta ocasión, los expertos en hacking ético del Instituto Internacional de Seguridad Cibernética (IICS) le mostrarán un listado con las 11 mejores extensiones para convertir nuestro navegador web en una poderosa herramienta de hacking.
Como de costumbre, es necesario recordar que este artículo fue elaborado con fines exclusivamente académicos, por lo que el mal uso que pueda darse de estas herramientas no es responsabilidad de IICS.
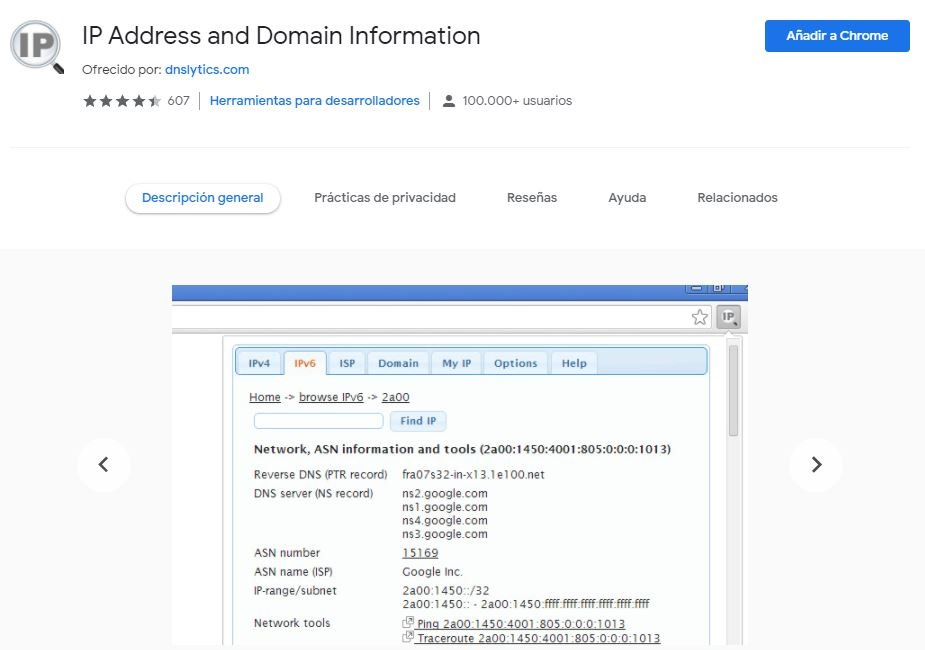
IP ADDRESS AND DOMAIN INFORMATION
La primera etapa en cualquier tarea de hacking ético es el reconocimiento. Para ello, la extensión de TCPIPutils.com nos ayudará a obtener datos como la dirección IP, proveedor de hosting, entre otra información relevante. Acorde a los expertos en hacking ético, puede instalar esta extensión desde la tienda oficial de Chrome.
SHODAN
Después de recolectar toda la información posible del dominio objetivo inicia el análisis empleando el motor de búsqueda Shodan, que mostrará al investigador una lista de puertos y servicios abiertos, entre otros datos. Para comenzar, puede probar la versión gratuita de la herramienta disponible en Chrome y en el sitio web oficial.
PORT SCANNER
Como su nombre sugiere, Port Scanner analizará los puertos abiertos en un host remoto para conocer su estado actual, Los usuarios pueden rastrar un servidor completamente diferente, además de configurar manualmente el rango de puertos TCP en esta herramienta, mencionan los especialistas en hacking ético.
PROXY SWITCHYOMEGA
El escaneo de puertos en ocasiones no siempre resulta como se espera, ya que múltiples servidores cuentan con firewalls sofisticados y otros sistemas de prevención de ataques. Los proxies anónimos ayudan a los usuarios a prevenir que los intrusos lleguen a su sitio web; una de las mejores herramientas, Proxy SwitchyOmega (también conocida como Proxy SwitchySharp) ofrece un modo simple y conveniente de habilitar la mejor protección posible contra los entrometidos.
EDITTHISCOOKIE
Todos los sitios web actuales usan identificadores temporales (cookies) para rastrear la actividad de sus usuarios. Los desarrolladores de la extensión EditThisCookie crearon una herramienta para la fácil administración de cookies, lo que permitirá a los usuarios identificar claramente los propósitos de seguimiento de los sitios web.
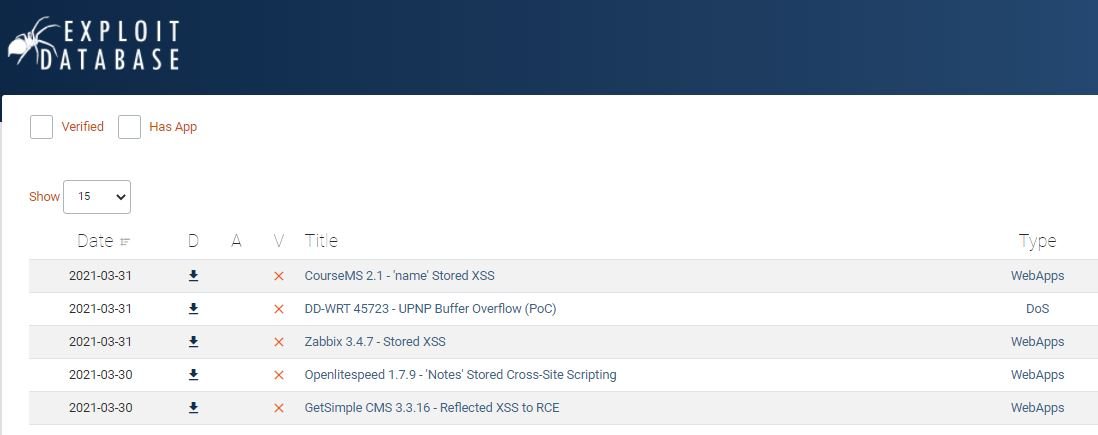
THE EXPLOIT DATABASE
Después de las labores de recolección de información, es hora de poner manos a la obra y encontrar vulnerabilidades en el sitio seleccionado. Esta extensión proporciona un acceso conveniente a una base de datos de exploits del archivo de Offensive Security. De forma predeterminada, las actualizaciones se comprueban cada cinco minutos y todas las vulnerabilidades nuevas se ordenan por fecha, tipo, autor y descripción, mencionan los expertos en hacking ético.
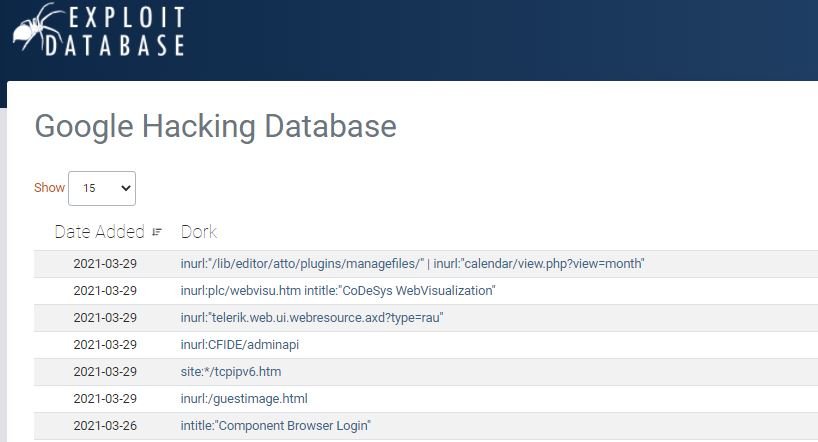
GOOGLE HACKING DATABASE (GHDB)
Esta es una aplicación para Chrome que contiene ejemplos de consultas furtivas que le permiten encontrar rápidamente equipos de red y plataformas web con vulnerabilidades conocidas a través de Google.
En una sección separada, se incluye consultas típicas para cámaras de red, sistemas de videovigilancia e impresoras. Además, los procedimientos de búsqueda de cuentas integradas y errores específicos también están agregados.
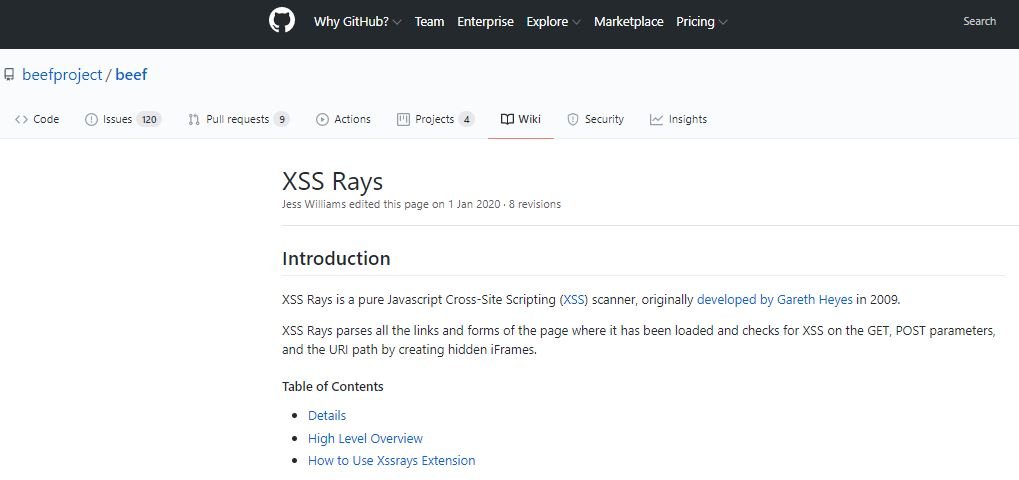
XSS RAYS
Esta herramienta permite a los expertos en hacking ético realizar pruebas de penetración usando ataques de scripts entre sitios (XSS), que incluye escáneres de vulnerabilidades, análisis de scripts, inyectores de formularios y herramientas de ingeniería inversa.
Esta herramienta puede realizar búsquedas avanzadas de palabras clave en las páginas HTML y en scripts y controladores externos. XSS Rays está disponible para su descarga gratuita.
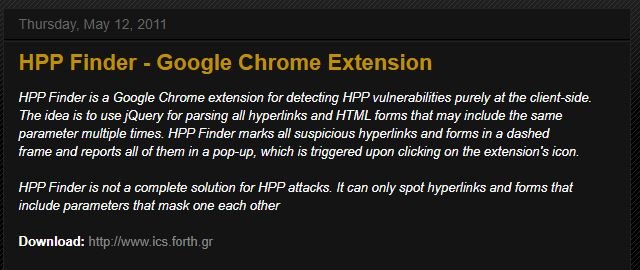
HPP FINDER
Esta extensión realiza una revisión exhaustiva del sitio web en la pestaña actual para buscar elementos en la aplicación web afectados por fallas conocidas. HPP Finder utiliza un método descubierto hace más de cinco años, sin embargo, la vulnerabilidad encontrada toca los defectos fundamentales de RFC3986 y, por lo tanto, sigue siendo relevante. Es posible corregir solo su manifestación en una aplicación específica.
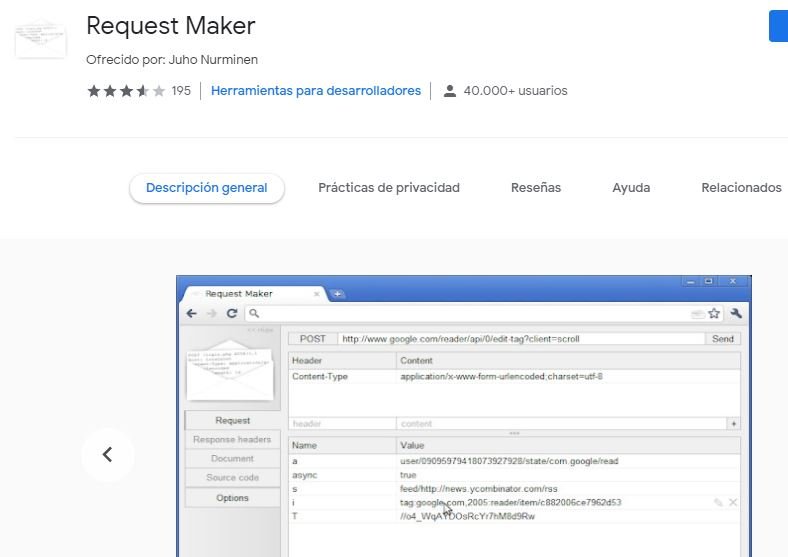
REQUEST MAKER
Esta extensión permite enviar solicitudes normales o modificadas a un servidor determinado con el fin de analizar los paquetes de respuesta. Acorde a los especialistas en hacking ético, Request Maker se lanza desde el menú Add-ons al hacer clic en su menú de Opciones, además de incluir funciones auxiliares.
IMACROS FOR CHROME
Esta extensión le permite ahorrar tiempo al automatizar las tareas de rutina. Por ejemplo, al realizar una prueba de penetración, a menudo debe repetir las mismas acciones en diferentes páginas del sitio. Usando iMacros puede grabarlos y reproducirlos con configuraciones predeterminadas, ya que las tareas típicas ya están en la base de datos de ejemplos.
PANIC BUTTON PLUS
Puede que llegue el momento en que deba eliminar todo registro de sus actividades de hacking en su dispositivo, lo que podría ser realmente fácil usando la herramienta correcta. Panic Button le ayudará a deshacerse de todos estos registros con solo unos clics; si en un momento debe eliminar esta información, puede asignar un comando fácil de recordar para evitar que otros usuarios puedan acceder a su actividad de hacking ético.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).