viernes, 26 de marzo de 2021

Fallas día cero en iOS explotadas activamente; actualice de inmediato su sistema móvil

Los desarrolladores de Apple anunciaron el lanzamiento de un conjunto de actualizaciones para corregir una falla día cero en iOS que impacta tanto a dispositivos iPhone como iPad y Apple Watch. Acorde al reporte, esta falla ya ha sido explotada en escenarios reales, por lo que la instalación de los parches es urgente.

Identificada como CVE-2021-1879, esta falla fue reportada por Clement Lecigne y Billy Leonard, de Google Threat Analysis Group.

La falla reside en el motor del navegador Webkit y permitiría a los actores de amenazas lanzar ataques de scripts entre sitios (XSS) después de engañar a los usuarios afectados para abrir sitios web maliciosos en sus dispositivos.
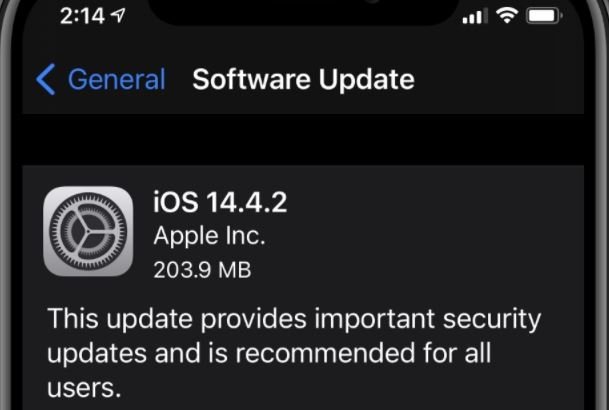
Estas fallas fueron corregidas realizando una mejora en la administración de la vida útil de los objetos en iOS 14.4.2, iOS 12.5.2 y watchOS 7.3.3. Acorde al mensaje de Apple, esta medida de seguridad proporciona importantes actualizaciones de seguridad, por lo que se recomienda a todos los usuarios actualizar a la más reciente versión de iOS disponible para sus dispositivos.

Además de corregir esta falla, Apple lanzó parches de seguridad para otras dos fallas día cero recientemente explotadas en algunas versiones de iOS. Estas fallas fueron reportadas por Project Zero, el equipo de Google especializado en análisis de vulnerabilidades.

En enero pasado la compañía también lanzó un parche para corregir una vulnerabilidad de condición de carrera en el kernel iOS y dos fallas de Webkit; estas vulnerabilidades fueron identificadas como CVE-2021-1782, CVE-2021-1870 y CVE-2021-1871.

Finalmente, cabe recordar que Apple corrigió otras tres vulnerabilidades días cero de iOS: un error de ejecución de código remoto (CVE-2020-27930), una fuga de memoria del kernel (CVE-2020-27950) y una falla de escalamiento de privilegios del kernel (CVE-2020-27932), por lo que es importante que los usuarios de dispositivos iOS se mantengan al tanto de las actualizaciones más recientes.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Fallas día cero en iOS explotadas activamente; actualice de inmediato su sistema móvil apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Falsa actualización de Android infecta miles de smartphones

Una reciente investigación detalla la detección de un nuevo método de infección de dispositivos Android basado en el uso de un malware que los actores de amenazas disfrazan de una actualización crítica en el sistema. La infección exitosa permitiría a los hackers tomar control total del dispositivo afectado e incluso robar información confidencial.

Los reportes indican que el malware fue detectado en el código de una app llamada “System Update” (Actualización del Sistema), que solicitaba su descarga e instalación fuera de las plataformas oficiales de Google, incluyendo Play Store. Si los usuarios caían en la trampa e instalaban esta actualización, el código malicioso ocultaba su ícono y comenzaba a extraer información del dispositivo para enviarla a los servidores atacantes de forma inadvertida.

El reporte, elaborado por la firma de seguridad Zimperium, menciona que al concluir la instalación, el malware establece comunicación con el servidor Firebase de los hackers, utilizado para controlar de forma remota el smartphone comprometido.

Entre las capacidades de este software malicioso se encuentra el robo de mensajes, listas de contactos, recopilación de detalles sobre el dispositivo infectado, preferencias del navegador e historial de búsquedas, grabación de llamadas y captura de pantalla. Este malware también podría extraer los detalles de ubicación del usuario y copiar documentos en diversos formatos. Para dificultar su desinstalación, el malware oculta sus procesos reduciendo la cantidad de datos de red consumidos, además de ocultar su ícono en la pantalla de la víctima.

Acorde a Shridhar Mittal, director de Zimperium, este malware podría ser parte de una campaña maliciosa dirigida contra usuarios en específico, además de señalar la complejidad del ataque: “Es uno de los ataques más sofisticados que hemos encontrado; los operadores dedicaron importantes recursos a esta operación y es altamente posible que hayan creado otras aplicaciones similares que debemos detectar cuanto antes.”

Por otra parte, Zimperium menciona que es relativamente sencillo engañar a un usuario para que instale la app maliciosa en su dispositivo, ya que basta con redirigir a las posibles víctimas a sitios web de dudosa reputación aunque atractivos a la vista. La principal recomendación para prevenir estos casos de infección es no instalar apps alojadas en plataformas ajenas a Google, además de mantener sus apps siempre actualizadas a la más reciente versión, lo que asegura al usuario estar protegido contra las últimas tendencias en hacking móvil.

Un posterior informe de Google también confirmó que esta app nunca estuvo disponible en sus plataformas oficiales, por lo que los usuarios infectados tuvieron que descargarla de alguna plataforma ilegítima. Cabe recordar que en el pasado otras aplicaciones maliciosas han logrado filtrarse a Google Play Store, por lo que es necesario tomar todas las precauciones necesarias antes de instalar una nueva app en nuestros dispositivos.

El cargo Falsa actualización de Android infecta miles de smartphones apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
jueves, 25 de marzo de 2021

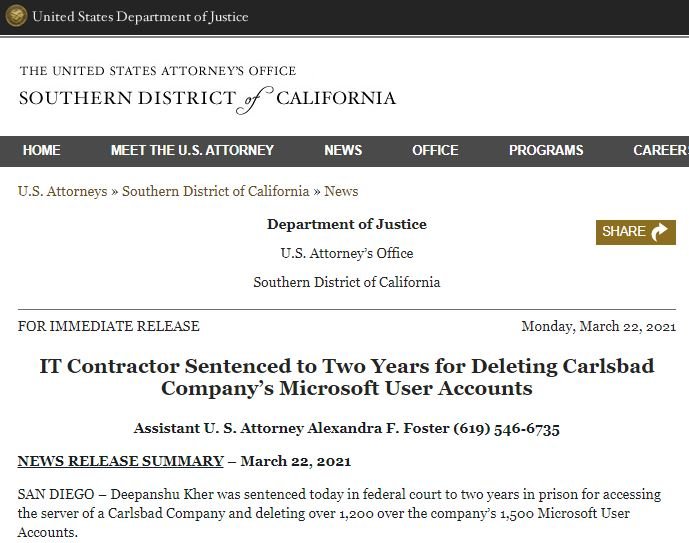
Un empleado enojado elimina las cuentas de Microsoft Office 365 de su antigua compañía; 1,200 empleados afectados

Las relaciones laborales no siempre terminan de la mejor forma, aunque hay personas que no saben cuándo detenerse si se trata de cobrar venganza. En un reciente reporte de ciberseguridad se reveló que un consultor de TI logró hackear los sistemas de su antiguo empleo, en un acto de venganza que lo ha llevado a la cárcel.

El ataque tuvo consecuencias desastrosas, ya que el ex empleado logró eliminar alrededor de mil 200 cuentas de usuarios de Microsoft Office 365, forzando el cierre temporal de todas las actividades en la empresa afectada, con sede en California.

El individuo, llamado Deepanshu Kher, solía trabajat para una consultoría de tecnologías de la información, misma que lo puso a cargo de un proyecto para migrar los servicios de un cliente a Microsoft Office 365. No obstante, la compañía recibía constantes quejas del cliente que solicitó este trabajo, por lo que la consultoría removió al empleado de su puesto en enero de 2018, para finalmente despedirlo un par de meses después.

Ante la falta de trabajo, Kher decidió volver a su país de origen, desde donde comenzó a planear su venganza. Unos meses después, el acusado comenzó a desplegar diversos ciberataques contra la compañía, incidentes que derivaron en la eliminación de mil 200 de las mil 500 cuentas de Microsoft Office 365 existentes en su infraestructura de TI.

Como resultado de estos ataques, los empleados de la compañía afectada perdieron acceso a los servicios almacenados en la nube, incluyendo su dirección email, listas de contactos, agendas, documentos confidenciales, cuentas de Microsoft Teams y otros registros importantes.

En total, tomó tres meses a la compañía afectada solucionar todos los inconvenientes generados por las acciones maliciosas de su antiguo empleado, lo que representó un costo de alrededor de 500 mil dólares.

Por otra parte, el acusado tiene un hermano que trabaja como ingeniero en Nueva York, lo que aprovechó para solicitar una visa que fue aprobada en diciembre de 2019, aunque decidió viajar hasta más de un año después, pensando que sus acciones quedarían impunes. No obstante, las autoridades estaban listas para ejecutar la orden de arresto, pendiente por más de un año.

Marilyn Huff, jueza del Tribunal de Distrito de los Estados Unidos, condenó a Kher a dos años de prisión con tres años de libertad supervisada, además de imponerle una multa por 567 mil 084 dólares como compensación por las molestias causadas a su antiguo empleador.

El cargo Un empleado enojado elimina las cuentas de Microsoft Office 365 de su antigua compañía; 1,200 empleados afectados apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Fallas críticas en plugin de Facebook para WordPress; actualice de inmediato

Los especialistas en seguridad web de Wordfence anunciaron la detección y posterior corrección de dos severas fallas en el plugin de Facebook for WordPress. Acore a Wordfence Threat Intelligence, las fallas residen en Facebook for WordPress, antes conocido como Official Facebook Pixel.

Este es un plugin utilizado para registrar las acciones de los usuarios cuando visitan un sitio web, además de monitorear el tráfico, y cuenta con más de 500 mil instalaciones activas en sitios web operando con este sistema de gestión de contenido (CMS).

A finales de 2020, este grupo de investigación informó a los desarrolladores sobre una falla crítica de inyección de objetos PHP encontrada en la función run_action () de este plugin. Esta falla recibió un puntaje de 9/10 según la escala del Common Vulnerabiliy Scoring System (CVSS).

Si se genera un nonce válido (a través de un script personalizado, por ejemplo), los actores de amenazas podrían entregar al plugin objetos PHP, además de cargar archivos maliciosos en sitios web vulnerables y realizar ataques de ejecución remota de código.

Sobre la falla, los expertos reportan que un actor de amenazas no autenticado con acceso a las claves de administrador de un sitio web podría ejecutar código remoto a través de una falla de deserialización. Por otra parte, la segunda falla es considerada crítica y permite la falsificación de solicitudes entre sitios, eventualmente permitiendo ataques de scripts entre sitios.

Cuando se actualizó el software, se introdujo una función AJAX para facilitar la integración del plugin, aunque una falla de verificación de permisos presentaba a los hackers maliciosos una oportunidad para ejecutar solicitudes especialmente diseñadas, menciona Wordfence: “Los hackers podrían utilizar la acción para actualizar la configuración del plugin, atacando a su propia consola de Facebook Pixel para robar datos de un sitio web objetivo”, menciona el reporte, que también señala la posibilidad de una inyección de JavaScript malicioso para la implementación de backdoors en el sitio comprometido.

Después de recibir los reportes, Facebook comenzó a trabajar en el lanzamiento de un parche de seguridad; las correcciones completas para estas fallas están disponibles desde el 17 de febrero, por lo que se invita a los administradores de sitios web que usan versiones vulnerables a actualizar de inmediato.   

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Fallas críticas en plugin de Facebook para WordPress; actualice de inmediato apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Hackers usan malware para retirar 120 mil libras esterlinas de cajeros automáticos. ¿Cómo lo hicieron?

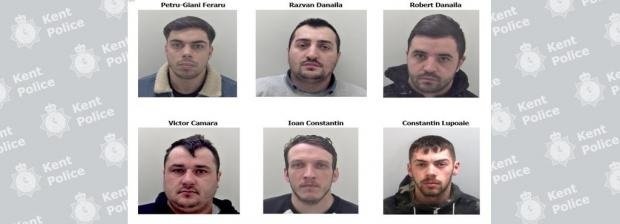
Las autoridades de Essex, Inglaterra, anunciaron el arresto de seis individuos acusados de haber utilizado un malware para hackear múltiples cajeros automáticos, robando más de 120 mil libras esterlinas. Petru-Giani Feraru, Razvan Danaila, Robert Danaila, Victor Camara, Ioan Constantin y Constantin Lupoaie fueron acusados de conspiración para cometer fraude, por lo que se les impuso una sentencia conjunta de 13 años en prisión.

Según los reportes, los cajeros automáticos comprometidos estaban ubicados en bancos y plazas comerciales de Basildon, Colchester, Northfleet, Greenwich y Baking. Cada uno de los acusados estaba involucrado en una agrupación cibercriminal dedicada a la manipulación de estas máquinas.

Los actores de amenazas manipulaban los cajeros conectando a las máquinas un dispositivo encargado de inyectar la variante de malware para forzar a los sistemas del cajero a expulsar el efectivo, en un ataque conocido popularmente como jackpotting.

Después de múltiples denuncias, las autoridades comenzaron a investigar el incidente, recolectando imágenes de sistemas de vigilancia donde aparecían algunos de los acusados, que desplegaron su campaña maliciosa entre enero y febrero de 2021.

Las autoridades arrestaron a cuatro de los acusados a inicios de febrero, además de confiscar un smartphone que contenía todas las instrucciones para comprender el funcionamiento del cajero automático y la forma de hackear estos dispositivos. Aún así, el pasado 6 de abril las autoridades detectaron un nuevo incidente similar a los anteriores, donde después de una breve investigación arrestaron a los dos miembros restantes de la pandilla.

Esta vez las autoridades confiscaron una computadora portátil empleada para comprometer los cajeros automáticos infectados con malware. Poco después, los seis individuos se declararon culpables de conspiración para robar y fueron sentenciados en el Tribunal de la Corona de Maidstone el jueves.

En un comunicado, la policía de Kent mencionó: “Cada uno de estos individuos estuvo involucrado en una conspiración sofisticada y muy bien organizada que resultó en el robo de una cantidad sustancial de dinero obtenido de forma legítima, por lo que era prioritario terminar con esta operación cibercriminal.”

  • Camara, de 32 años, fue sentenciado a dos años y cuatro meses de prisión
  • Constantin, de 27 años, fue sentenciado a tres años y cuatro meses
  • Feraru, de 23 años, fue condenado a dos años y un mes
  • Razvan Danaila, de 30 años, fue sentenciado a dos años y seis meses
  • Robert Danaila, de 25 años, fue sentenciado a dos años y cuatro meses
  • Lupoaie, de 18 años, fue condenado a un año de prisión

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Hackers usan malware para retirar 120 mil libras esterlinas de cajeros automáticos. ¿Cómo lo hicieron? apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Más de 40 mil tarjetas de crédito de bancos mexicanos a la venta en dark web

Especialistas de una firma de ciberseguridad afirman haber encontrado a un hacker vendiendo la información de al menos 4 mil tarjetas de crédito emitidas por un banco mexicano cuyo nombre no fue revelado, además de algunos datos confidenciales. Según el hacker, esta base de datos está compuesta por registros únicos y recolectados recientemente.

Sobre el incidente, los especialistas que encontraron la publicación mencionan que la filtración incluye toda clase de datos confidenciales, incluyendo:

  • Número de las tarjetas (sin clave CVV y sin fecha de expiración)
  • Nombre completo
  • Domicilios
  • Números telefónicos

Los investigadores mencionan que no ha sido posible comprobar si la información comprometida es legítima, pues el vendedor no es realmente conocido en estas plataformas ilegales.

Los incidentes de brecha de seguridad sin duda son muestra de lo vulnerable que son los sistemas, recordando las más de 180 empresas financieras que han sido víctimas recientes de estas amenazas. Al respecto, una alerta recientemente emitida por el Buró Federal de Investigaciones (FBI) menciona que, durante 2020 se detectó un notable incremento en los esfuerzos de hacking con motivaciones financieras, campañas impulsadas principalmente por el gobierno de Corea del Norte después de un periodo de casi nula actividad.

Para empeorar las cosas, los expertos mencionan que las herramientas de hacking empleadas en estos ataques están disponibles en cualquier foro de hacking ilegal y están al acceso de cualquier grupo cibercriminal dispuesto a pagar por ellas.  

Sobre la forma en que los cibercriminales acceden a esta clase de información, los expertos mencionan que esto puede ocurrir a través del compromiso de terceros: “Una gran cantidad de datos financieros está disponible para los ciberdelincuentes y adversarios extranjeros mediante el ataque de sus socios comerciales; en las manos equivocadas, esta información se puede utilizar para robar millones de cuentas bancarias y estafar a millones de usuarios a través de las redes sociales, phishing y estafas de mensajes de texto y telefónicos”.

En este caso, la información robada pertenece a miles de clientes, por lo que los investigadores deducen que el hacker pudo robar estos datos comprometidos explotando alguna falla en los servidores del banco afectado o bien atacando a algún proveedor o socio comercial. Aún se desconoce el banco de procedencia de esta información, aunque esta información podría ser revelada en los próximos días.

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Más de 40 mil tarjetas de crédito de bancos mexicanos a la venta en dark web apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Antiguo empleado de SpaceX es acusado de vender información confidencial en dark web

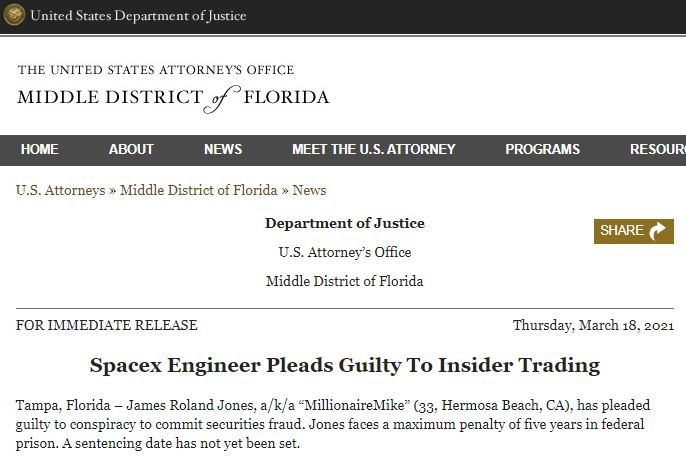
Un empleado de SpaceX, la compañía aeroespacial del reconocido millonario Elon Musk, reconoció que participó en la operación de un fraude de seguridad que derivó en la publicación de información privada en dark web.

Acorde a los documentos presentados por el Departamento de Justicia de E.U. (DOJ), el ingeniero James Rolando Jones, residente de California, se declaró culpable de traficar información confidencial de SpaceX en una plataforma de dark web, reconociendo su participación en una conspiración para cometer fraude y en la compra y venta de secretos empresariales.

La investigación involucró la participación de un agente encubierto del Buró Federal de Investigaciones (FBI), con quien el acusado compartió múltiples detalles de sus actividades fraudulentas.

Entre 2016 y 2017, el acusado compró nombres, fechas de nacimiento y números de seguro social en dark web con el fin de crear cuentas falsas y realizar transacciones usando información confidencial. Además de los cargos presentados por el DOJ, Jones enfrenta acusaciones separadas de la Comisión de Bolsa y Valores (SEC) relacionadas con acceso a información confidencial y venta de datos en dark web.

La SEC afirma que Jones violó las disposiciones de múltiples legislaciones antifraude, extrayendo información privada para intercambiarla en plataformas de hacking ilegales.

Jones está a la espera de conocer su sentencia, que podría llegar hasta los 5 años de cárcel; cabe recordar que la mayor sentencia impuesta por la legislación de E.U. es de 12 años de cárcel, misma que el abogado Matthew Kluger cumple actualmente en una prisión federal.

El acusado llegó a un acuerdo con la SEC para entregarse y acordar una reducción en su condena a cambio de cooperar con las autoridades en la investigación de este caso y otros similares. Por otra parte, el director regional de la SEC David Peavler considera que esta es una gran muestra del trabajo realizado por la agencia: “Con este caso demostraos que la SEC puede perseguir y perseguirá a los infractores de la ley de valores dondequiera que operen, incluso en plataformas digitales. Contamos con el mejor personal y tecnología para perforar el manto del anonimato con el que estos criminales intentan cubrir sus rastros.”

¿Qué opina de estas prácticas cibercriminales? ¿Cree que las autoridades están haciendo lo suficiente para mitigar las actividades de los actores de amenazas? Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar a los sitios web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Antiguo empleado de SpaceX es acusado de vender información confidencial en dark web apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente