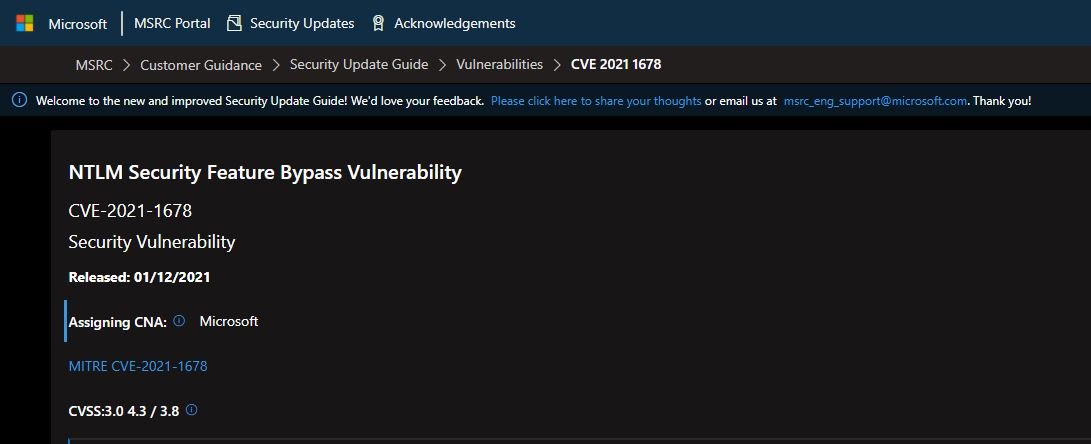
Acorde a un reporte de seguridad, una de las fallas recientemente corregidas en sistemas Microsoft permitiría a los actores de amenazas retransmitir una sesión de autenticación NTLM para luego ejecutar código remoto empleando la interfaz de cola de impresión MSRPC. Identificada como CVE-2021-1678, esta falla es considerada grave para todas las versiones de sistemas Windows y Windows Server.
El equipo de investigadores de CrowdStrike, responsable del hallazgo, menciona que esta no es una variante de ataque poco común, pues la transmisión de autenticaciones NTLM a otros protocolos es viable cuando este proceso no cuenta con las medidas de seguridad requeridas. Los expertos mencionan que la falla reside en la interfaz IRemoteWinSpool MSRPC, diseñada para la administración remota de la cola de impresión.
El reporte también menciona que MSRPC es, por diseño, vulnerable a los ataques de retransmisión, esto debido a que en un nivel de autenticación de RPC_C_AUTHN_LEVEL_CONNECT, los usuarios se autentican en la solicitud inicial pero no se aplica cifrado o firma de los comandos en transferencia.
Los actores de amenazas remotos podrían conectarse a la interfaz IRemoteWinspool y elegir un nivel de autenticación débil para transmitir la autenticación NTLM al dispositivo del atacante con el fin de ejecutar los comandos arbitrarios. Los expertos afirman que lograron desarrollar una prueba de concepto (PoC), aunque esta no será publicada hasta que la compañía considere que el riesgo de explotación ha sido completamente mitigado.
Por su parte, Microsoft anunció la corrección del problema agregando las comprobaciones necesarias para así garantizar que el nivel de autenticación del cliente sea suficientemente seguro. Cabe señalar que la verificación sólo será realizada de forma correcta si se establece un valor específico; en caso contrario, el sistema seguirá siendo vulnerable.
En su reporte, Microsoft señala: “La actualización lanzada corrige el problema aumentando el nivel de autenticación RPC, además de introducir una política y clave de registro para permitir que los clientes habiliten o inhabiliten el modo de aplicación en el lado del servidor”. La compañía también explica que, si bien las conexiones RPC vulnerables aún están permitidas después de esta actualización, una fase de cumplimiento comenzará el 8 de junio de 2021, aplicando los cambios para abordar CVE-2020-1678 al aumentar el nivel de autorización sin tener que configurar el valor de registro.
Un reciente reporte de seguridad detalla la detección de una nueva variante de malware para dispositivos Android desplegada de forma automática a través de plataformas de mensajería instantánea, principalmente WhatsApp.
Acorde a Lukas Stefanko, autor del reporte de seguridad, el objetivo de los operadores es engañar a los usuarios para es engañar a los usuarios para instalar adware en sus sistemas o exponerlos a estafas de suscripciones no autorizadas: “El malware es desplegado a través de servicios como WhatsApp, forzando a la aplicación a responder automáticamente a cualquier mensaje que contenga un enlace a una versión maliciosa de Huawei Mobile”, menciona el investigador.
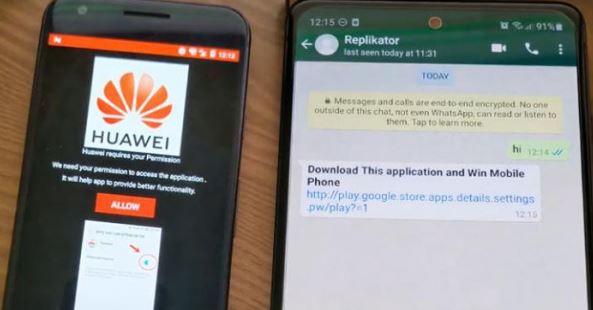
Este enlace redirige a los usuarios a un sitio de apariencia similar a Google Play Store donde se pide a los usuarios descargar una aplicación maliciosa que solicita a los usuarios acceso al envío de notificaciones, un factor fundamental para desplegar un ataque exitoso. Este ataque se enfoca en la función de respuesta rápida de WhatsApp, empleada para responder a un mensaje entrante directamente desde la barra de notificaciones. A continuación se muestra un ejemplo de cómo el virus es desplegado a través de aplicaciones de mensajería.
Además de acceder a las notificaciones del sistema, esta aplicación maliciosa también solicita permiso para ejecutarse en segundo plano y modificar las configuraciones de otras aplicaciones, lo que podría conducir al robo de credenciales de autenticación. Analizado en una versión anterior, se comprobó que el código de la aplicación puede enviar respuestas automáticas a los contactos de WhatsApp de la víctima, no obstante, Stefanko cree que versiones posteriores de este malware podrán enviar respuestas a través de otras aplicaciones que cuenten con configuraciones similares a WhatsApp para Android.
Las respuestas automáticas se envían al mismo contacto una vez por hora, aunque el contenido del mensaje y el enlace malicioso se recuperan de un servidor remoto; en otras palabras, el malware puede usarse para propagar otros sitios web y aplicaciones maliciosas. Stefanko menciona que le fue imposible determinar exactamente cómo se produce la infección inicial, aunque menciona que hay múltiples posibilidades: “Todo comienza con el envío de mensajes de texto, emails, posts en redes sociales, uso de grupos de chat, entre otras opciones”.
Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
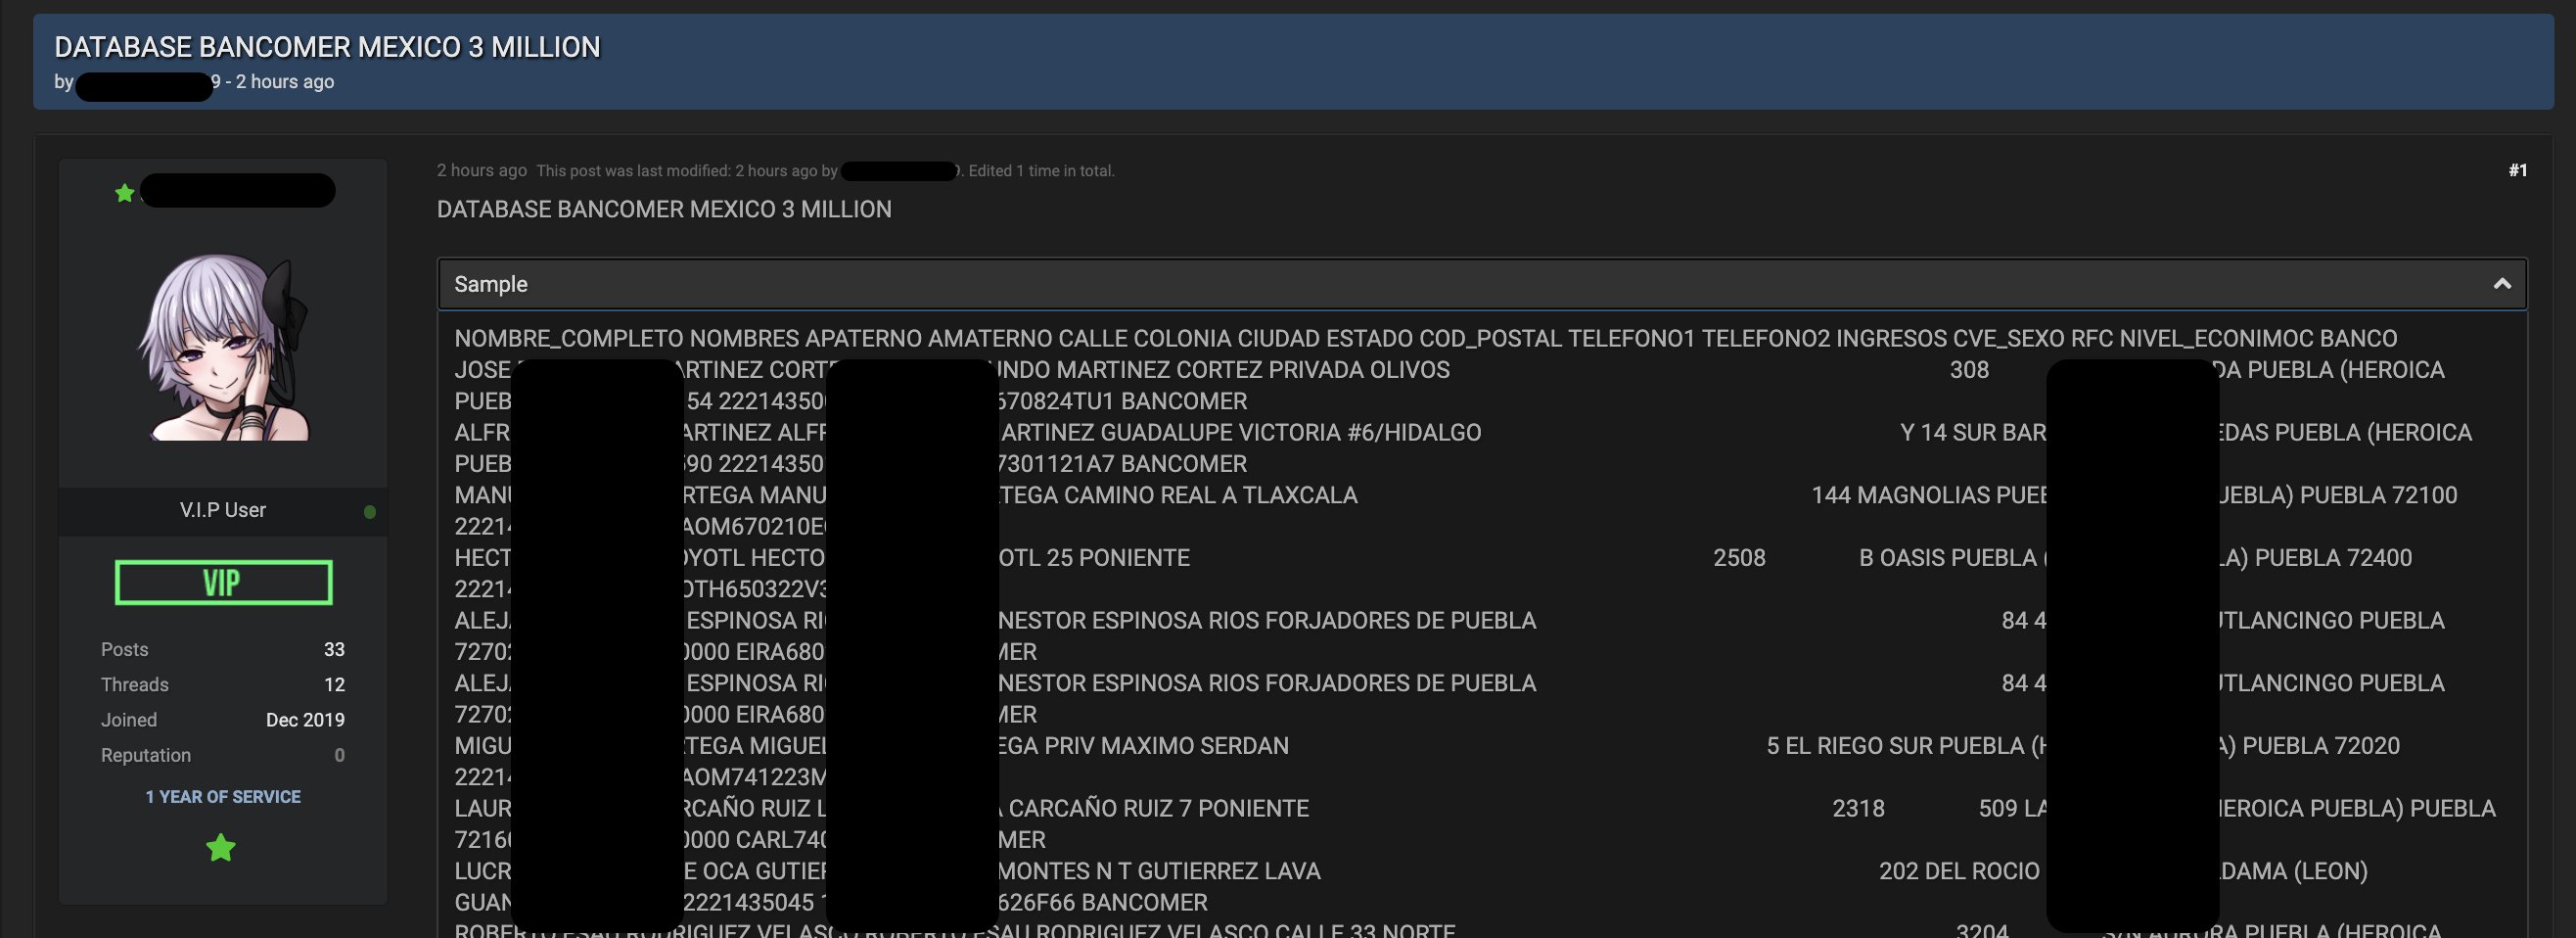
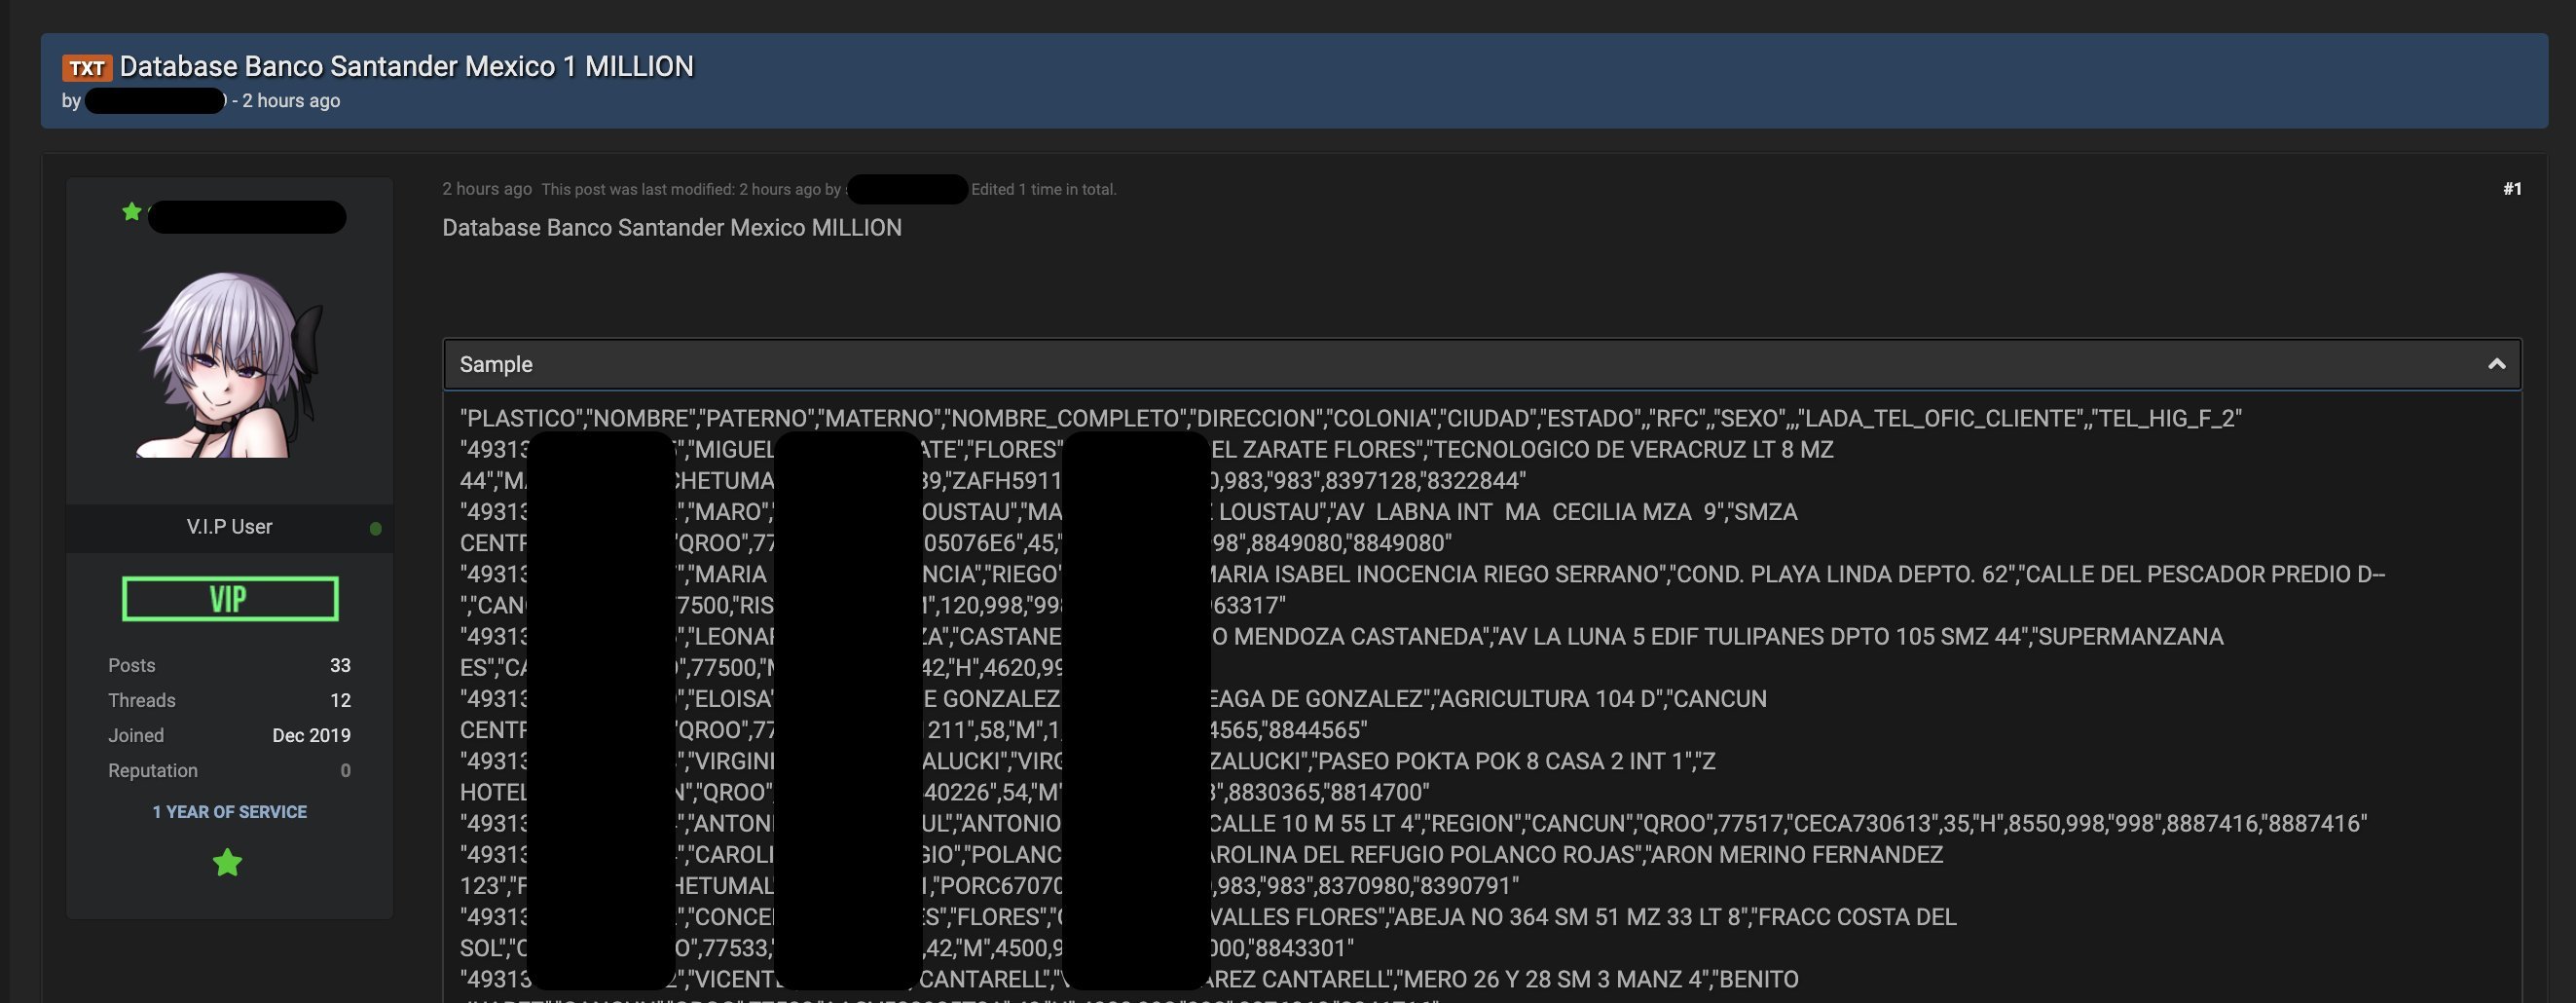
Los especialistas de una firma de ciberseguridad afirman haber encontrado a un hacker que vende base datos de los BBVA Bancomer México y Santander. Banco Santander México y BBVA son entidades bancarias mexicanas. Según los reportes, el hacker está vendiendo datos personales de 3 millones de clientes de BBVA y 1 millón de los clientes de Santander. Los incidentes de brecha de seguridad sin duda son muestra de lo vulnerable que son los sistemas, recordando las más de 180 empresas financieras que han sido víctimas recientes de estas amenazas.
La semana pasada, un hacker malicioso afirmo contar con la clave BIOS de los cajeros automáticos de BBVA Bancomer, por lo que sería relativamente sencillo desplegar una campaña de jackpotting contra las máquinas comprometidas.
La información comprometida de ambos bancos incluye
Nombre completo
Nombre paterno
Nombre materno
Dirección Completo
Teléfonos
Sexo
Ingresos
RFC
Nivel Económico
Una alerta técnica de seguridad cibernética emitida en conjunto por cuatro agencias federales, incluidos el Departamento del Tesoro y el FBI, menciona que este año se ha detectado un nuevo incremento en los esfuerzos de hacking con motivaciones financieras desplegadas por el gobierno norcoreano después de un periodo de casi nula actividad. Gran parte de los datos identificados por expertos de empresas de seguridad cibernética están disponibles públicamente, y casi todos son del tipo que los ciberdelincuentes compran y venden regularmente en plataformas de dark web.
A Threat Actor is sharing the following Databases:
– 3 Million customer records allegedly related to BBVA Bancomer México 🇲🇽 (@BBVA_Mex)
– 1 Million customer records allegedly related to Banco Santander México 🇲🇽 (@SantanderMx)
Pero el hecho de que se encontraron 4.7 millones de registros personales confidenciales a la venta a granel subraya la facilidad con que los delincuentes y adversarios extranjeros pueden utilizar esta información para encontrar vulnerabilidades o estafar a los clientes de banco, como ha mencionado el FBI en repetidas ocasiones. Corea lo ha hecho recientemente, enviando correos electrónicos de phishing a clientes bancarios.
Por otra parte, los especialistas en ciberseguridad que detectaron este material señalan la facilidad con la que los hackers pueden acceder a estos datos: “Una enorme cantidad de datos de clientes financieros está disponible para los ciberdelincuentes y adversarios extranjeros; en las manos equivocadas, esta información se puede utilizar para robar millones de cuentas bancarias y estafar a millones de usuarios a través de las redes sociales, phishing y estafas de mensajes de texto y telefónicos”.
Los datos parecen ser de los clientes, por lo que los investigadores deducen que el hacker pudo robar estos datos comprometiendo algún servidor de empresa o servidor perteneciente al proveedor de la empresa . El año pasado, Scotiabank también se metió en muchos problemas cuando un grupo de hacking logró acceder su repositorio GitHub, pudiendo filtrar el código de aplicación móvil del banco.
Al monitorear los foros de dark web en busca de información sobre amenazas, los expertos de Bank Security encontraron al hacker, quien estaba ofreciendo los datos y ofreció muestra de datos para que compradores puedan validar. Este hacker tiene buena reputación en foros de darkweb y por eso puede ser ciertos que base datos es real. Los expertos en seguridad cibernética utilizaron identidades ficticias para obtener más información del hacker, incluyendo los detalles de una billetera en línea de Bitcoin para cobrar el pago.
Los expertos en ciberseguridad de IICS mencionan que las carteras de Bitcoin, instalaciones de almacenamiento virtual para la criptomoneda más utilizada, muestran públicamente las transacciones pero no las identidades de quienes las realizan. Según los expertos, si la empresa financiera quiere, pueden trabajar junto con las agencias gubernamentales para rastrear los pagos a esta billetera. La misma billetera seguramente se usa en otras estafas e incidentes de hacking.
La amplia disponibilidad de datos no es una problemática nueva, pero la idea de que una base de datos tan grande esté a la venta durante la pandemia, cuando todo el mundo depende del pago móvil y en línea, subraya lo fácil que sería para los agentes malintencionados causar serios problemas. Los expertos en seguridad cibernética dijeron que el hacker no ha mencionado el precio ya que primero quiere validar que el comprador no es de alguna agencia de seguridad.
Los datos a la venta permitirían a los actores de amenazas atacar a BBVA y SANTANDER y algunos de los clientes que estén utilizando estos servicios podrían verse afectados, incluyendo a los clientes empresariales.
Nadie tiene certeza sobre la autenticidad de la publicación encontrada en dark web, pero los investigadores han intentado contactar la empresa para confirmar la autenticidad de los datos filtrados y no recibimos respuesta.
En México y otros países de Latinoamérica, muchos clientes de bancos sufrieron estafas telefónicas y han perdido millones. Estas personas incluso han conformado un grupo de Facebook para demandar a los bancos y muchas de estas personas han afirmado que los estafadores también tienen los detalles de los clientes cuando llaman y parece ser una llamada al centro de llamadas de un banco real como el que se muestra en el video de arriba.
Esperamos que BBVA y Santander verifiquen esta filtración, confirmen su autenticidad y tomen acciones necesarias para que los clientes no pasen por más problemas.
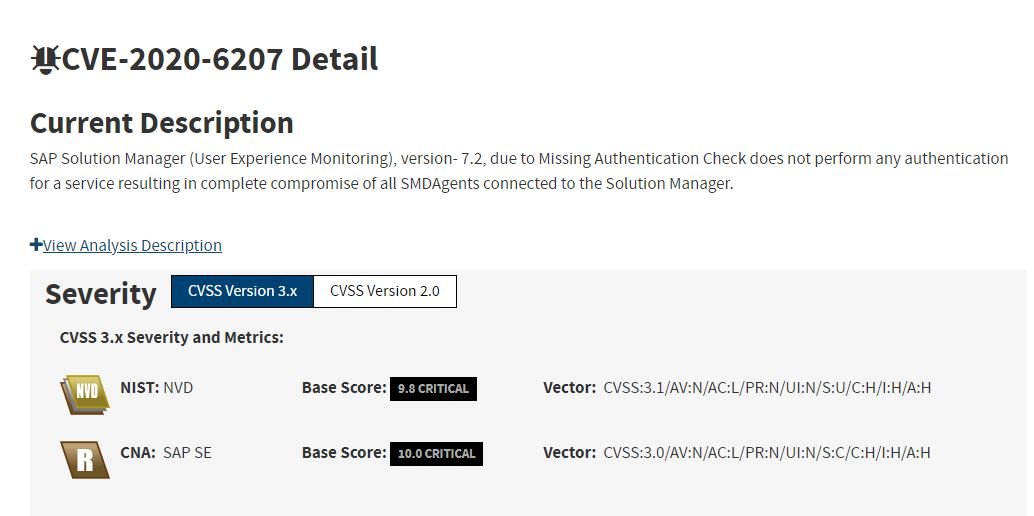
Especialistas en seguridad informática reportan que un grupo de actores de amenazas ha publicado un exploit para abusar de una falla de seguridad crítica en el software empresarial SAP. Este exploit es capaz de comprometer sistemas que aún no reciben las actualizaciones que corrigen CVE-2020-6207, una falla en el proceso de verificación de autenticación en EEM Manager, un componente de SAP Solution Manager (SolMan).
A pesar de que SAP corrigió esta falla en marzo de 2020, aún existen sistemas vulnerables debido a que sus administradores no han instalado las actualizaciones necesarias. Acorde a un reporte de Onapsis Research Labs, hace unos días se publicó el exploit para esta falla en un repositorio de GitHub: “Un ataque exitoso pondría en riesgo las aplicaciones SAP, los procesos comerciales y la información crítica de las organizaciones afectadas”, mencionan los expertos.
Sobre el producto vulnerable, los expertos mencionan que SolMan es un sistema de administración empleado en todos los entornos de SAP de forma similar a soluciones como Windows Active Directory: “Algunas compañías no se apegan a la política de actualización de seguridad de SolMan, lo que juega a favor de los hackers maliciosos”, añaden los investigadores.
Los investigadores también advierten que diversos grupos de actores de amenazas han realizado escaneos masivos en Internet para detectar implementaciones de SAP vulnerables a este ataque, por lo que el problema debe ser tomado en cuenta con la seriedad necesaria. Los administradores deben recordar que la instalación de las actualizaciones corrige por completo la falla.
Al respecto, un portavoz de SAP menciona: “Nuestro reporte de seguridad sobre CVE-2020-6207 también incluye los pasos para habilitar algunas soluciones alternativas, pero el parche de seguridad es la principal medida que recomendamos. SAP agrega que con la publicación del exploit un ataque sería relativamente sencillo y las consecuencias podrían ser desastrosas, por lo que se invita a los administradores de sistemas a actualizar sus instalaciones a la brevedad.
Por otra parte, Satnam Narang, especialista de Tenable, menciona: “Este reciente informe platea un importante desafío para la comunidad de la ciberseguridad; esta vulnerabilidad de ausencia de autenticación implica que los actores de amenazas podrían acceder a sistemas vulnerables de forma trivial, por lo que es fundamental que las organizaciones se replanteen su política de actualización de sistemas para prevenir que estos ataques lleguen a escalas insospechadas”.
Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
El equipo de seguridad de SonicWall emitió una alerta de seguridad relacionada con un grupo de hackers que ha estado explotando una falla día cero en sus soluciones de red privada virtual (VPN) que podría permitir el despliegue de ataques internos. Los productos de SonicWall son empleados por toda clase de pequeñas y medianas y grandes empresas, por lo que los expertos consideran que este es un problema de gran alcance.
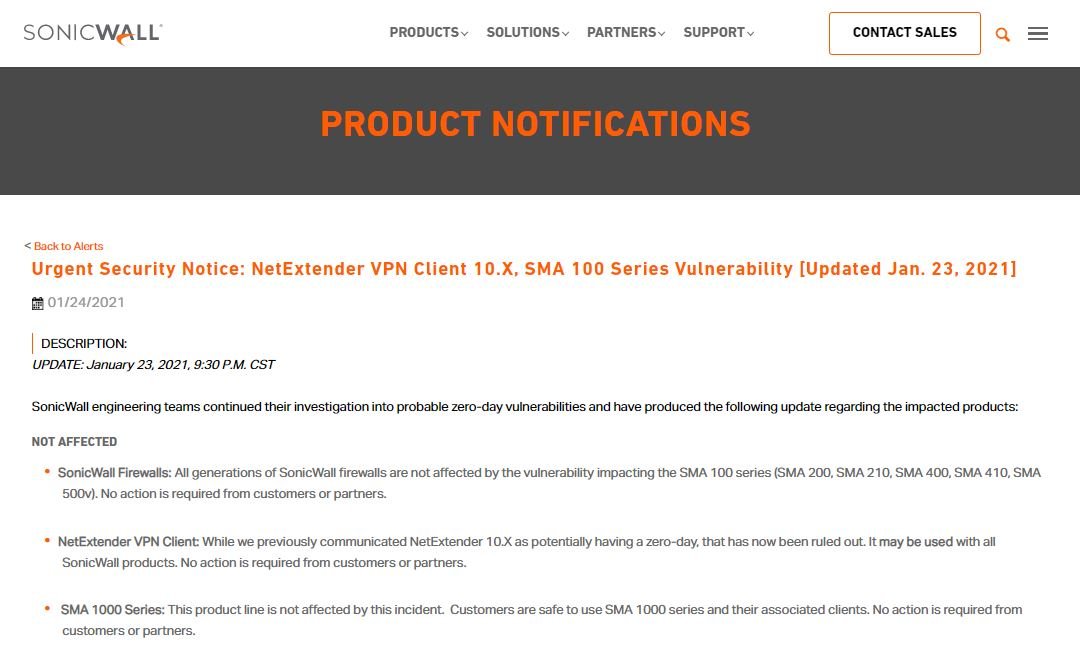
En su alerta, publicada el viernes, la compañía menciona que los hackers han explotado esta falla en su dispositivo Secure Movile Access (SMA) VPN, además de abusar del cliente VPN NetExtender en una campaña de ataque sofisticado: “Hemos identificado un ataque coordinado asociado a la explotación de vulnerabilidades día cero en algunos productos VPN”. Según el reporte, los productos afectados por esta campaña maliciosa son:
Cliente VPN NetExtender v10.x, lanzada en 2020
Secure Mobile Access (SMA) v10.x, empleada por dispositivos físicos SMA 200, SMA 210, SMA 400, SMA 410 y el dispositivo virtual SMA 500v
Sobre los productos vulnerables, SMA es un dispositivo físico que proporciona acceso VPN a redes internas, mientras que NetExtender es un cliente de software empleado para la conexión a firewalls compatibles con la conexión VPN. El reporte menciona que los clientes pueden mitigar los riesgos de explotación habilitando un mecanismo de autenticación multi factor en los dispositivos afectados, además de restringir el acceso a un dispositivo vulnerable en función de las direcciones IP consideradas legítimas por los administradores de sistemas.
SonicWall publicó un informe incluyendo descripciones detalladas de los productos vulnerables, además de una lista completa de las posibles soluciones temporales. Por el momento la compañía no revelará detalles técnicos sobre las fallas, aunque se sabe que las vulnerabilidades pueden ser explotadas de forma remota en dispositivos de acceso público.
Sobre los ataques detectados hasta el momento, un informe de ciberseguridad menciona que los actores de amenazas tienen pleno conocimiento de estas fallas: “Diversos grupos de hacking afirman contar con información sobre un conocido proveedor de firewall y otras soluciones de seguridad; las grandes compañías son especialmente vulnerables a esta clase de ataques”, afirma el reporte.
La explotación de fallas en productos VPN es una de las principales amenazas de seguridad para miles de organizaciones en todo el mundo, ya que un ataque exitoso permitiría a los hackers maliciosos obtener acceso privilegiado a los sistemas comprometidos e incluso permitiría el despliegue de ataques posteriores. Muchas de las más peligrosas campañas de ataque en tiempos recientes se dirigen a esta clase de soluciones, por lo que es necesario adoptar un mayor enfoque de prevención.
Alphabet Inc., a través de su subsidiaria en ciberseguridad Jigsaw, anunció el lanzamiento de Outline, un proyecto que permite a cualquier usuario crear y ejecutar su propio servidor de red privada virtual (VPN) para brindar a otros usuarios a estas funciones.
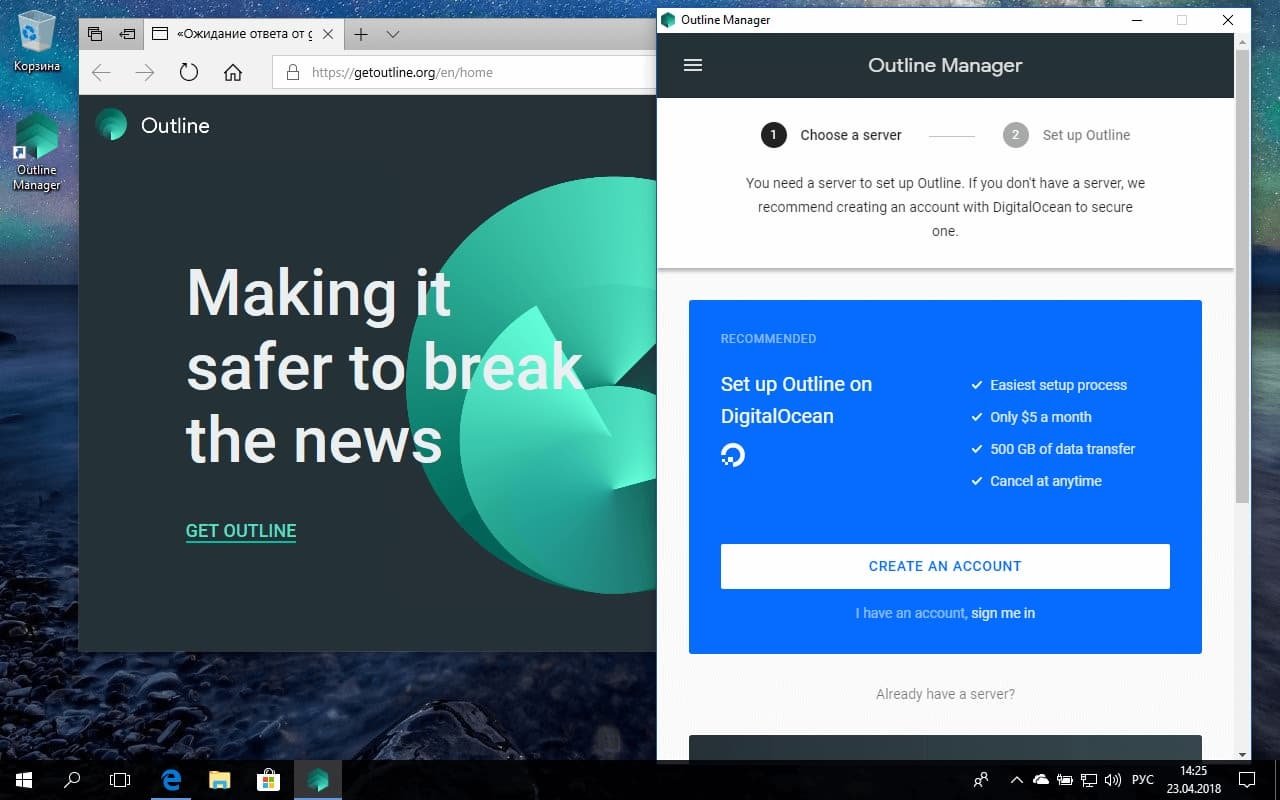
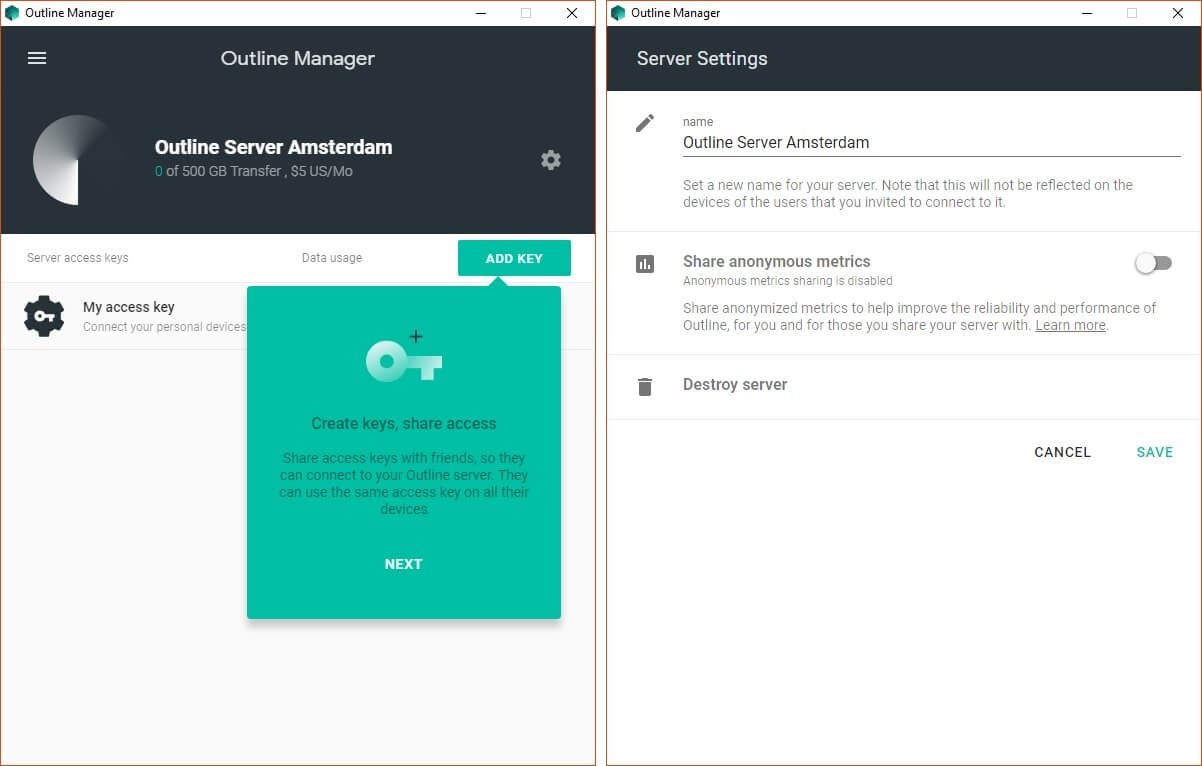
Acorde a los expertos en hacking ético del Instituto Internacional de Seguridad Cibernética (IICS), hay dos componentes principales en Outline: la aplicación de control Outline Manager, y el cliente. Outline Manager se basa en el marco Electron y está disponible para los sistemas Windows, Linux y macOS.
Puede crear un servidor VPN en otro servicio de hosting. El objetivo de Outline es facilitar al máximo el lanzamiento de su propio servicio VPN. Si elige DigitalOcean, por ejemplo, se abrirá una página web en la aplicación donde deberá ingresar su nombre de usuario, contraseña y código de un solo uso. A continuación, debe habilitar Outline para usar la API de DigitalOcean, completando así el proceso de preconfiguración.
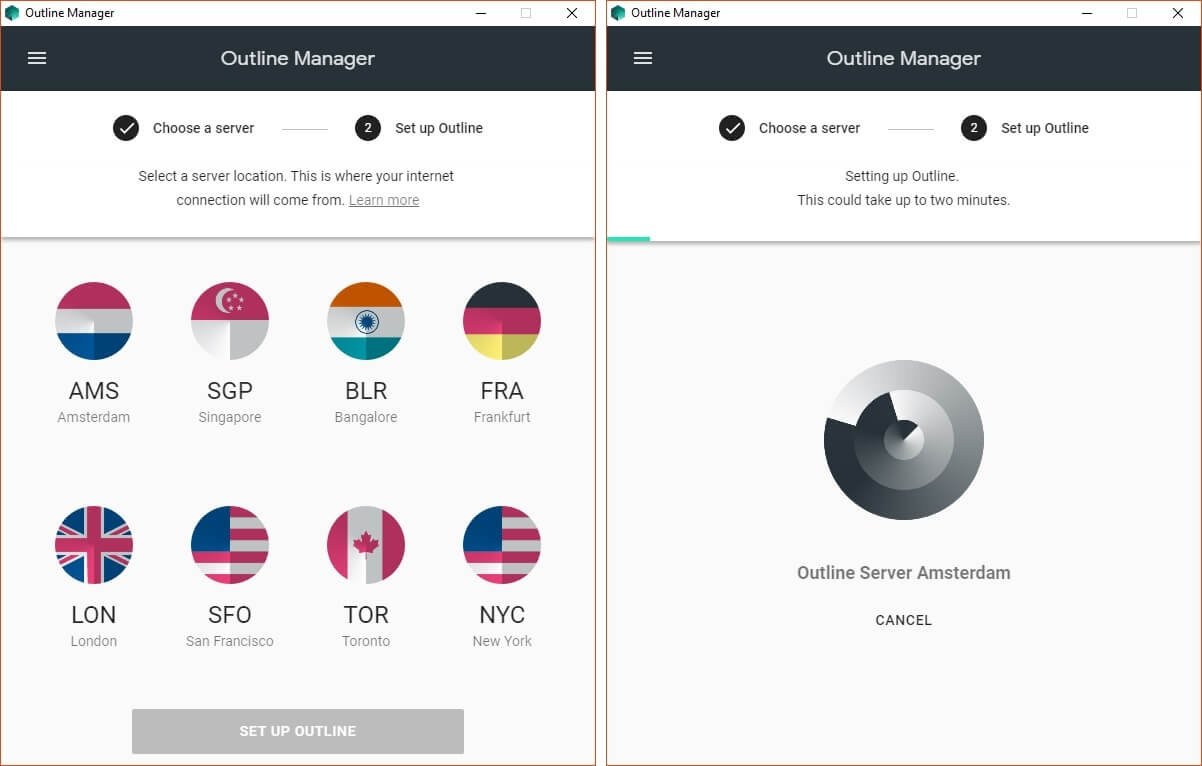
El siguiente paso es crear un servidor VPN, mencionan los expertos en hacking ético. De forma predeterminada, Outline elige el plan DigitalOcean más barato ($5 USD al mes por 1 TB de tráfico). Los centros de datos de DigitalOcean están ubicados en 8 ciudades diferentes alrededor del mundo: Ámsterdam, Singapur, Bangalore, Frankfurt, Londres, San Francisco, Toronto y Nueva York.
A continuación deberá elegir una ciudad, para que la aplicación de gestión descargue automáticamente la imagen del contenedor de Docker y cree un servidor en DigitalOcean basado en esta imagen. El software de este servidor se actualizará automáticamente cada hora, mencionan los expertos en hacking ético.
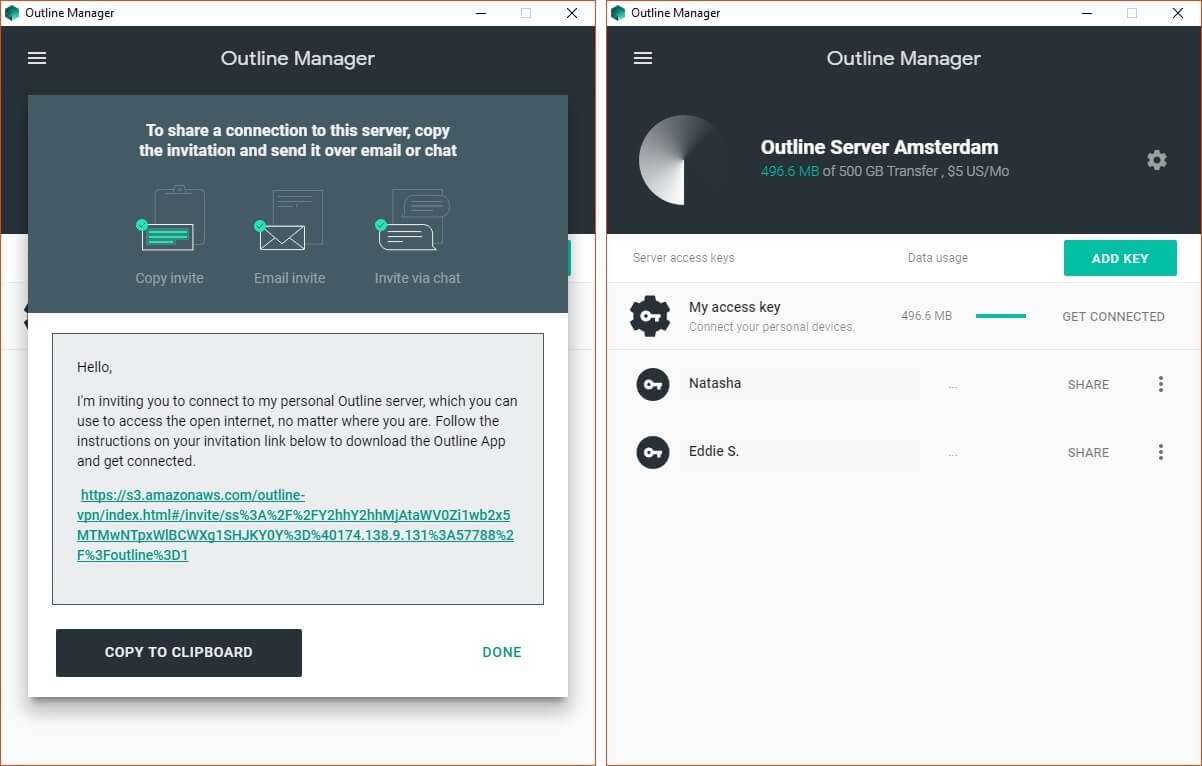
DigitalOcean realizará automáticamente actualizaciones de seguridad para el sistema operativo y se reiniciará cuando sea necesario, mencionan los expertos en hacking ético; podrá controlar su propio servidor VPN desde la aplicación de gestión. De forma predeterminada, Outline genera solo una clave por usuario, no obstante, puede agregar nuevos usuarios al servidor para invitar a amigos o colegas.
Outline Manager permite agregar o eliminar servidores y restringir el acceso a usuarios; esta aplicación también nos mostrará información sobre el consumo de tráfico de los usuarios registrados. Por otra parte, el sitio web de invitación es una plataforma estática de Amazon Web Services (AWS) con dos elementos principales:
La página invita a los usuarios a descargar la aplicación cliente en sus dispositivos
Los usuarios reciben una clave única que forma parte de una URL. El navegador muestra la clave dada cuando carga la página
Es importante recordar que no debe invitar a otros usuarios a través de canales no cifrados como Facebook o vía correo electrónico.
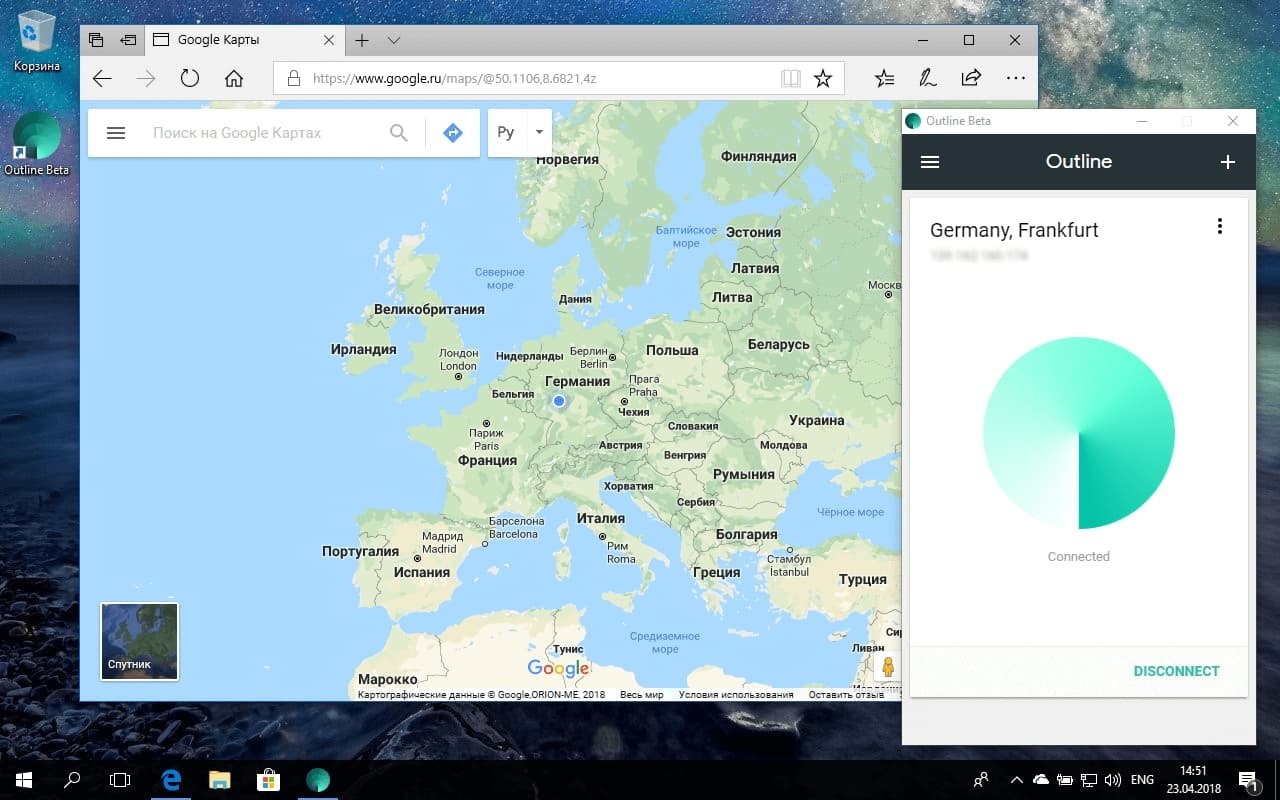
Establecer conexión con el servidor VPN es relativamente sencillo. Todo lo que se requiere es instalar la aplicación o hacer clic en el enlace de invitación.
La aplicación cliente para conectarse al servidor VPN está disponible para las plataformas Windows, Android, macOS e iOS. Esta consta de una interfaz muy simple que solo permite conectarse o desconectarse del servidor.
Una buena alternativa a los servicios VPN convencionales
Los expertos en hacking ético señalan que Outline usa el protocolo Shadowsocks, muy diferente a otras opciones como OpenVPN, IPSec y WireGuard, principalmente debido a que no se trata de un protocolo VPN.
Shadowsocks es un proyecto de código abierto para crear un servidor proxy cifrado SOCKS5 para redirigir el tráfico de Internet. Técnicamente, una VPN es un túnel cifrado entre un dispositivo y un servidor, por lo que todo este tráfico pasa por el túnel, interactuando con Internet público. Empleando Shadowsocks podrá estar completamente seguro de que su compañía proveedora de Internet no podrá entrometerse con su tráfico, además de acceder a sitios restringidos solo para algunas zonas geográficas.
No obstante, este enfoque también tiene sus desventajas. Al igual que ocurre en otras opciones VPN, cualquiera con acceso al servidor VPN podría ver su tráfico de red, esta información podría terminar en manos de compañías de marketing o incluso de otros proveedores de servicios VPN.
El proxy SOCKS5 parece tráfico normal de Internet, por lo que Shadowsocks combina los beneficios de un proxy con el cifrado de tráfico. Aún así los usuarios no pueden estar seguros de que todo el tráfico de la red pasa por el servidor proxy; ya que todo depende de la aplicación específica. Outline puede ser una gran herramienta si desea acceder a sitios bloqueados en su navegador, pero esta conexión no proporcionará un anonimato completo de su actividad en línea.
¿Qué papel juega Google aquí?
Si bien este es un proyecto completamente financiado por Google y su compañía matriz, la participación de Jigsaw parece ser un mensaje claro de respaldo a la confianza de los desarrolladores externos, que pueden colaborar directamente con Outline al tratarse de un proyecto de código abierto.
Jigsaw recopila reportes anónimos sobre errores en el servicio, además de reunir información sobre las direcciones IP de todos los servidores, pero sin la posibilidad de acceder a ellos. Si los usuarios lo desean, pueden compartir información adicional sobre su tráfico de red.
Conclusiones
El principal reto de los desarrolladores de herramientas como Outline es la asequibilidad, aunque los expertos en hacking ético consideran que se deben realizar esfuerzos más notables para perfeccionar esta plataforma, aunque sin duda los primeros pasos son de lo más adecuados para impulsar un proyecto con gran potencial.
Outline podría convertirse en una solución a gran escala para los usuarios en países como China, que enfrentan estrictas restricciones en su acceso a Internet, sin mencionar que podría consolidarse como una opción más segura que cualquier otro servicio VPN disponible en la actualidad.
Hace una semana el Ministerio de Defensa de Uruguay reveló la detección de un incidente de ciberseguridad en algunos de sus equipos de cómputo, lo que implicaba un potencial ciberataque contra sus sistemas.
Aunque al inicio se desconocían las intenciones de los atacantes, se ha reportado que la información comprometida está a la venta en foros de dark web a un precio de 500 dólares por un total de 13.6 GB.A través de Twitter, un investigador llamado Hiram Alejandro reveló el hallazgo, agregando algunas capturas de pantalla en las que pudo confirmar que esta base de datos comprometida contiene información sensible de los integrantes del ejército.
Cibercriminal pone en venta 13.6 GB de información de la milicia de #Uruguay por 500 000 $ (XMR – BTC)
Coloca como prueba documentos de:
– Ministerio de la Defensa
– Confidencial Armada
Al respecto, el ejército uruguayo señaló que una unidad especializada en crímenes informáticos ya está analizando este incidente: “El ataque fue detectado la semana pasada e involucra el compromiso de algunas credenciales de usuario para acceder a cuentas de email institucionales”, menciona Pablo González, portavoz del ejército.
González también mencionó que estas cuentas de correo electrónico recibieron un mensaje en el que se señala el compromiso de algunos archivos confidenciales del ejército: “Con el pasar de los días pudimos determinar cuáles eran los archivos comprometidos, aunque aún seguimos analizando el alcance del incidente”.
Un reporte no oficial menciona que al inicio todo se trataba de un ataque de ransomware en el que los cibercriminales exigían un pago de 5 mil dólares para restablecer el acceso a los sistemas cifrados, aunque las autoridades no han confirmado esta información. Una posible explicación es que las autoridades uruguayas se hayan negado a pagar el rescate y, en consecuencia, los actores de amenazas decidieron poner a la venta la información comprometida en un foro de hacking ilegal.
Por ahora las redes del ejército están operando aisladas del resto de Internet público: “Estamos usando Armada, nuestra red interna que sigue activa, aunque desconectamos nuestros sistemas de Internet como medida de seguridad”, concluyó González.
Para más información sobre vulnerabilidades, exploits, variantes de malware, riesgos de ciberseguridad y cursos de seguridad de la información se recomienda ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS), al igual que a las plataformas oficiales de las compañías tecnológicas.